
Một chiến dịch tấn công quy mô lớn nhắm vào các doanh nghiệp sử dụng giải pháp quản lý tập trung FortiClient Endpoint Management Server (EMS) đang diễn ra sôi nỗ. Kẻ tấn công đã lợi dụng lỗ hổng kiểm soát truy cập nghiêm trọng để triển khai một loại mã độc đánh cắp thông tin mới mang tên EKZ Infostealer.
Lỗ hổng CVE-2026-35616: Cánh cửa không khóa
Vulnerability CVE-2026-35616 (điểm CVSS 9.1) là một lỗi bỏ qua xác thực API (pre-authentication API access bypass). Nó cho phép kẻ tấn công chưa được xác thực gửi các yêu cầu đặc quyền trực tiếp đến máy chủ FortiClient EMS.
Thay vì phải đột nhập vào từng máy tính riêng lẻ, tin tặc chỉ cần chiếm quyền điều khiển cấu hình trên máy chủ EMS. Từ đó, mọi thiết bị đầu cuối (endpoint) nằm dưới quyền quản lý của máy chủ này đều trở thành mục tiêu thực thi mã độc tự động thông qua các kịch bản quản trị tin cậy.
EKZ Infostealer: Kẻ trộm ẩn mình dưới lớp vỏ “Bản vá”
Theo phân tích từ Arctic Wolf, mã độc được triển khai dưới dạng một tệp thực thi mang tên FortiEndpoint_Patch.exe để đánh lừa người dùng và quản trị viên. Quy trình tấn công diễn ra như sau:
- Khai thác: Tin tặc truy cập API trái phép để chỉnh sửa hồ sơ truy cập từ xa (Remote Access Profile).
- Kích hoạt: Ngay khi người dùng kết nối VPN thông qua FortiClient, một tệp lệnh
.cmdsẽ tự động thực thi. - Triển khai: Lệnh này gọi PowerShell để tải về và chạy mã độc EKZ Infostealer từ máy chủ của kẻ tấn công.
Khả năng đánh cắp dữ liệu vượt trội
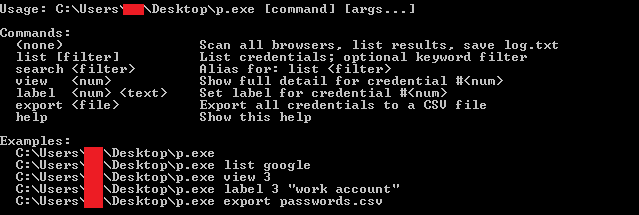
EKZ Infostealer được thiết kế chuyên biệt để vét sạch dữ liệu từ các trình duyệt phổ biến như Chrome, Edge và Firefox. Mã độc này có khả năng:
- Giải mã các mật khẩu được lưu trữ bằng kỹ thuật vượt qua cơ chế bảo mật của Chrome.
- Đánh cắp Cookie phiên làm việc (Session Cookies), cho phép tin tặc mạo danh người dùng để truy cập vào các dịch vụ Cloud mà không cần qua xác thực đa yếu tố (MFA).
- Thu thập thông tin tự động điền (Autofill) như số thẻ tín dụng, địa chỉ và số điện thoại.
Khuyến nghị phòng vệ khẩn cấp
Chiến dịch này cho thấy xu hướng tội phạm mạng đang chuyển dịch sang tấn công các nền tảng quản trị tập trung để tối đa hóa thiệt hại. Các tổ chức cần thực hiện ngay:
- Cập nhật ngay lập tức: Nâng cấp FortiClient EMS lên phiên bản mới nhất đã được vá lỗi theo hướng dẫn của Fortinet.
- Hạn chế truy cập: Chỉ cho phép các dải IP tin cậy truy cập vào cổng quản trị của EMS (mặc định là cổng 8013).
- Giám sát hệ thống: Rà soát nhật ký (logs) để tìm các thông báo lỗi liên quan đến xác thực chứng chỉ (Certificate user: fortinet-ca2) và các thay đổi cấu hình VPN bất thường.
VNCyberS
Tổng hợp từ BleepingComputer và Arctic Wolf
















 Tiếng Việt
 English
