
Hơn 900.000 thuê bao di động không chính chủ: Lỗ hổng lớn cho lừa đảo và tội phạm mạng
Cơ quan quản lý viễn thông Việt Nam vừa công bố kết quả rà soát cho thấy hơn 900.000 thuê bao di động đang hoạt động với thông tin đăng ký không khớp với chủ sở hữu thực. Con số này không chỉ phản ánh lỗ hổng trong quản lý hạ tầng viễn thông mà còn là mảnh đất màu mỡ để tội phạm mạng khai thác, từ lừa đảo qua tin nhắn, chiếm đoạt tài khoản cho đến rửa tiền trực tuyến.
Thực trạng: 900.000 SIM “vô danh” đang lưu thông
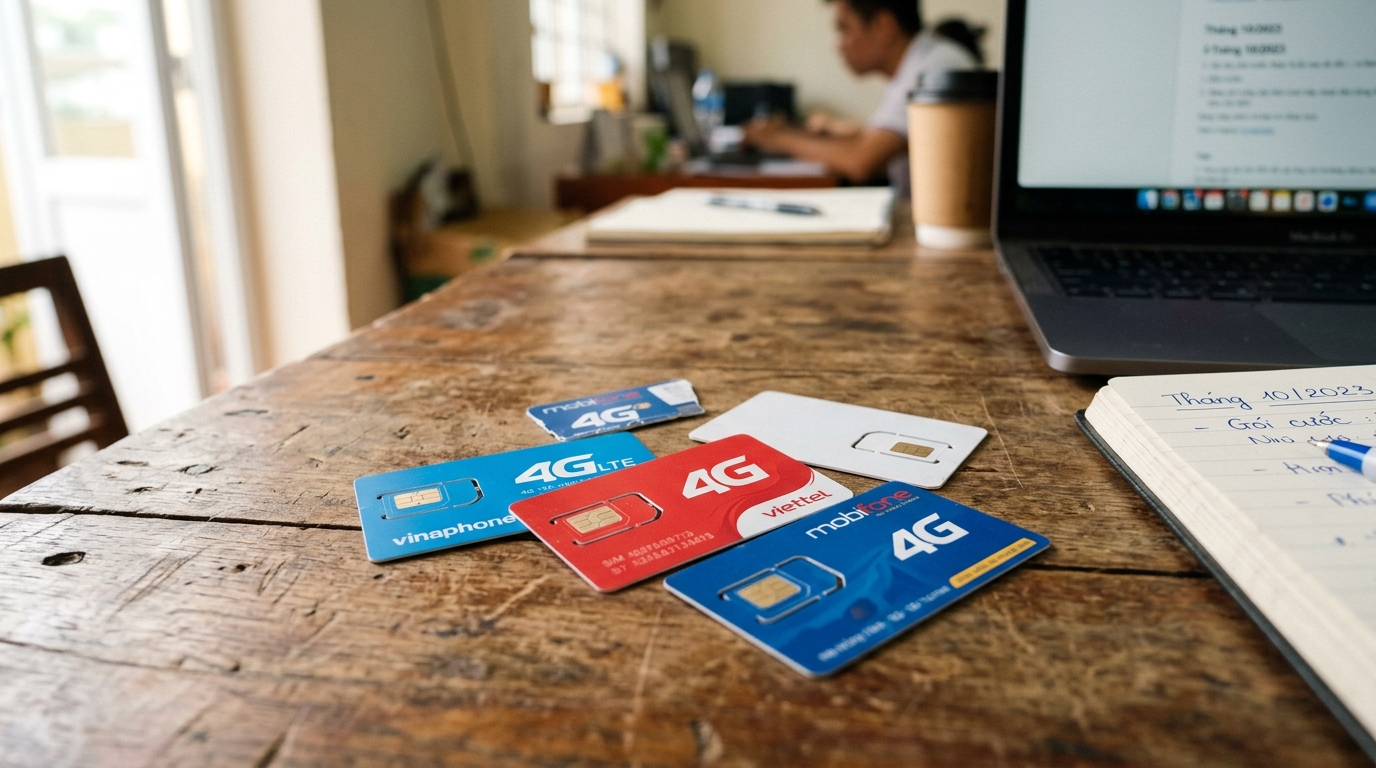
Theo kết quả kiểm tra của Bộ Thông tin và Truyền thông, hàng trăm nghìn SIM đang hoạt động với thông tin chủ thuê bao sai lệch, giả mạo hoặc thuộc về người khác. Các trường hợp phổ biến bao gồm: SIM đăng ký bằng giấy tờ tùy thân giả, SIM đứng tên người không có thật, SIM mua bán trao tay qua các kênh chợ đen, và SIM đăng ký hàng loạt dưới danh nghĩa doanh nghiệp nhưng thực chất phục vụ cá nhân.
Mặc dù Việt Nam đã triển khai quy định xác thực thuê bao di động bằng căn cước công dân gắn chip từ năm 2023, quá trình rà soát hậu kiểm cho thấy tỷ lệ tuân thủ thực tế vẫn còn nhiều khoảng trống. Riêng trong quý đầu năm 2026, cơ quan chức năng đã khóa hàng chục nghìn SIM vi phạm, nhưng số lượng phát hiện thêm vẫn liên tục tăng.
Tại sao SIM không chính chủ là mối nguy hiểm bảo mật?
Số điện thoại ngày nay không còn đơn thuần là công cụ liên lạc. Nó đóng vai trò là yếu tố xác thực thứ hai (2FA) cho hàng loạt dịch vụ quan trọng: ngân hàng điện tử, ví điện tử, tài khoản mạng xã hội, cổng dịch vụ công và thậm chí là xác thực chữ ký số. Khi một SIM không thuộc về người kiểm soát nó, toàn bộ chuỗi bảo mật phụ thuộc vào số điện thoại đó đều trở nên mong manh.
Cụ thể, các rủi ro chính bao gồm:
- Tấn công SIM Swap (hoán đổi SIM): Kẻ tấn công thuyết phục nhà mạng chuyển số điện thoại của nạn nhân sang SIM mới do chúng kiểm soát. Với SIM đã đăng ký thông tin giả, quy trình xác minh danh tính gần như vô nghĩa.
- Đánh cắp mã OTP: Toàn bộ mã xác thực một lần (OTP) gửi về số điện thoại đều rơi vào tay người kiểm soát SIM đó, cho phép chiếm đoạt tài khoản ngân hàng, ví điện tử và email.
- Lừa đảo danh tính: SIM vô danh được dùng để gọi điện, nhắn tin giả danh cơ quan nhà nước, ngân hàng, công an nhằm lừa đảo người dân chuyển tiền.
- Rửa tiền và tội phạm có tổ chức: Các đường dây tội phạm sử dụng SIM không chính chủ để điều hành hoạt động phi pháp mà không để lại dấu vết danh tính.
SIM không chính chủ được khai thác như thế nào trong thực tế?
Quy trình tấn công điển hình mà các nhóm tội phạm mạng áp dụng thường diễn ra theo ba bước:
Bước 1: Thu thập thông tin nạn nhân. Kẻ tấn công thu thập số điện thoại, họ tên và thông tin căn cước của mục tiêu thông qua các vụ rò rỉ dữ liệu, mua bán data trái phép trên các diễn đàn ngầm, hoặc qua kỹ thuật kỹ nghệ xã hội (social engineering).
Bước 2: Chiếm quyền kiểm soát SIM. Với thông tin cá nhân đầy đủ, kẻ tấn công liên hệ nhà mạng yêu cầu cấp lại SIM hoặc thực hiện SIM Swap. Trong trường hợp SIM vốn đã đăng ký thông tin giả, bước này càng dễ thực hiện vì không có chủ sở hữu thực nào để xác minh chéo.
Bước 3: Chiếm đoạt tài sản. Sau khi kiểm soát được số điện thoại, mọi mã OTP từ ngân hàng, ví MoMo, ZaloPay, hay các nền tảng đầu tư đều chuyển về máy kẻ tấn công. Toàn bộ quá trình chiếm đoạt có thể hoàn tất trong vài phút trước khi nạn nhân kịp phát hiện.
Hệ lụy đối với hệ thống xác thực quốc gia
Việt Nam đang đẩy mạnh chuyển đổi số trên diện rộng, từ căn cước công dân gắn chip, định danh điện tử VNeID cho đến các dịch vụ công trực tuyến cấp độ 3, cấp độ 4. Tất cả các hệ thống này đều sử dụng số điện thoại như một trong những yếu tố xác thực cốt lõi.
Khi SIM không chính chủ tồn tại ở quy mô hàng trăm nghìn thuê bao, nó tạo ra lỗ hổng có tính hệ thống: một người có thể sử dụng số điện thoại của người khác để xác thực danh tính trên các nền tảng chính phủ, ký xác nhận văn bản điện tử, hoặc tiếp cận thông tin y tế, hồ sơ tư pháp của người khác mà không bị phát hiện.
Ngoài ra, hệ thống phòng, chống rửa tiền (AML) và tài trợ khủng bố (CTF) của các tổ chức tài chính cũng bị vô hiệu hóa một phần khi số điện thoại gắn với giao dịch không phản ánh danh tính thực của người thực hiện.
Vai trò của nhà mạng và cơ quan quản lý
Trách nhiệm kiểm soát SIM không chính chủ thuộc về nhiều bên. Về phía nhà mạng, quy trình xác minh căn cước khi phát hành SIM cần được thắt chặt, bao gồm: đối chiếu ảnh khuôn mặt trực tiếp với ảnh trên căn cước, tích hợp với cơ sở dữ liệu dân cư quốc gia để xác minh tính hợp lệ của giấy tờ trong thời gian thực, và giới hạn số lượng SIM tối đa mỗi cá nhân được đăng ký.
Về phía cơ quan quản lý, Bộ Thông tin và Truyền thông và Bộ Công an đã và đang phối hợp triển khai các đợt rà soát định kỳ, đồng thời áp dụng chế tài xử phạt đối với đại lý phân phối SIM vi phạm. Theo Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân và các quy định viễn thông hiện hành, mức phạt cho hành vi đăng ký SIM giả có thể lên đến hàng chục triệu đồng.
Lời khuyên bảo mật cho người dùng
Trong bối cảnh SIM không chính chủ còn lưu thông, mỗi người dùng cần chủ động bảo vệ tài khoản của mình thay vì chỉ phụ thuộc vào xác thực qua SMS. Dưới đây là các biện pháp cụ thể:
1. Hạn chế dùng OTP qua SMS cho tài khoản quan trọng. Ưu tiên sử dụng ứng dụng xác thực (Authenticator App) như Google Authenticator, Microsoft Authenticator hoặc Authy thay vì nhận mã qua tin nhắn. OTP từ ứng dụng không thể bị đánh cắp qua SIM Swap.
2. Bật cảnh báo biến động số dư tức thì. Mọi ứng dụng ngân hàng và ví điện tử đều có tính năng thông báo giao dịch. Kích hoạt cả kênh email và ứng dụng để đảm bảo nhận cảnh báo ngay cả khi SIM bị chiếm.
3. Liên hệ nhà mạng thiết lập mã PIN SIM và khóa chuyển số. Nhiều nhà mạng cho phép thiết lập mã PIN bổ sung khi yêu cầu cấp lại SIM hoặc chuyển số. Đây là lớp bảo vệ hiệu quả chống SIM Swap.
4. Kiểm tra và cập nhật thông tin đăng ký SIM định kỳ. Người dùng nên kiểm tra trực tiếp tại cửa hàng nhà mạng hoặc qua ứng dụng chính thức xem SIM của mình đã được cập nhật đúng căn cước công dân gắn chip chưa. SIM chưa cập nhật có thể bị khóa trong các đợt rà soát tiếp theo.
5. Cảnh giác với cuộc gọi và tin nhắn lạ. Tội phạm sử dụng SIM vô danh thường giả danh ngân hàng, cơ quan công an hoặc bưu điện để khai thác thông tin. Không bao giờ cung cấp mã OTP, số tài khoản hay thông tin cá nhân qua điện thoại dù người gọi tự xưng là ai.
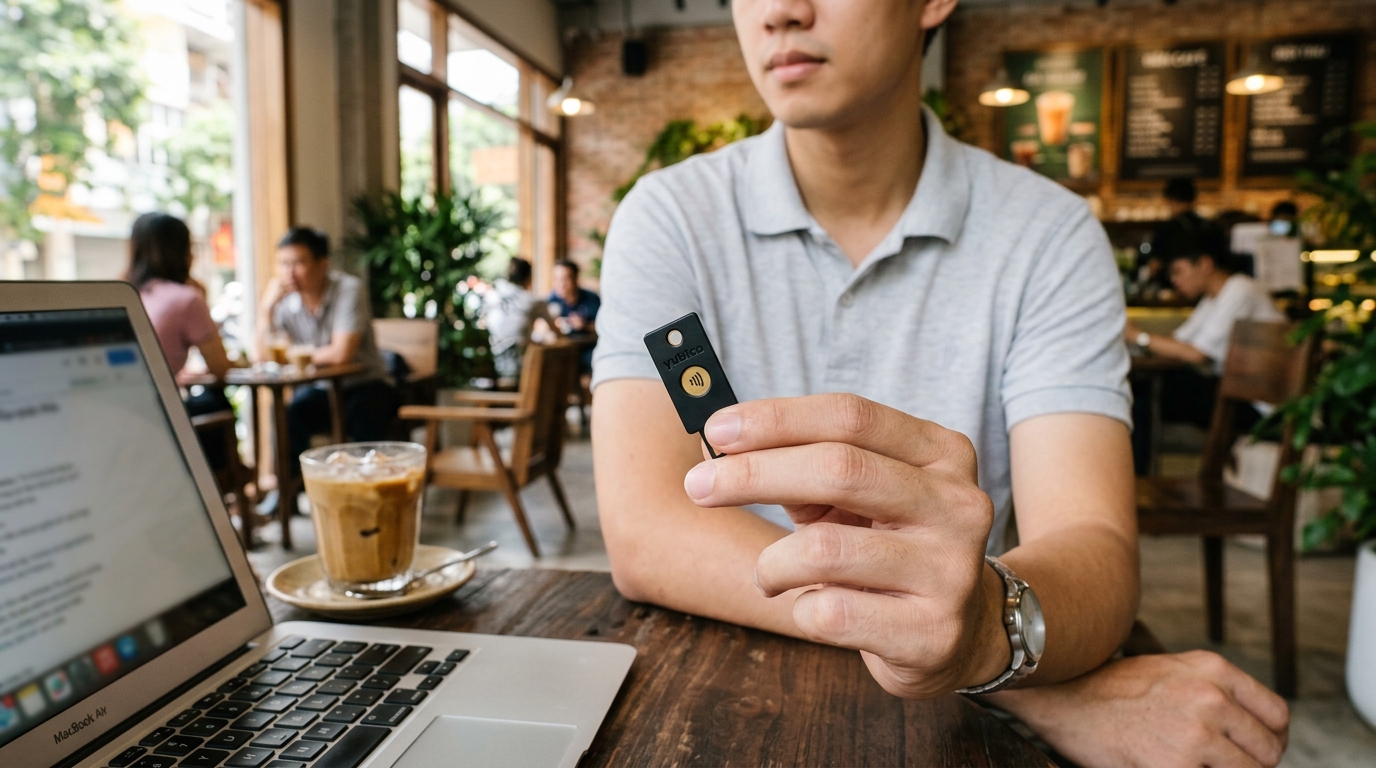
6. Sử dụng khóa bảo mật vật lý (Hardware Security Key) cho tài khoản có giá trị cao. Với email doanh nghiệp, tài khoản quản trị hệ thống hoặc ví tiền mã hóa, phương thức xác thực qua khóa vật lý như YubiKey hoàn toàn miễn nhiễm với tấn công SIM Swap vì không phụ thuộc vào số điện thoại.
Conclusion
Hơn 900.000 thuê bao di động không chính chủ là con số đủ lớn để trở thành vấn đề an ninh mạng quốc gia, không đơn thuần là bài toán quản lý hành chính viễn thông. Trong kỷ nguyên số hóa, số điện thoại là chìa khóa mở cửa hầu hết các dịch vụ thiết yếu của người dân. Bảo vệ tính toàn vẹn của hệ thống đăng ký thuê bao chính là bảo vệ danh tính số và tài sản của hàng triệu người Việt Nam trước các mối đe dọa ngày càng tinh vi trên không gian mạng.
VNCyberS tổng hợp từ VnExpress
















 Tiếng Việt
 English
