
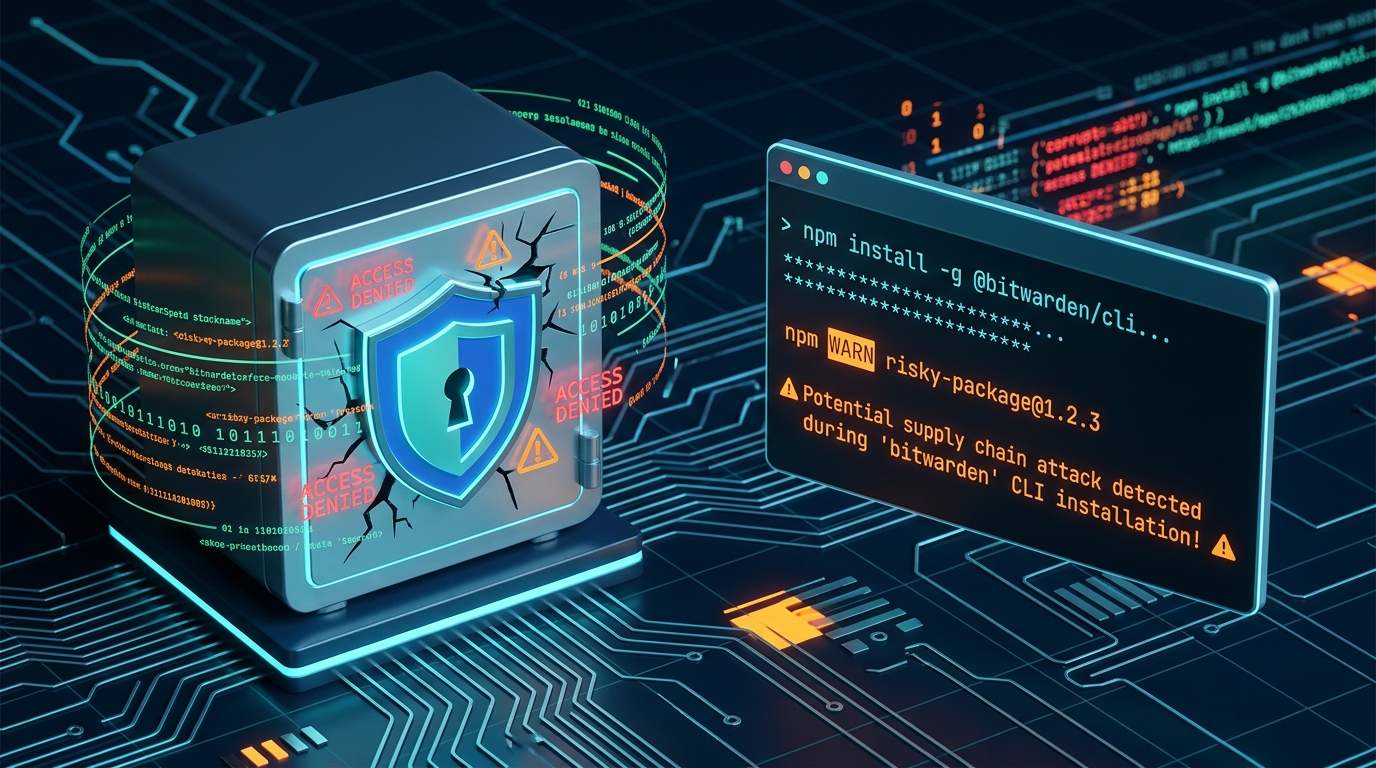
Cộng đồng bảo mật vừa phát đi cảnh báo khẩn cấp sau khi phát hiện mã độc bên trong Bitwarden CLI, công cụ dòng lệnh chính thức của trình quản lý mật khẩu Bitwarden. Đây là một phần của chiến dịch tấn công chuỗi cung ứng tinh vi, nhắm trực tiếp vào môi trường làm việc của các lập trình viên trên toàn thế giới.
Thông tin về gói phần mềm độc hại
Theo phân tích từ JFrog và Socket, phiên bản @bitwarden/cli 2026.4.0 trên kho lưu trữ npm đã bị chèn mã độc. Kẻ tấn công lợi dụng cơ chế preinstall hook để thực thi một tệp tin lạ có tên bw1.js ngay khi người dùng chạy lệnh cài đặt. Do đây là công cụ chính chủ, nhiều hệ thống CI/CD tự động đã vô tình cập nhật và bị lây nhiễm mà không có sự cảnh báo từ các trình quét truyền thống.
Hacker muốn đánh cắp những gì?
Mã độc được thiết kế để “vét sạch” các thông tin nhạy cảm trong máy tính nạn nhân, bao gồm:
- Thông tin xác thực: Token đăng nhập GitHub, npm, AWS, và các dịch vụ đám mây khác.
- Khóa truy cập: Toàn bộ các khóa SSH trong thư mục
.ssh. - Bí mật hệ thống: Các tệp
.envchứa mật khẩu database, API key của dự án. - Dữ liệu lịch sử: Lịch sử dòng lệnh (shell history), nơi thường lưu trữ các lệnh có chứa mật khẩu tạm thời.
Dữ liệu sau khi thu thập sẽ được mã hóa và gửi về máy chủ của tin tặc hoặc đẩy lên các kho lưu trữ công khai dưới dạng ẩn danh để tránh bị truy vết.
Vector tấn công: Lỗ hổng trong CI/CD
Các chuyên gia nhận định rằng kẻ tấn công đã chiếm quyền kiểm soát một khâu trong quy trình đóng gói tự động của Bitwarden. Thay vì tấn công người dùng trực tiếp, chúng tấn công vào “nguồn” của phần mềm, biến các bản cập nhật hợp lệ thành vũ khí mã độc. Điều này một lần nữa cho thấy rủi ro cực lớn từ các cuộc tấn công chuỗi cung ứng trong năm 2026.
Hành động khẩn cấp cho người dùng
Nếu bạn hoặc doanh nghiệp đang sử dụng Bitwarden CLI, hãy thực hiện ngay:
- Xóa bỏ phiên bản lỗi: Kiểm tra lệnh
npm list -g @bitwarden/cli. Nếu thấy phiên bản 2026.4.0, hãy gỡ bỏ ngay lập tức. - Thu hồi toàn bộ Token: Coi như mọi mật khẩu và token đã từng xuất hiện trên máy tính đó đã bị lộ. Hãy tiến hành đổi mật khẩu và cấp lại token mới.
- Kiểm tra log hệ thống: Rà soát các truy cập lạ từ IP nước ngoài vào tài khoản GitHub hoặc AWS của bạn.
VNCyberS tổng hợp từ: The Hacker News, JFrog Security Research, Socket.dev













 Tiếng Việt
 English
