
Có những thứ thay đổi thế giới mà không ai biết ngay lúc đó. Stuxnet là một trong số đó.
Tháng 6 năm 2010, một kỹ sư phân tích tên Sergey Ulasen làm việc tại VirusBlokAda, một công ty bảo mật nhỏ ở Belarus, nhận được yêu cầu hỗ trợ từ một khách hàng Iran. Máy tính của họ cứ liên tục khởi động lại mà không có lý do rõ ràng. Sau khi tìm hiểu, Ulasen tìm thấy một đoạn mã độc lạ chưa từng thấy trước đó. Anh đặt tên tạm cho nó, gửi mẫu đi trao đổi với cộng đồng bảo mật, và không ngờ rằng mình vừa kéo bức màn che của một chương trình bí mật cấp nhà nước.
Đoạn mã đó là Stuxnet, và câu chuyện đằng sau nó không chỉ là chuyện phần mềm độc hại thông thường.
Một vấn đề địa chính trị được giải quyết bằng mã nguồn
Vào đầu những năm 2000, Iran đang âm thầm xây dựng chương trình làm giàu uranium tại cơ sở Natanz, nằm sâu trong sa mạc, cách Tehran khoảng 250 km về phía nam. Phương Tây lo ngại Tehran đang tiến tới vũ khí hạt nhân. Áp lực ngoại giao có, trừng phạt kinh tế có, nhưng guồng máy ly tâm vẫn quay. Israel thì lo ngại hơn, và Washington biết rằng nếu Iran vượt qua ngưỡng giới hạn nào đó, Tel Aviv có thể tự ý ra tay bằng vũ lực quân sự, kéo theo một cuộc xung đột khu vực mà không ai kiểm soát được.
Lựa chọn thứ ba được đặt lên bàn: tấn công cơ sở hạt nhân Iran mà không cần một quả bom nào. Chương trình này được đặt mã danh “Olympic Games”, khởi động dưới thời Tổng thống George W. Bush và tiếp tục dưới thời Obama. Người tham gia gồm NSA của Mỹ và đơn vị tình báo tín hiệu Unit 8200 của Israel, cùng một nhóm kỹ sư được cho là cỡ khoảng mười người, làm việc trong nhiều năm để tạo ra một thứ chưa từng tồn tại trước đó: một vũ khí mạng có khả năng phá hủy cơ sở hạ tầng vật lý.
Vào một mạng không kết nối Internet
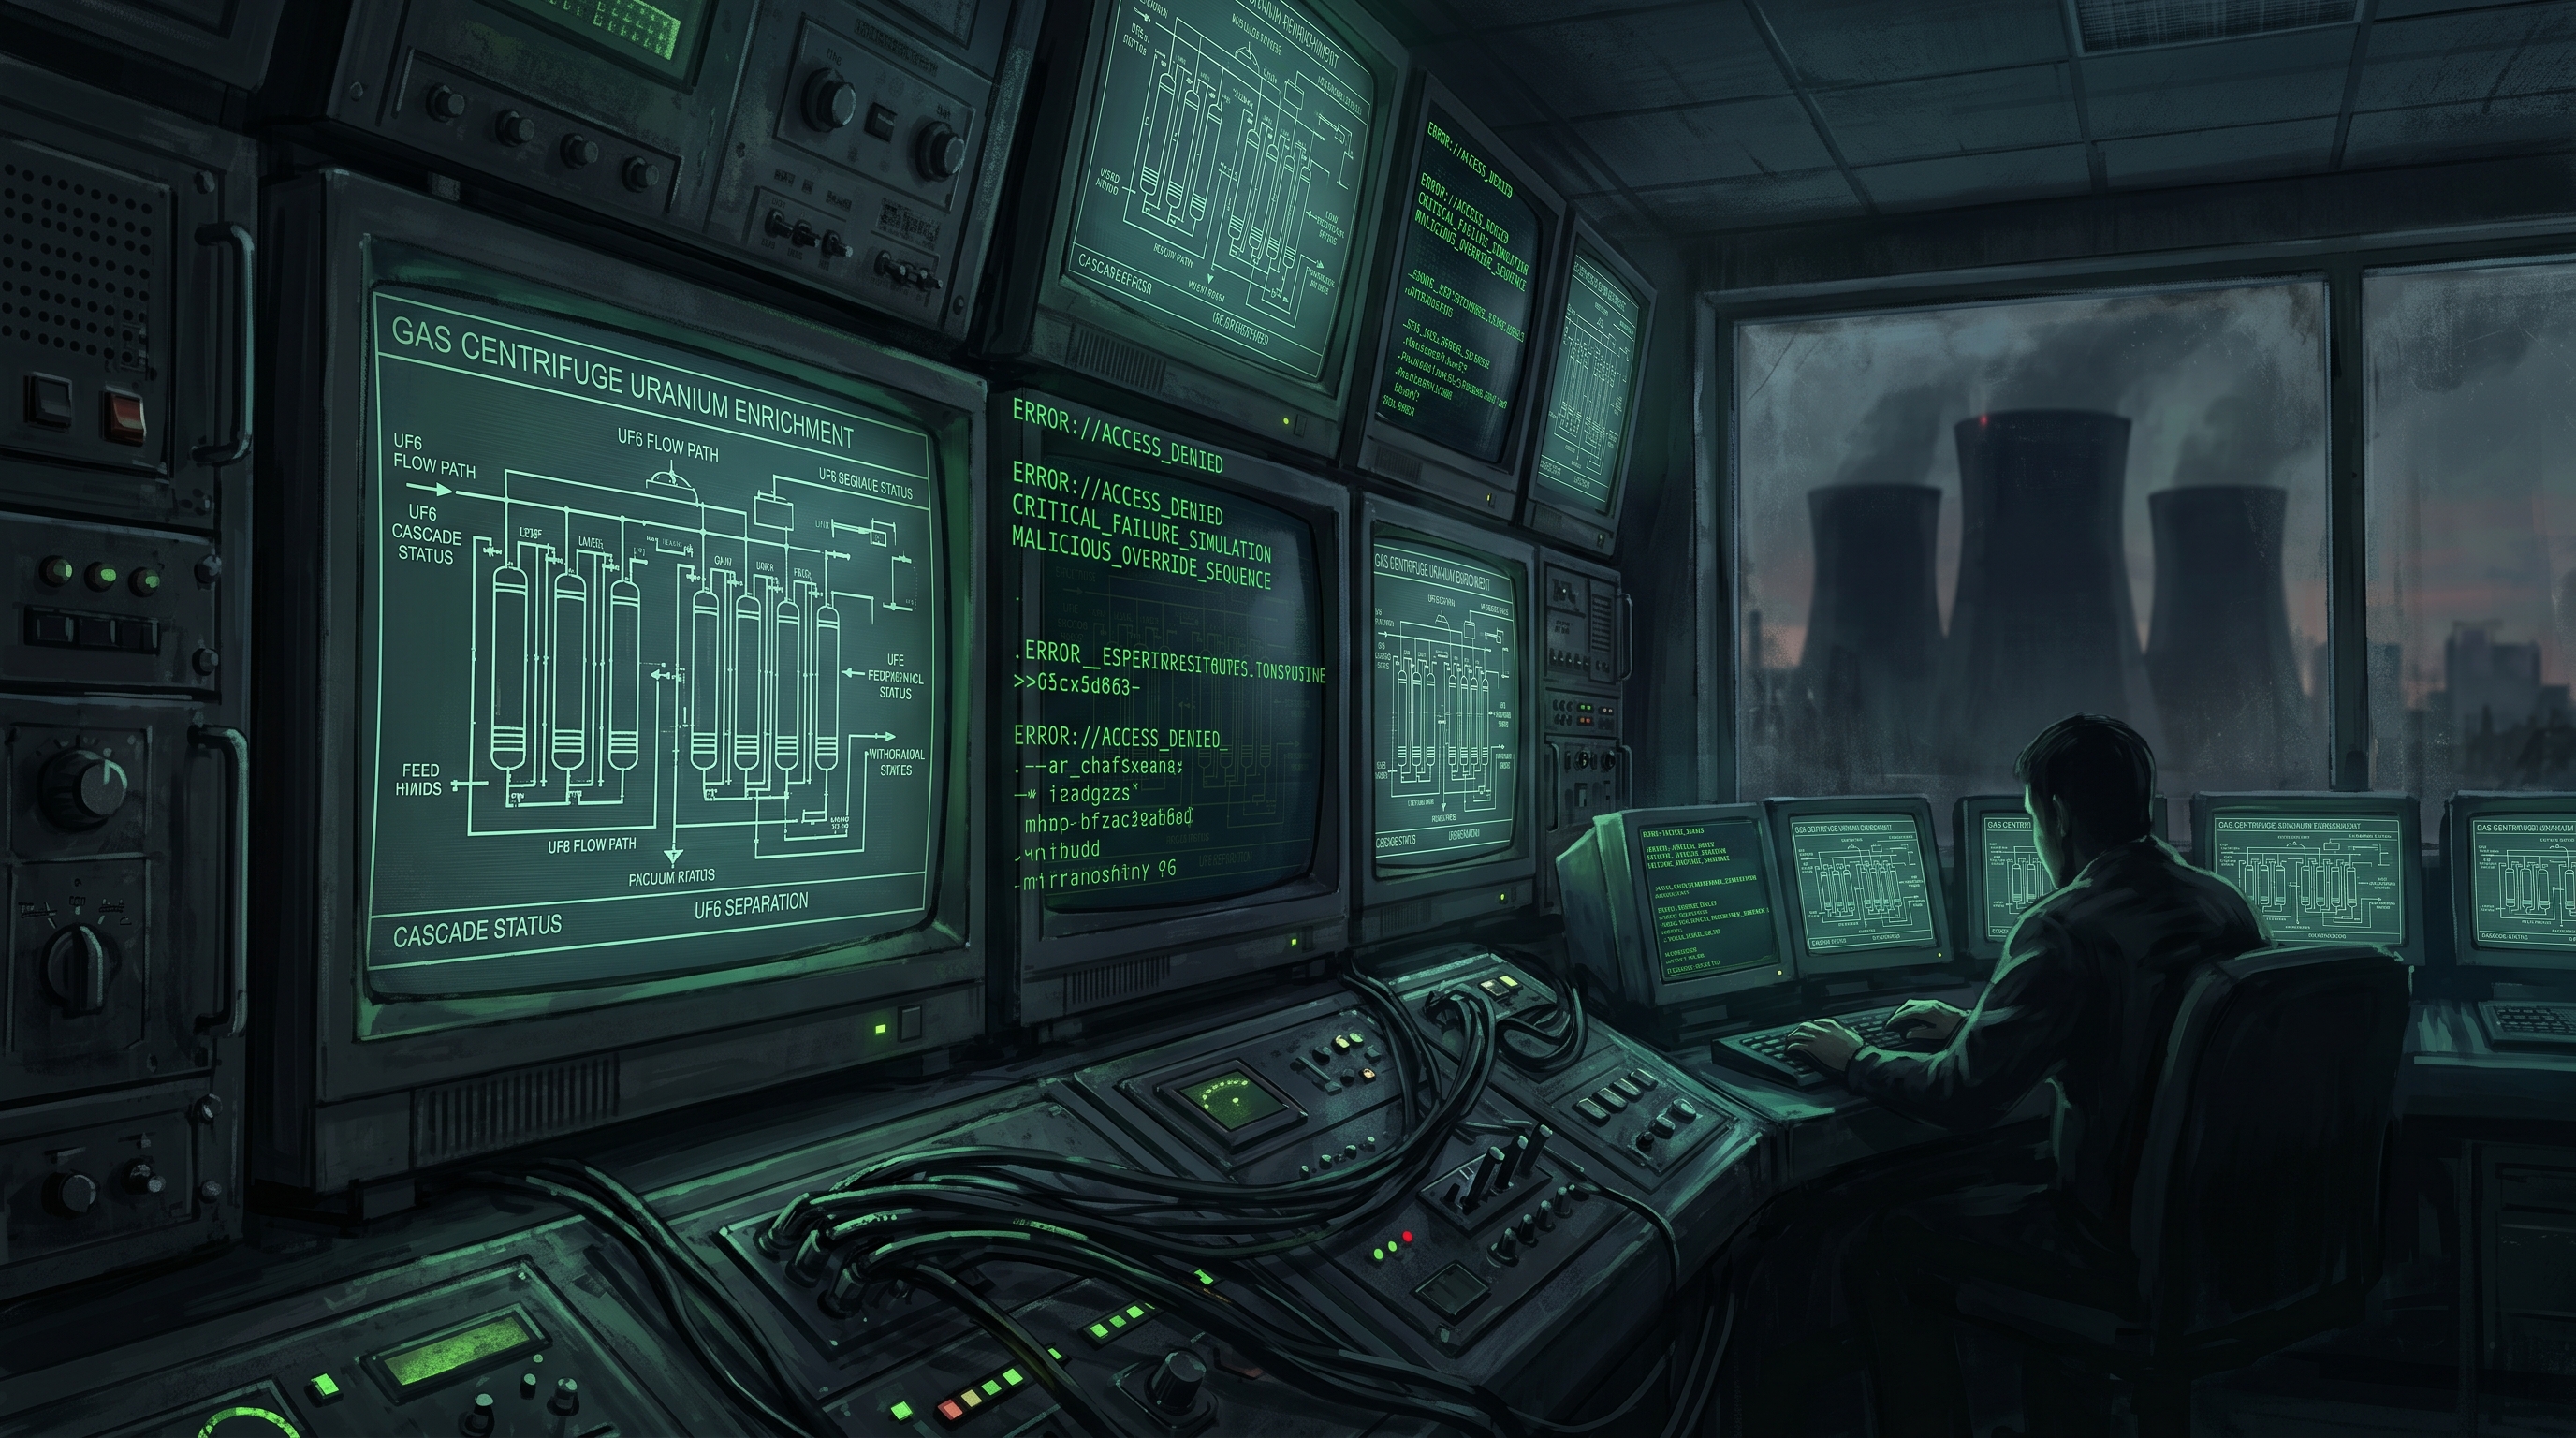
Cơ sở Natanz có một lợi thế về bảo mật mà các kỹ sư tin là bất khả xâm phạm: đây là mạng “air-gapped”, hoàn toàn cô lập khỏi Internet. Không có đường vào từ bên ngoài. Không có email, không có kết nối từ xa. Muốn đưa mã độc vào đây, phải có người mang nó vào bằng tay.
Đó chính xác là những gì đã xảy ra. Stuxnet được thiết kế để lây lan qua ổ USB. Khi một thiết bị lưu trữ được cắm vào bất kỳ máy Windows nào đã nhiễm, Stuxnet tự sao chép mà không cần người dùng làm gì cả, không cần mở file, không cần xác nhận. Nó khai thác bốn lỗ hổng zero-day riêng biệt trên Windows, một con số chưa từng thấy trong một mẫu mã độc duy nhất trước thời điểm đó. Zero-day vốn là hàng hiếm, mỗi cái có giá hàng trăm nghìn đô la trên thị trường chợ đen. Dùng bốn cái cùng lúc là tín hiệu rõ ràng: đây không phải sản phẩm của một nhóm hacker nghiệp dư.
Các điệp viên được cho là đã cài Stuxnet vào các nhà thầu và công ty kỹ thuật có hợp đồng làm việc với Natanz, rồi chờ ổ USB của các kỹ sư này tự nhiên đi vào bên trong cơ sở theo đúng quy trình làm việc thường ngày.
Phá máy mà không để lộ dấu vết
Khi đã vào bên trong, Stuxnet không hề vội vã. Nó kiên nhẫn dò tìm một thứ rất cụ thể: phần mềm Siemens Step 7, công cụ lập trình dùng để điều khiển các bộ PLC (programmable logic controller) của Siemens, cụ thể là dòng S7-315 và S7-417, đang điều hành các máy ly tâm IR-1 làm giàu uranium. Nếu không tìm thấy đúng cấu hình đó, Stuxnet nằm yên và không làm gì.
Khi tìm thấy đúng mục tiêu, nó làm một việc tinh vi đến mức rùng rợn: thay đổi tốc độ quay của các máy ly tâm theo chu kỳ ngẫu nhiên, đẩy chúng lên nhanh quá mức thiết kế rồi kéo xuống đột ngột, gây ra dao động cơ học tích lũy theo thời gian. Máy ly tâm là thiết bị cực kỳ nhạy cảm, quay với tốc độ hàng chục nghìn vòng mỗi phút, sai số nhỏ là đủ gây hỏng hóc dây chuyền. Đồng thời, Stuxnet gửi tín hiệu giả về cho màn hình giám sát, báo rằng mọi thứ vẫn bình thường. Các kỹ sư Iran nhìn vào dashboard và thấy không có gì bất thường, trong khi hàng trăm máy ly tâm đang dần tự hủy từ bên trong.
Ước tính khoảng 1.000 máy ly tâm, tương đương gần một phần năm tổng số của Natanz, đã bị phá hủy trong giai đoạn này. Iran mất nhiều tháng không hiểu tại sao thiết bị liên tục hỏng mà không tìm ra nguyên nhân kỹ thuật.
Sự cố thoát ra ngoài
Stuxnet được lập trình để tự xóa sau một khoảng thời gian nhất định và không được thiết kế để lan rộng ra bên ngoài Natanz. Nhưng một biến thể trong quá trình phát triển, được cho là phiên bản do phía Israel nâng cấp năm 2009 với cơ chế lây lan tích cực hơn, đã vượt ra khỏi tầm kiểm soát. Stuxnet lây sang laptop của các kỹ sư, rồi từ đó ra Internet. Khi VirusBlokAda phát hiện vào tháng 6 năm 2010, mã độc đã hiện diện trên hơn 200.000 máy tính ở nhiều quốc gia, phần lớn tập trung ở Iran, Indonesia, và Ấn Độ.
Cộng đồng bảo mật quốc tế bắt đầu mổ xẻ mẫu mã độc với sự kinh ngạc ngày càng tăng. Ralph Langner, một chuyên gia về hệ thống kiểm soát công nghiệp người Đức, là người đầu tiên công bố phân tích kết luận Stuxnet nhắm vào PLC Siemens tại cơ sở hạt nhân Iran. Sau đó đến Kaspersky Lab, Symantec, rồi hàng chục nhóm nghiên cứu khác, mỗi người tìm thấy thêm một lớp phức tạp mới bên trong đoạn mã dài hơn 500 kilobyte, kỳ dị so với các mã độc cùng thời vốn chỉ vài chục kilobyte.
Khi vũ khí mạng không còn là khái niệm trừu tượng
Trước Stuxnet, “chiến tranh mạng” vẫn còn nằm trong phạm vi lý thuyết và kịch bản giả định. Người ta biết rằng mã độc có thể làm hỏng dữ liệu, đánh cắp thông tin, hay làm tê liệt hệ thống mạng. Nhưng Stuxnet chứng minh một điều khác hẳn: phần mềm có thể làm hỏng phần cứng vật lý theo cách đủ chính xác và đủ kiên nhẫn để mang lại kết quả chiến lược tương đương không kích mà không có một viên đạn nào được bắn ra.
Điều này thay đổi rất nhiều thứ. Các cơ sở hạ tầng quan trọng trên toàn thế giới, từ nhà máy điện, hệ thống nước, đến mạng lưới giao thông, đều vận hành trên các hệ thống SCADA và PLC tương tự những gì Stuxnet đã nhắm vào. Nếu một đoạn mã có thể phá hủy máy ly tâm uranium, thì về mặt kỹ thuật không có lý do gì nó không thể làm tương tự với đập thủy điện hay lưới điện quốc gia. Đây không còn là viễn cảnh khoa học viễn tưởng nữa.
Stuxnet cũng mở ra một tiền lệ khó xử về mặt pháp lý và đạo đức. Đây là lần đầu tiên một quốc gia sử dụng mã độc như một công cụ vũ trang, nhắm vào cơ sở hạ tầng của quốc gia khác mà không tuyên chiến. Câu hỏi về ngưỡng nào thì hành vi tấn công mạng cấu thành hành động chiến tranh, ai có quyền phản công và bằng hình thức gì, vẫn chưa có câu trả lời thống nhất cho đến ngày nay.
Bài học nằm trong kiến trúc, không phải trong lịch sử
Nhìn lại Stuxnet từ góc độ kỹ thuật, điều đáng chú ý nhất không phải là nó hoạt động thế nào mà là nó được thiết kế thế nào để không bị phát hiện. Nó dùng chữ ký số hợp lệ bị đánh cắp từ Realtek và JMicron để qua mặt phần mềm diệt virus. Nó chỉ kích hoạt khi tìm thấy đúng cấu hình phần cứng. Nó giả mạo dữ liệu đầu ra để che giấu hành động thực. Mỗi lớp đó đều thể hiện một triết lý thiết kế: gây thiệt hại tối đa trong thời gian dài nhất có thể trước khi bị phát hiện.
Đây là bài học mà giới bảo mật công nghiệp vẫn còn phải học thêm. Phần lớn hệ thống OT (Operational Technology) và ICS (Industrial Control System) trên thế giới được thiết kế trong thời đại mà bảo mật mạng chưa được tích hợp vào yêu cầu thiết kế ban đầu. Độ tin cậy và tính sẵn sàng được ưu tiên hơn tính bảo mật. Stuxnet cho thấy đây là lỗ hổng chiến lược, không phải lỗi kỹ thuật nhỏ có thể vá bằng một bản cập nhật.
Tên Stuxnet xuất hiện bởi người phân tích tìm thấy hai chuỗi ký tự “.stub” và “mrxnet.sys” trong mã nguồn và ghép lại. Không rõ những người tạo ra nó gọi nó là gì. Nhưng cái tên đó đã đi vào lịch sử như tên của vũ khí mạng đầu tiên được thế giới ghi nhận, một cột mốc không ai có thể rút lại.
VNCyberS tổng hợp từ: Kaspersky Resource Center, CSO Online, Wired, Stanford University (large.stanford.edu), Wikipedia













 Tiếng Việt
 English
