
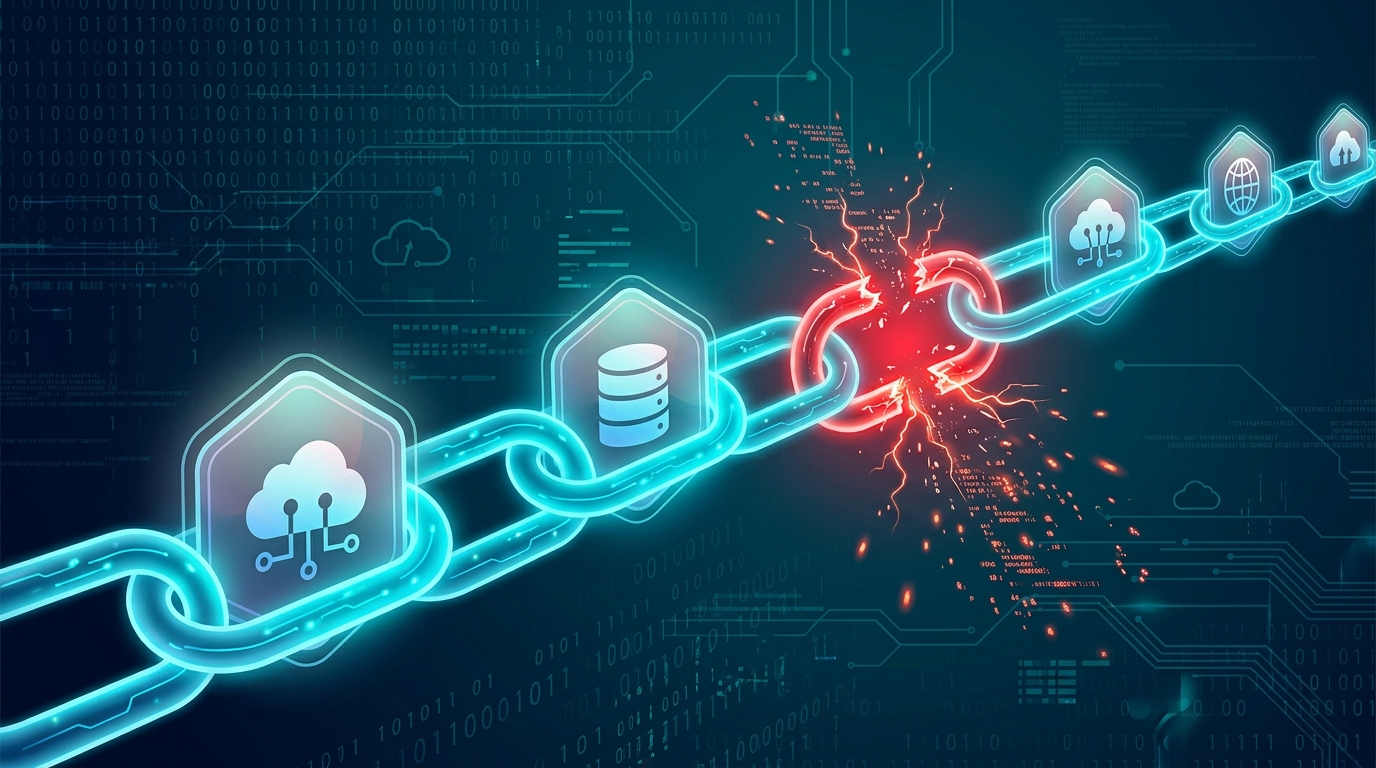
Vercel, nền tảng cloud hosting được hàng triệu lập trình viên sử dụng để triển khai ứng dụng web, vừa xác nhận đã bị xâm phạm trong một cuộc tấn công chuỗi cung ứng phức tạp. Điểm khởi đầu không phải từ hạ tầng của Vercel mà từ một công ty AI đối tác: Context AI.
Hacker chiếm Google Workspace qua OAuth của Context AI
Sự cố bắt đầu từ tháng 3 năm 2026, khi Context AI bị xâm phạm thông qua ứng dụng Office Suite dành cho người dùng cá nhân. Ứng dụng này cho phép kết nối và tự động hóa tác vụ giữa nhiều nền tảng khác nhau thông qua cơ chế OAuth.
Một nhân viên của Vercel đã cài đặt ứng dụng này và kết nối với tài khoản Google doanh nghiệp. Khi Context AI bị hack, hacker chiếm được OAuth token của người dùng, trong đó có token của nhân viên Vercel. Từ đây, họ leo thang quyền truy cập vào hệ thống nội bộ của Vercel thông qua Google Workspace.
Dữ liệu khách hàng bị đánh cắp, API key bị lộ
Sau khi kiểm soát được tài khoản nội bộ, hacker truy cập vào các hệ thống chứa thông tin xác thực không được mã hóa. Theo tuyên bố của Vercel, phạm vi ảnh hưởng có thể lên tới “hàng trăm người dùng thuộc nhiều tổ chức khác nhau”.
Một tác nhân đe dọa trên diễn đàn tội phạm mạng tuyên bố đang rao bán dữ liệu gồm API key, mã nguồn và dữ liệu cơ sở dữ liệu của khách hàng Vercel với mức giá 2 triệu đô la. Nhóm hacker ShinyHunters bị nêu tên trong vụ này nhưng đã phủ nhận liên quan.
CEO Vercel, Guillermo Rauch, khuyến cáo khách hàng nên thay thế (rotate) tất cả API key và thông tin xác thực trong các dự án triển khai, đặc biệt những key được đánh dấu là non-sensitive. Vercel khẳng định các dự án mã nguồn mở Next.js và Turbopack không bị ảnh hưởng.
Tấn công chuỗi cung ứng ngày càng nhắm vào hạ tầng AI
Điểm đáng lo ngại không chỉ là quy mô thiệt hại mà còn là vector tấn công. Context AI là công ty cung cấp công cụ đánh giá và phân tích hiệu năng mô hình AI, một loại dịch vụ ngày càng phổ biến trong hệ sinh thái phát triển phần mềm. Khi các tổ chức tích hợp sâu hơn với các nhà cung cấp AI để phân tích, giám sát và tối ưu hóa hệ thống, bề mặt tấn công qua chuỗi cung ứng cũng mở rộng tương ứng.
Mô hình tấn công này, xâm phạm nhà cung cấp phần mềm trung gian để từ đó leo thang vào khách hàng lớn hơn, đã liên tiếp xuất hiện trong thời gian gần đây và trở thành một trong những chiến thuật ưa thích của các nhóm hacker nhắm vào cơ sở hạ tầng công nghệ.
Bài học từ vụ việc
Vụ Vercel làm nổi bật một điểm yếu cơ bản trong cách nhiều tổ chức quản lý quyền truy cập OAuth: không có cơ chế kiểm soát chặt chẽ các ứng dụng bên thứ ba được nhân viên cấp quyền vào tài khoản doanh nghiệp. Một ứng dụng tiêu dùng bình thường có thể trở thành cửa sau vào hệ thống nội bộ nếu OAuth token được gán cho tài khoản có đủ đặc quyền.
Một số biện pháp cần xem xét: kiểm toán định kỳ danh sách ứng dụng OAuth được cấp quyền vào tài khoản doanh nghiệp, áp dụng nguyên tắc đặc quyền tối thiểu (least privilege) cho mọi kết nối bên thứ ba, và đảm bảo không lưu trữ thông tin xác thực quan trọng dưới dạng plaintext trong bất kỳ hệ thống nào.
VNCyberS tổng hợp từ: TechCrunch, The Hacker News, tuyên bố chính thức của Vercel và Context AI













 Tiếng Việt
 English
