
Một ứng dụng tưởng như đã bị lãng quên vẫn có thể âm thầm duy trì quyền quản trị trên hàng triệu máy tính. Operation IXIM của Eye Research cho thấy trình cập nhật Time4Popcorn tiếp tục kết nối tới một tên miền hết hạn, tải tệp qua HTTP không mã hóa và chạy nội dung nhận được với đặc quyền SYSTEM trên Windows hoặc root trên macOS. Lỗ hổng được theo dõi dưới mã CVE-2026-30612.
Điểm yếu nằm ở đâu?
Time4Popcorn là một nhánh không chính thức của Popcorn Time, phần mềm kết hợp giao diện xem phim với BitTorrent. Dù dự án đã ngừng hoạt động, một dịch vụ nền vẫn định kỳ hỏi tên miền popcorntimeupd.xyz xem có bản cập nhật mới hay không. Ứng dụng không dùng HTTPS và cũng không xác minh chữ ký số của tệp thực thi trước khi chạy.
Điều đó tạo ra một chuỗi tin cậy nguy hiểm: bất kỳ ai kiểm soát tên miền hoặc can thiệp được vào lưu lượng HTTP đều có thể cung cấp tệp tùy ý. Vì dịch vụ cập nhật chạy với quyền cao, mã được gửi xuống có thể chiếm toàn bộ hệ thống mà không cần người dùng mở ứng dụng.
Từ tên miền hết hạn đến nguy cơ botnet
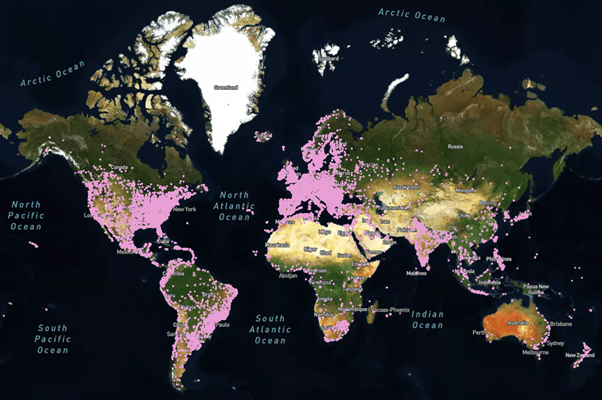
Eye Research đăng ký tên miền cập nhật đã bị bỏ rơi và bắt đầu quan sát lưu lượng. Nhóm ghi nhận tới khoảng 3 triệu kết nối từ máy Windows và 350.000 kết nối từ macOS. Nguồn truy cập không chỉ thuộc mạng dân dụng mà còn xuất hiện trong doanh nghiệp, cơ quan chính phủ và mạng quân sự.
Các thiết bị dường như không còn chủ động sử dụng Time4Popcorn; phần mềm chỉ bị bỏ quên trên máy. Đây chính là rủi ro của phần mềm “xác sống”: giao diện có thể không bao giờ được mở lại, nhưng dịch vụ nền, tác vụ định kỳ và quyền đặc biệt vẫn tồn tại nhiều năm.
Operation IXIM đã làm gì?
Từ tháng 11/2025 đến tháng 3/2026, Eye Research dùng chính cơ chế cập nhật dễ tổn thương để phân phối một gói khắc phục. Mã này dừng và vô hiệu hóa dịch vụ cập nhật, không thu thập dữ liệu máy chủ, không gửi telemetry và không xóa tệp người dùng. Nhóm cho biết đã tham vấn pháp lý trước khi triển khai.
Hơn 2 triệu lượt tải gói khắc phục được ghi nhận. Đến ngày 1/3/2026, số yêu cầu tới tên miền cập nhật giảm 98%. Sau chiến dịch, quyền quản lý các tên miền liên quan được chuyển cho Shadowserver Foundation, tổ chức phi lợi nhuận chuyên theo dõi và giảm thiểu hạ tầng độc hại.
Vì sao biện pháp này gây tranh luận?
Về kỹ thuật, nhóm nghiên cứu đã thực thi mã trên những máy tính không thuộc quyền sở hữu của mình. Mục đích là phòng vệ và payload được thiết kế tối thiểu, nhưng cách làm vẫn đặt ra câu hỏi về sự đồng thuận, thẩm quyền và trách nhiệm nếu quá trình khắc phục gây lỗi.
Trường hợp IXIM phản ánh một khoảng trống khó xử lý: nhà cung cấp không còn tồn tại, người dùng không biết máy mình còn dịch vụ nguy hiểm, trong khi hạ tầng bỏ hoang có thể bị kẻ xấu đăng ký bất cứ lúc nào. Một chiến dịch can thiệp chủ động cần kiểm soát pháp lý, giới hạn dữ liệu, thử nghiệm an toàn và cơ chế bàn giao minh bạch.
Rủi ro chưa biến mất hoàn toàn
Eye Research không thể tự động vô hiệu hóa trình cập nhật trên Android vì hệ điều hành yêu cầu người dùng tương tác để cài gói mới. Các bản Time4Popcorn di động còn tồn tại vì vậy cần được người dùng gỡ thủ công.
Ngoài CVE-2026-30612, ứng dụng còn nhúng một phiên bản Chromium từ năm 2014 và thiếu các lớp sandbox hiện đại. Ngay cả khi dịch vụ cập nhật đã bị tắt, việc giữ phần mềm này trên máy vẫn tạo thêm bề mặt tấn công. Khuyến nghị an toàn nhất là gỡ hoàn toàn Time4Popcorn và các nhánh Popcorn Time không còn được duy trì.
Bài học về chuỗi cung ứng phần mềm
Sự cố cho thấy quyền kiểm soát cập nhật quan trọng không kém bản thân mã nguồn. Tên miền, chứng thư, khóa ký và máy chủ phát hành đều phải có kế hoạch kết thúc vòng đời. Nếu một sản phẩm ngừng hoạt động mà các thành phần này chỉ đơn giản hết hạn, quyền cập nhật có thể chuyển sang người đăng ký tiếp theo.
HTTPS chỉ bảo vệ đường truyền và chưa đủ thay thế chữ ký số. Một hệ thống cập nhật an toàn phải kiểm tra chữ ký bằng khóa tin cậy được ghim trong ứng dụng, từ chối gói sai chữ ký, có khả năng thu hồi khóa và giảm quyền của tiến trình cập nhật xuống mức tối thiểu cần thiết.
Người dùng và tổ chức nên kiểm tra gì?
- Gỡ Time4Popcorn, Popcorn Time không rõ nguồn gốc và mọi phần mềm đã ngừng được nhà cung cấp hỗ trợ.
- Rà soát dịch vụ nền, tác vụ khởi động cùng hệ thống và phần mềm cũ bằng công cụ quản lý tài sản, thay vì chỉ dựa vào danh sách ứng dụng người dùng thường mở.
- Kiểm tra lịch sử kết nối tới
popcorntimeupd.xyzvà các tên miền cập nhật liên quan để xác định phạm vi thiết bị từng cài đặt. - Nếu thiết bị từng chạy Time4Popcorn, thực hiện quét toàn diện và xem xét cài đặt lại khi không thể xác minh tính toàn vẹn.
- Với nhà phát triển, bắt buộc ký số gói cập nhật, xác minh chữ ký độc lập với HTTPS và xây dựng quy trình kết thúc vòng đời cho tên miền cùng khóa ký.
Kết luận
Operation IXIM là một ví dụ hiếm về việc cơ chế cập nhật bị lỗi được dùng để tự vô hiệu hóa trước khi trở thành hạ tầng tấn công. Chiến dịch giảm mạnh số máy còn kết nối, nhưng đồng thời nhắc rằng phần mềm bị bỏ quên vẫn có thể giữ đặc quyền cao và tiếp tục nhận lệnh từ Internet.
Bài học cốt lõi không chỉ là vá CVE-2026-30612. Người dùng cần loại bỏ phần mềm hết vòng đời, còn nhà phát triển phải thiết kế cả quy trình cập nhật lẫn quy trình khai tử sản phẩm như một phần của mô hình an toàn.
VNCyberS tổng hợp từ Eye Research và BleepingComputer
















 Tiếng Việt
 English
