
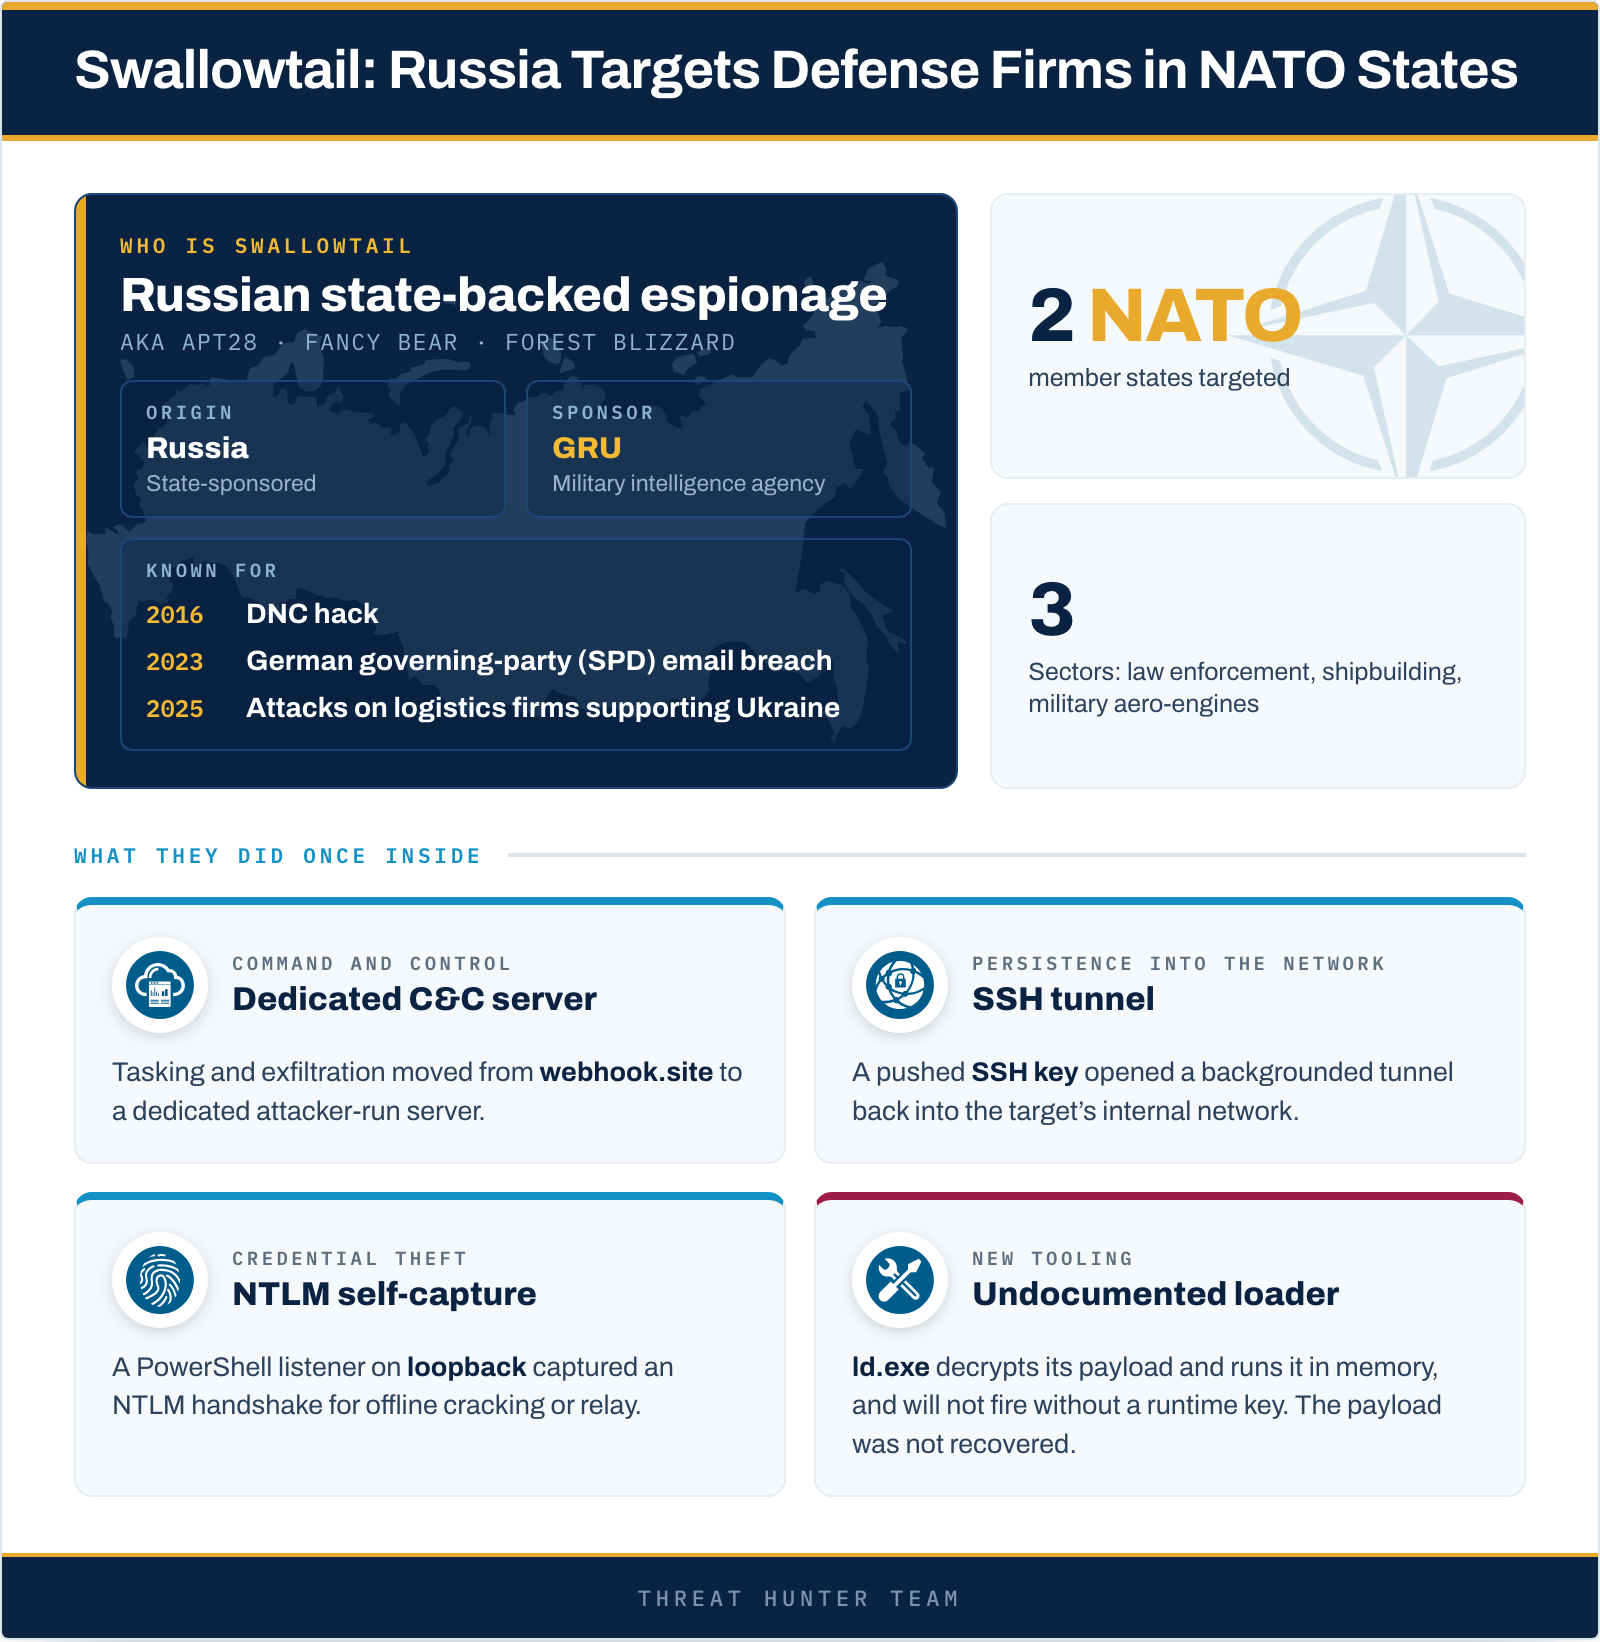
APT28, nhóm gián điệp mạng lâu năm được liên hệ với tình báo quân sự Nga, vừa bị quy trách nhiệm cho một chiến dịch nhắm vào cơ quan thực thi pháp luật, nhà máy đóng tàu hải quân và hãng sản xuất động cơ máy bay quân sự tại hai quốc gia NATO. Cuộc xâm nhập nổi bật bởi chuỗi thao tác thủ công kéo dài, hai kỹ thuật đánh cắp thông tin xác thực, đường hầm SSH bền vững và một loader phản chiếu chưa từng được công bố.
APT28 và chiến dịch Swallowtail
Symantec Threat Hunter Team theo dõi cụm hoạt động dưới tên Swallowtail; cùng tác nhân này còn được gọi là APT28, Fancy Bear, Forest Blizzard hoặc BlueDelta. Chính phủ Mỹ đánh giá nhóm là một đơn vị thuộc GRU, cơ quan tình báo quân sự Nga. Mục tiêu truyền thống của nhóm là chính phủ, quân đội, ngoại giao và công nghiệp quốc phòng tại châu Âu và Bắc Mỹ.
Ba nạn nhân được báo cáo đều nắm giữ thông tin có giá trị tình báo trực tiếp: một cơ quan thực thi pháp luật, một nhà máy đóng tàu hải quân và một nhà sản xuất động cơ máy bay quân sự. Danh tính và quốc gia cụ thể không được công bố, vì vậy không nên suy đoán tổ chức bị ảnh hưởng.
Điểm khởi đầu: tệp Word đến từ email
Tại nhà máy đóng tàu, dấu vết đầu tiên xuất hiện chiều 24/7/2026 khi một tài liệu Word có macro được mở trực tiếp từ bộ nhớ đệm tệp đính kèm Outlook. Chi tiết này xác nhận tài liệu đến qua email. Macro bị làm rối, chia mã VBA và chuỗi thành nhiều mảnh ngắn rồi ghép lại khi chạy để giảm khả năng bị công cụ quét tĩnh phát hiện.
Routine AutoOpen thả bốn tệp vào hồ sơ người dùng, gồm trình khởi chạy VBScript, một cặp HTML/XHTML và tập lệnh batch. Đây là điểm khởi đầu cho HOOKEDGE, cửa hậu dạng tập lệnh Windows gọn nhẹ có nhiệm vụ nhận lệnh và gửi kết quả về máy chủ điều khiển.
HOOKEDGE biến Edge thành kênh điều khiển
Thay vì tải mã bằng công cụ riêng, HOOKEDGE đóng mọi tiến trình Microsoft Edge đang chạy rồi mở một cửa sổ Edge kích thước một pixel ở ngoài màn hình. JavaScript nhúng trong URL dữ liệu yêu cầu tài nguyên từ webhook.site và buộc trình duyệt lưu phản hồi xuống đĩa. Tập lệnh batch sau đó đổi tệp vừa tải thành lệnh, thực thi, gửi kết quả trở lại và xóa tệp tạm.
Cách làm này tận dụng trình duyệt hợp pháp làm HTTP client, khiến lưu lượng dễ hòa lẫn vào hoạt động thông thường hơn. Tác nhân trước hết kiểm tra khả năng truy cập Dropbox, Google, Microsoft, Mega và một địa chỉ IP, rồi thu thập cấu hình proxy, phiên đăng nhập, tiến trình, thông tin hệ thống và danh sách thư mục để đánh giá máy bị xâm nhập.
Từ dịch vụ công cộng sang hạ tầng riêng
Ngày 27/7, một biến thể HOOKEDGE mới chuyển khỏi webhook.site sang địa chỉ chuyên dụng 185.82.218[.]119:443 để nhận nhiệm vụ và lấy dữ liệu. Bảy tác vụ được thực hiện trong khoảng 30 giây, mỗi lệnh cách nhau hai đến tám giây. Nhịp độ và nội dung cho thấy người vận hành đang tương tác trực tiếp thay vì chỉ dựa vào lịch tự động.
Các lệnh ban đầu xác định danh tính người dùng, kiểm tra quyền rồi nhanh chóng chuẩn bị vật liệu xác thực. Trong tuần tiếp theo, người vận hành nhiều lần quay lại máy chủ, dò tên máy nội bộ và kiểm kê bản vá, cho thấy mục tiêu không chỉ là cài được cửa hậu mà còn mở rộng hiện diện trong mạng.
Đường hầm SSH tạo lối quay lại mạng nội bộ
Kẻ tấn công đẩy một khóa riêng SSH xuống thư mục ProgramData, điều chỉnh quyền sở hữu rồi dùng OpenSSH có sẵn trên Windows để kết nối ngược tới máy chủ của mình. Tùy chọn chuyển tiếp cổng từ xa, chạy nền và không mở shell đã tạo một đường hầm bền vững, cho phép hạ tầng của đối phương đi qua máy đã nhiễm để tiếp cận mạng nội bộ.
Ngay sau khi đường hầm hoạt động, tác nhân phân giải tên và thăm dò thêm nhiều máy bên trong. Đây là dấu hiệu quan trọng cho đội phòng thủ: kết nối SSH đi ra ngoài, đặc biệt trên cổng không thông thường hoặc kèm khóa mới xuất hiện trong ProgramData, có thể là phương tiện bám trụ chứ không phải tác vụ quản trị.
Kỹ thuật thứ hai: buộc máy tự xác thực bằng NTLM
APT28 còn chạy một đoạn PowerShell ngắn dựng HTTP listener trên địa chỉ loopback và buộc máy xác thực với chính nó. Listener trả về yêu cầu NTLM rồi thu tối đa bốn cặp challenge-response. Dữ liệu này có thể được dùng để thử bẻ khóa ngoại tuyến hoặc chuyển tiếp xác thực sang hệ thống khác nếu điều kiện cho phép.
Việc sử dụng hai con đường độc lập để lấy thông tin xác thực cho thấy tính chủ động của chiến dịch. Ngay cả khi một kỹ thuật bị chặn, tác nhân vẫn còn lựa chọn khác để nâng quyền hoặc di chuyển ngang.
Loader phản chiếu ld.exe chưa từng được ghi nhận
Ngày 31/7, tác nhân đưa xuống ld.exe cùng tệp mã hóa Events.dat. Công cụ nhận khóa giải mã qua tham số dòng lệnh, giải mã payload trong bộ nhớ và gọi hàm xuất có tên ExecuteLoader. Cách thực thi phản chiếu hạn chế việc ghi payload rõ xuống đĩa và làm phân tích dựa trên tệp khó hơn.
Nhóm nghiên cứu thu được loader, tên tệp và khóa dùng trong một lần chạy nhưng không thu được payload đã mã hóa, vì vậy chức năng cuối cùng vẫn chưa rõ. Đây là giới hạn bằng chứng quan trọng: có thể xác nhận công cụ thực thi giai đoạn tiếp theo, nhưng chưa thể kết luận mã nào đã chạy hoặc dữ liệu nào đã bị lấy.
Chiến dịch kéo dài ít nhất hai tháng
Hoạt động phân biệt cuối cùng của người vận hành được ghi nhận vào cuối tháng 7, nhưng cùng loader và trình khởi chạy VBS vẫn tồn tại trên máy khoảng bốn tuần sau. Trình khởi chạy lại xuất hiện ngày 24/9/2026. Symantec vì thế đánh giá cuộc xâm nhập nhà máy đóng tàu kéo dài ít nhất hai tháng.
Chưa có bằng chứng công khai xác nhận dữ liệu bị đánh cắp. Tuy nhiên, đường hầm mạng, hoạt động thu thập thông tin xác thực và thời gian bám trụ dài khiến sự cố cần được xử lý như một cuộc xâm nhập đang tiếp diễn, không chỉ là một email lừa đảo đã bị chặn.
Những dấu hiệu phòng thủ cần ưu tiên
- Tìm tài liệu Word có macro mở từ bộ nhớ đệm Outlook và chuỗi AutoOpen tạo VBS, HTML hoặc batch trong hồ sơ người dùng.
- Giám sát Edge chạy ở vị trí ngoài màn hình, kích thước bất thường hoặc mở URL
data:text/html;base64. - Rà soát kết nối tới
185.82.218[.]119, các webhook được Symantec công bố và tiến trình SSH thiết lập remote forwarding. - Tìm khóa
id_rsabất thường trong ProgramData, thay đổi ACL liên quan và lệnh SSH bật thuật toán RSA cũ. - Phát hiện PowerShell dựng HttpListener cục bộ, phản hồi
WWW-Authenticate: NTLMhoặc buộc kết nối tới loopback. - Săn tệp
ld.exetheo hash do hãng công bố, đồng thời phân tích bộ nhớ vì payload cuối có thể không tồn tại ở dạng rõ trên đĩa.
Bài học cho tổ chức quốc phòng và hạ tầng trọng yếu
Chiến dịch cho thấy công cụ hợp pháp như Edge, curl, PowerShell và OpenSSH có thể được ghép thành chuỗi xâm nhập hoàn chỉnh. Giám sát chỉ dựa trên tên tiến trình sẽ không đủ; đội phòng thủ cần kết hợp dòng lệnh, quan hệ tiến trình, vị trí tệp, đích mạng và hành vi xác thực.
Tổ chức cũng nên hạn chế macro từ Internet, cô lập máy trạm khỏi phân đoạn nhạy cảm, kiểm soát SSH đi ra ngoài, giảm NTLM và lưu telemetry tiến trình lẫn mạng đủ lâu. Khi phát hiện HOOKEDGE, phạm vi điều tra phải mở rộng sang khóa SSH, đường hầm, credential material và loader trong bộ nhớ thay vì dừng ở tài liệu ban đầu.
Kết luận
Swallowtail phản ánh phong cách hoạt động kiên trì của APT28: xâm nhập bằng tài liệu quen thuộc, tận dụng công cụ có sẵn, chuyển sang hạ tầng riêng rồi chủ động điều khiển trong mạng. Chuỗi từ HOOKEDGE đến đường hầm SSH, NTLM và loader phản chiếu cho thấy giá trị của điều tra theo hành vi và theo toàn bộ vòng đời tấn công, đặc biệt với các tổ chức nắm giữ dữ liệu quốc phòng.
VNCyberS tổng hợp từ Symantec Threat Hunter Team/Broadcom và The Hacker News
















 Tiếng Việt
 English
