
Hirudo là trojan ngân hàng Android mới kết hợp đánh cắp thông tin đăng nhập với điều khiển thiết bị theo thời gian thực. Thay vì chỉ phủ giao diện giả lên ứng dụng thật, mã độc còn gỡ ứng dụng ngân hàng hợp pháp rồi cài một bản đã bị chỉnh sửa, qua đó can thiệp các cơ chế bảo vệ ngay bên trong tiến trình của ứng dụng.
Phát hiện mới từ ThreatFabric
Ngày 14/10/2026, nhóm Mobile Threat Intelligence của ThreatFabric công bố phân tích về Hirudo. Các nhà nghiên cứu xác định tám bản sao độc hại của ứng dụng thuộc bảy ngân hàng Indonesia, đồng thời tìm thấy danh sách mục tiêu thông tin đăng nhập tại Trung Quốc, Ấn Độ, Mexico, Morocco và Thái Lan. Giao diện thanh toán giả còn sử dụng thương hiệu ngân hàng và ví điện tử Malaysia.
ThreatFabric cho biết dữ liệu backend thu thập vào tháng 8/2026 chứa hàng nghìn bản ghi thông tin đăng nhập, thiết bị, lịch sử khóa màn hình và hồ sơ tài chính. Tuy nhiên, số nạn nhân duy nhất chưa được xác định, vì vậy các con số này không nên được diễn giải như tổng số người đã bị xâm nhập.
Ứng dụng mồi nhử che giấu tải trọng độc hại
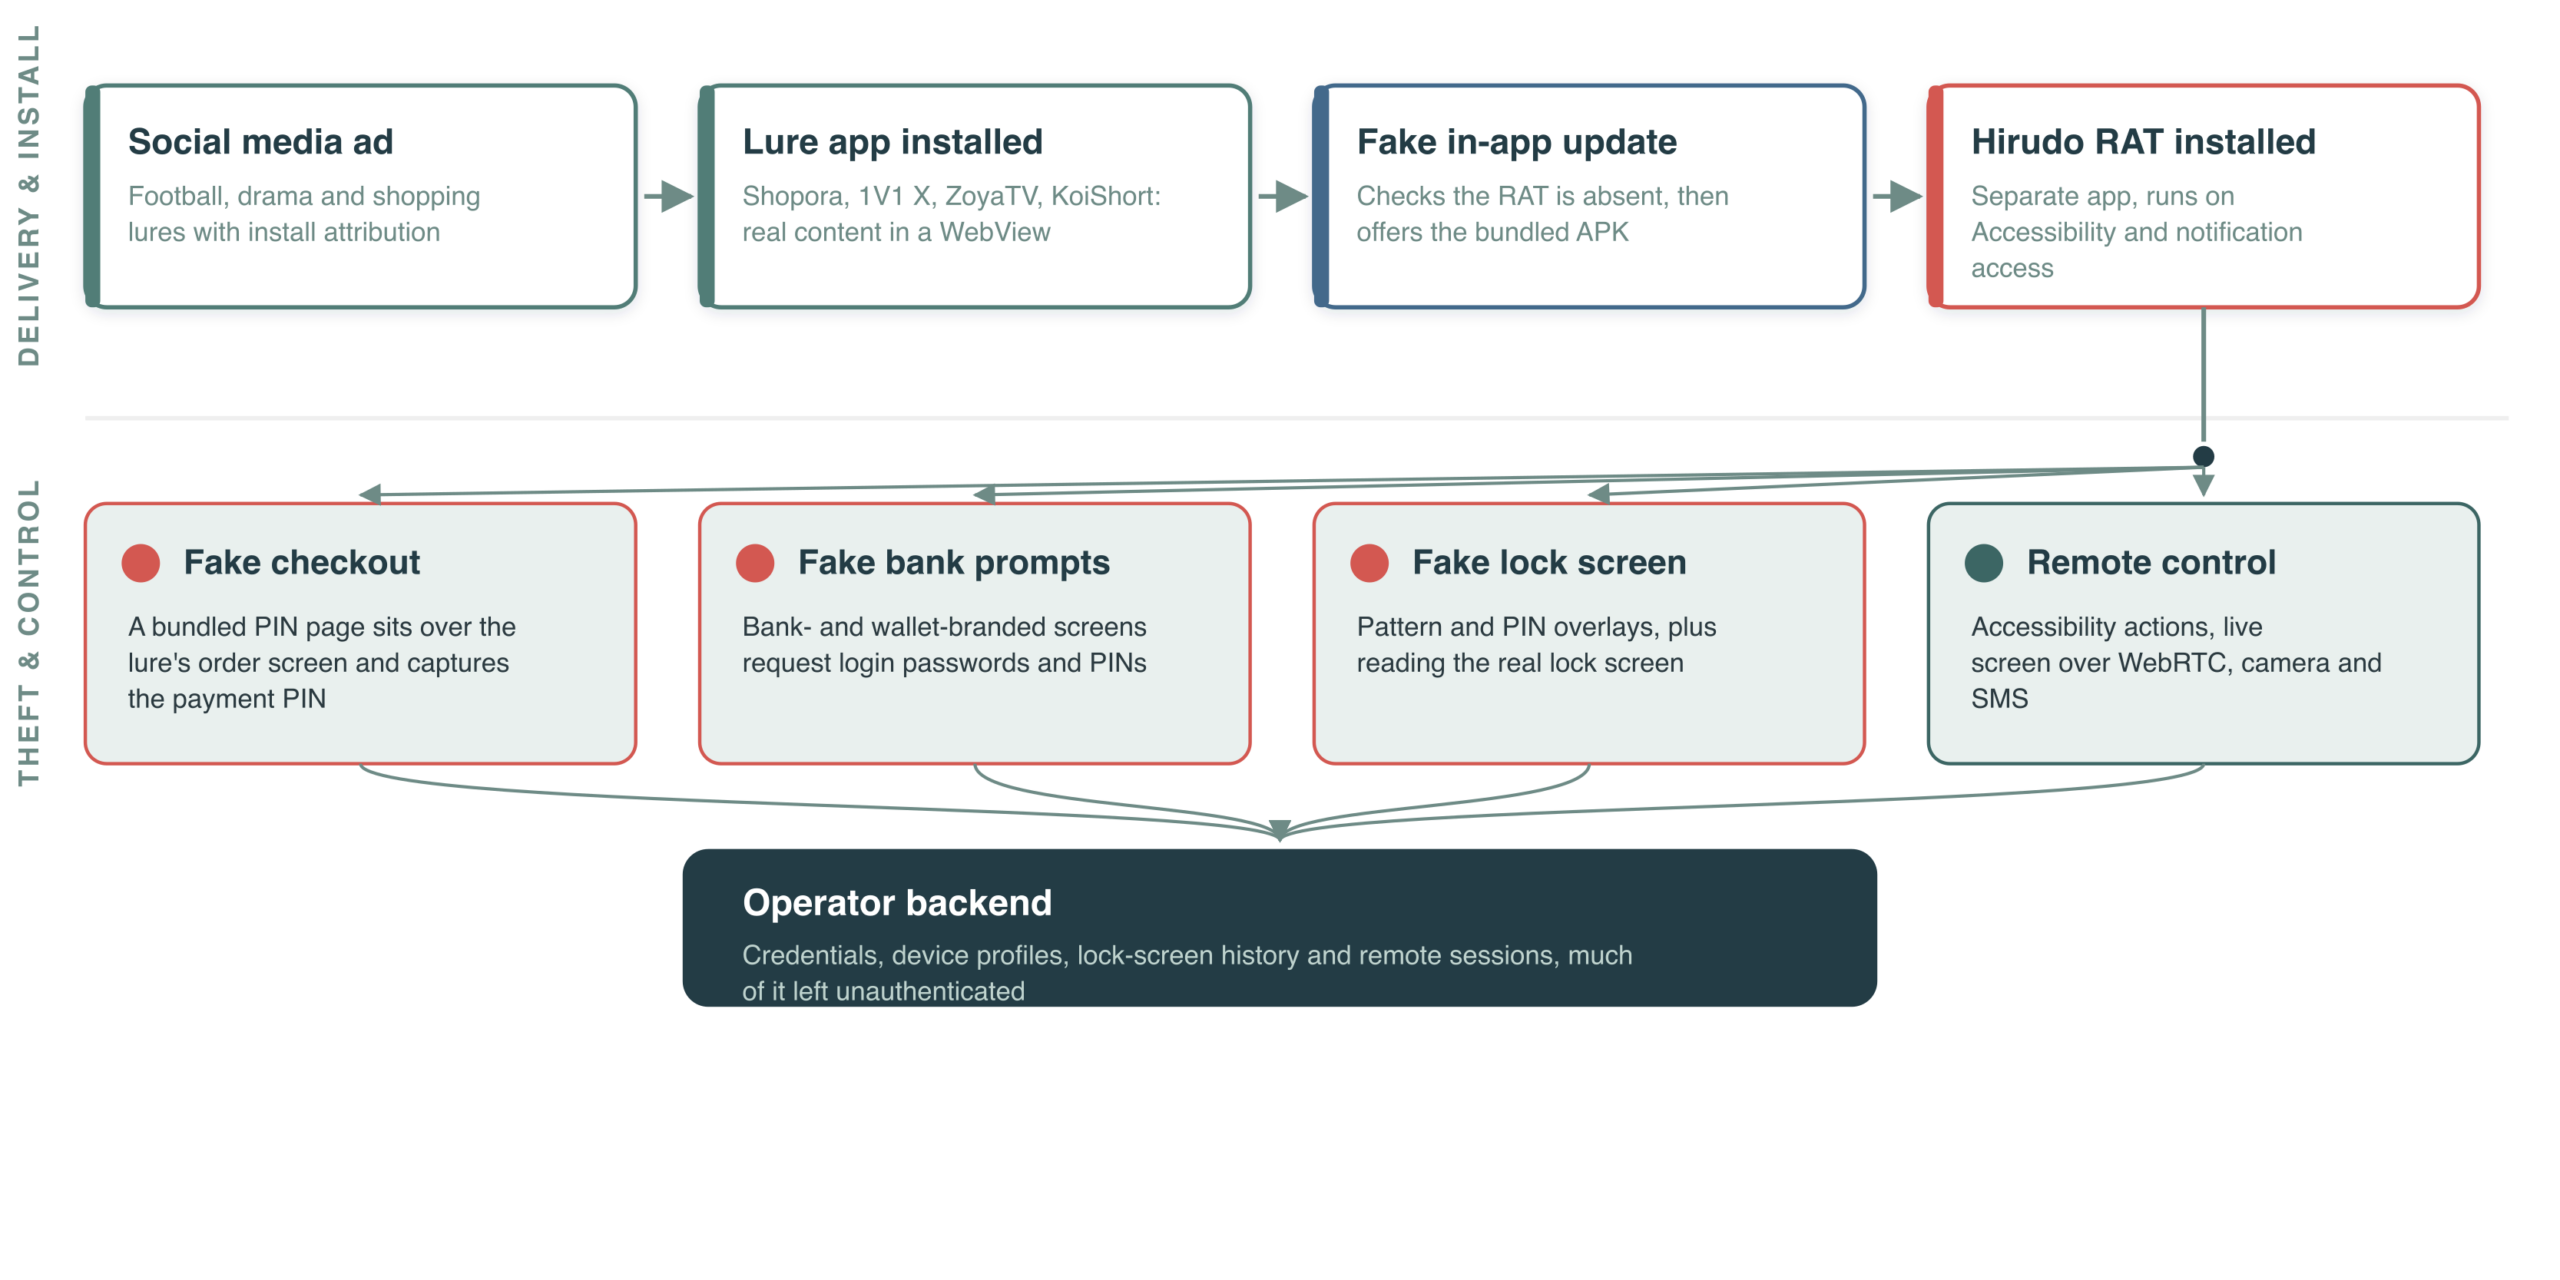
Chuỗi lây nhiễm bắt đầu bằng ứng dụng mua sắm Shopora, nội dung người lớn 1V1 X hoặc nền tảng phim ngắn ZoyaTV và KoiShort. Các ứng dụng vẫn hiển thị nội dung thật qua WebView để tạo cảm giác hợp pháp, nhưng phía sau chúng kiểm tra trạng thái của tải trọng Hirudo và đưa ra thông báo “cập nhật” giả.
Nếu người dùng chấp thuận, một APK thứ hai được cài và yêu cầu quyền Trợ năng cùng quyền truy cập thông báo. Một biến thể còn dựng VPN “hố đen” trong lúc cài đặt để cắt lưu lượng IPv4, làm người dùng khó kiểm tra hoặc gián đoạn quy trình bằng kết nối mạng thông thường.
Từ đánh cắp PIN đến điều khiển điện thoại
Khi nạn nhân thực hiện thanh toán trong ứng dụng mồi nhử, Hirudo dựng trang thanh toán trong suốt lên trên giao diện đơn hàng. Mã PIN được gửi về máy chủ của kẻ vận hành, còn ứng dụng hiển thị kết quả thành công giả để che giấu hành vi đánh cắp.
Mã độc cũng có thể thu thập mật khẩu ngân hàng, mã mở khóa thiết bị và tin nhắn SMS; truyền trực tiếp màn hình qua WebRTC; chụp ảnh màn hình; ghi âm; và truy cập camera trước hoặc sau. Việc gắn dữ liệu bị đánh cắp với thiết bị và ứng dụng mục tiêu giúp kẻ tấn công tổ chức gian lận theo từng nạn nhân.
Bước ngoặt: thay thế ứng dụng ngân hàng thật
Hirudo duy trì danh sách 42 ứng dụng tài chính, nhưng tại thời điểm phân tích chỉ tám ứng dụng Indonesia có bản thay thế chuyên dụng. Khi phát hiện ứng dụng phù hợp, mã độc kiểm tra chứng chỉ, mở trình gỡ cài đặt bản thật, đồng thời tải bản đã chỉnh sửa và dùng quyền Trợ năng để điều khiển tiến trình cài đặt.
Bản giả giữ nguyên tên gói và phần lớn mã nguồn của ứng dụng ngân hàng nhưng được ký bằng khóa thử nghiệm công khai. Do chữ ký khác nhau, Android không cho phép cài đè; kẻ tấn công buộc phải gỡ bản thật trước. Đây cũng là điểm yếu của chuỗi tấn công, bởi người dùng có thể dừng quá trình ở bước gỡ hoặc bước cấp quyền cài đặt.
Công cụ hooking làm mù cơ chế bảo vệ
Trong bản ứng dụng đã chỉnh sửa, một dòng mã được chèn vào lớp Application để tải engine hooking dựa trên YAHFA và Dobby. Khi được kích hoạt, engine có thể trả về chứng chỉ ký hợp lệ giả, che giấu dịch vụ Trợ năng, loại bỏ cờ FLAG_SECURE chống chụp màn hình và chuyển tiếp yêu cầu Play Integrity qua máy chủ do kẻ tấn công kiểm soát.
Kỹ thuật này biến các câu trả lời bảo mật do chính ứng dụng tạo ra thành dữ liệu có thể bị thao túng. Dù vậy, ThreatFabric xác nhận ít nhất hai chứng chỉ trong keybox bị rò rỉ đã nằm trong danh sách thu hồi của Google; hệ thống kiểm tra thu hồi phía máy chủ vẫn có thể phát hiện giả mạo.
Hạ tầng phát tán và phạm vi mục tiêu
Các APK được phân phối qua Amazon CloudFront và liên kết với chiến dịch quảng cáo bằng OpenInstall cùng Meta Pixel. Một số tuyến tải xuống vẫn hoạt động vào tháng 10/2026. Nhóm nghiên cứu còn phát hiện bảng điều khiển xử lý APK không yêu cầu đăng nhập, làm lộ kho lưu trữ và thông tin xác thực của kẻ vận hành.
Indonesia là trung tâm của kỹ thuật thay thế ứng dụng, nhưng mã nguồn và giao diện cho thấy bộ công cụ có thể được tái sử dụng ở nhiều quốc gia. Đây là rủi ro đáng chú ý đối với các thị trường có tỷ lệ cài APK ngoài cửa hàng chính thức cao.
Khuyến nghị cho ngân hàng và tổ chức tài chính
- Xác minh Play Integrity và chứng thực thiết bị ở phía máy chủ, gắn kết quả với phiên và hành động nhạy cảm thay vì chỉ tin tín hiệu cục bộ.
- Kiểm tra danh sách thu hồi chứng chỉ và coi việc thiếu dữ liệu hành vi là một tín hiệu rủi ro.
- Duy trì phân tích hành vi và kiểm soát giao dịch tại đăng nhập, khôi phục tài khoản, thêm người thụ hưởng và phê duyệt thanh toán.
- Không sử dụng riêng trạng thái Trợ năng hoặc chặn chụp màn hình làm điều kiện quyết định, vì ứng dụng đã bị chỉnh sửa có thể làm sai lệch các tín hiệu này.
Người dùng Android cần làm gì?
Người dùng nên chỉ cài ứng dụng ngân hàng và giải trí từ Google Play hoặc kênh chính thức của nhà cung cấp, bật Play Protect và cập nhật thiết bị. Nếu điện thoại bất ngờ yêu cầu gỡ rồi cài lại ứng dụng ngân hàng, cấp quyền Trợ năng, cài APK hoặc tắt biện pháp bảo vệ, cần dừng ngay và liên hệ ngân hàng qua kênh độc lập.
Khi nghi ngờ bị xâm nhập, nên ngắt kết nối, dùng thiết bị sạch để đổi thông tin đăng nhập, báo khóa phiên và giao dịch bất thường, sau đó sao lưu dữ liệu cần thiết trước khi khôi phục thiết bị. Không nên tiếp tục đăng nhập ngân hàng trên điện thoại có dấu hiệu bị điều khiển.
Bài học từ Hirudo
Hirudo cho thấy kiểm tra bảo mật bên trong ứng dụng không còn đủ khi chính ứng dụng có thể bị thay thế. Phòng thủ hiệu quả phải kết hợp nguồn cài đặt tin cậy, chứng thực phía máy chủ, đánh giá hành vi và kiểm soát giao dịch nhiều lớp.
Với người dùng, dấu hiệu quan trọng nhất là một ứng dụng thông thường yêu cầu “cập nhật” bằng APK và quyền Trợ năng. Với tổ chức tài chính, giả định rằng tín hiệu cục bộ có thể bị thao túng là nền tảng để thiết kế cơ chế chống gian lận bền vững hơn.
VNCyberS tổng hợp từ ThreatFabric và BleepingComputer
















 Tiếng Việt
 English
