
Jade Sleet, nhóm đe dọa có liên hệ với Triều Tiên còn được theo dõi dưới các tên TraderTraitor, UNC4899 và PUKCHONG, đã mở rộng hoạt động ra ngoài lĩnh vực tiền mã hóa. Một cuộc điều tra mới của SentinelLABS cho thấy hai backdoor macOS FLATROOF và ROOFDECK từng xuất hiện trong vụ tấn công LayerZero đã được phát hiện trên MacBook của một kỹ sư DevOps tại nhà cung cấp dịch vụ CNTT ở Ấn Độ. Vụ việc làm nổi bật rủi ro đặc biệt của máy trạm lập trình viên: chỉ một thiết bị bị xâm nhập có thể dẫn tới mã nguồn, thông tin xác thực đám mây và chuỗi cung ứng phần mềm.
Jade Sleet là ai?
Jade Sleet được Microsoft và các hãng an ninh mạng mô tả là một nhóm hoạt động do nhà nước Triều Tiên hậu thuẫn, thiên về mục tiêu tài chính. Nhóm thường tiếp cận kỹ sư phần mềm, nhân sự blockchain và người tìm việc bằng hồ sơ tuyển dụng giả, bài kiểm tra lập trình hoặc dự án GitHub có vẻ hợp pháp. Mục tiêu không chỉ là ví tiền mã hóa; quyền truy cập của một kỹ sư vào kho mã, hệ thống CI/CD, khóa API và nền tảng đám mây có thể đem lại giá trị lớn hơn nhiều.
Trong năm 2026, TraderTraitor bị liên hệ với vụ xâm nhập LayerZero Labs, sự kiện sau đó được sử dụng để hỗ trợ một giao dịch đúc tiền mã hóa giả và gây thiệt hại khoảng 292 triệu USD cho KelpDAO, theo báo cáo của SentinelOne. Phân tích vụ việc đã hé lộ FLATROOF và ROOFDECK, hai backdoor viết bằng Rust dành cho máy Mac dùng kiến trúc ARM64.
Mồi phỏng vấn giả và tệp Terraform bị vũ khí hóa
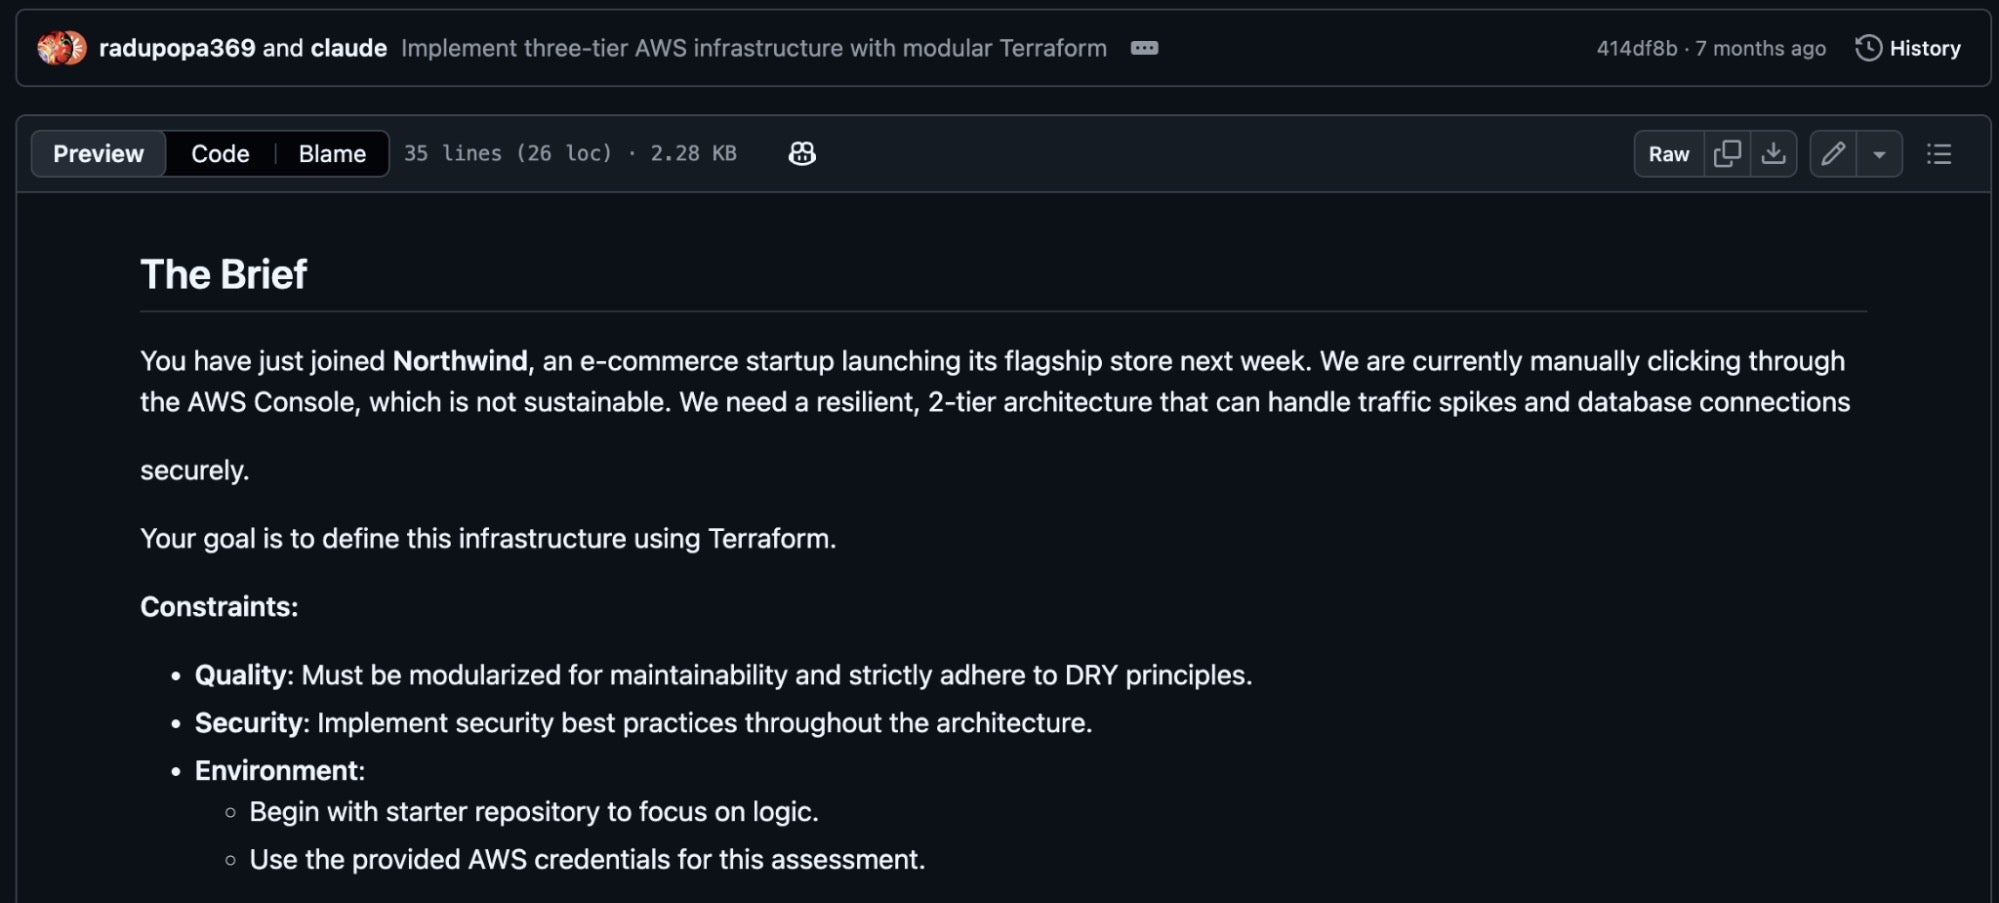
Chuỗi tấn công bắt đầu bằng kỹ thuật xã hội kiểu “Contagious Interview”. Kẻ tấn công giả danh nhà tuyển dụng, gửi cho ứng viên một bài tập hạ tầng dưới dạng kho GitHub. Các tên kho được ghi nhận gồm Northwind-IAC, novacart-interview và terraform-candidate-repo, được thiết kế để phù hợp với công việc DevOps hoặc FinTech của nạn nhân.
Điểm nguy hiểm nằm trong tệp khóa phụ thuộc .terraform.lock.hcl. Tệp này trỏ Terraform tới các tên miền nhà cung cấp giả mạo như registry.hashicorp-aws[.]com thay vì nguồn hợp pháp. Khi ứng viên chạy terraform init, Terraform tin nguồn được khai báo trong tệp khóa, tải mô-đun do kẻ tấn công kiểm soát và thực thi nó trên máy phát triển. Một thao tác vốn được xem là bình thường trong bài kiểm tra tuyển dụng vì thế trở thành bước cài mã độc.
Dòng thời gian xâm nhập máy Mac của kỹ sư DevOps
SentinelLABS cho biết nạn nhân bổ sung là một công ty dịch vụ CNTT quy mô nhỏ tại Ấn Độ, không có quan hệ trực tiếp với tiền mã hóa. Thiết bị bị ảnh hưởng là MacBook Apple Silicon của một kỹ sư DevOps, thường xuyên dùng Terraform và Ansible để quản trị AWS, OVH và OpenStack. Máy cũng lưu thông tin xác thực đám mây và quyền truy cập kho mã nguồn.
- 18/3/2026: dữ liệu giám sát cho thấy FLATROOF và ROOFDECK đã tồn tại trên máy, nhưng chưa đủ bằng chứng xác định cách chúng được chuyển tới.
- 29/3/2026: vài giây sau khi workspace
cloudshieldđược mở trong Cursor, hai implant được kích hoạt, kết nối tới hạ tầng điều khiển và gỡ thuộc tính cách ly của macOS. - 30/3–19/4/2026: backdoor phát tín hiệu đều đặn khi Cursor hoạt động và im lặng khi ứng dụng đóng, giúp lưu lượng độc hại hòa vào nhịp làm việc bình thường.
- 13/4/2026: kỹ sư sao chép kho
terraform-candidate-repobằng GitHub Desktop. - 20/4/2026: ROOFDECK tải một payload giai đoạn ba mang tên
loginwindow, rồi payload mới xóa hai implant ban đầu nhằm giảm dấu vết. - 1/6/2026: SentinelLABS ghi nhận tín hiệu điều khiển cuối cùng trong tập dữ liệu thu thập được.
Trình tự trên chưa chứng minh Cursor là nguồn lây nhiễm. Công cụ này xuất hiện như tiến trình cha khi workspace mở và kích hoạt môi trường terminal tích hợp; mã độc có thể đã cài sẵn thông qua một dự án hoặc cấu hình shell bị thao túng. Đây là khác biệt quan trọng để tránh quy kết sai cho phần mềm hợp pháp.
FLATROOF: thu thập dữ liệu và mở đường
FLATROOF, còn được gọi là macOS.Gaslight, được cài dưới tên SystemUpdate trong thư mục người dùng nhằm tạo cảm giác hợp pháp. Backdoor có thể chạy lệnh, dừng tiến trình, tải tệp lên hoặc xuống và triển khai payload tiếp theo. Nó còn mang theo mô-đun Python để thu thập dữ liệu trình duyệt Chrome, Brave, Firefox và Safari, lịch sử lệnh terminal, danh sách ứng dụng, tiến trình đang chạy, thông tin phần cứng và phần mềm, cùng bản sao cơ sở dữ liệu login.keychain-db.
Dữ liệu có thể được đưa ra ngoài qua Telegram bằng token bot nhúng sẵn. FLATROOF cũng gỡ thuộc tính com.apple.quarantine khỏi ROOFDECK và cấp quyền thực thi, làm suy yếu một lớp bảo vệ quan trọng của Gatekeeper mà không cần hiển thị cảnh báo quen thuộc cho người dùng.
ROOFDECK: điều khiển bền vững và di chuyển ngang
ROOFDECK là công cụ giai đoạn sau, có phạm vi chức năng rộng hơn. Nó hỗ trợ trinh sát hệ thống, shell tương tác, tải và rút dữ liệu, thao tác tệp, tạo kho lưu trữ mã hóa, cập nhật chính nó và duy trì hiện diện bằng Launch Agent. Lệnh điều khiển được ký bằng khóa riêng của kẻ vận hành và được kiểm tra bằng khóa công khai nhúng trong implant trước khi thực thi.
Thay vì phụ thuộc vào một máy chủ cố định, ROOFDECK có thể dùng mạng Nostr như một cơ chế “điểm chết” để tìm địa chỉ C2 hiện hành. Implant truy vấn hồ sơ Nostr do kẻ tấn công kiểm soát, đọc trường website rồi dùng giá trị đó làm máy chủ điều khiển. Cách thiết kế này giúp nhà vận hành thay đổi hạ tầng linh hoạt và làm khó hoạt động chặn theo tên miền đơn lẻ.
Vì sao máy DevOps là mục tiêu chiến lược?
Một máy trạm DevOps thường kết nối đồng thời với nhiều vùng nhạy cảm: kho Git, pipeline CI/CD, registry phần mềm, hệ thống quản lý bí mật, tài khoản đám mây và môi trường sản xuất. Do đó, giá trị của mục tiêu không phụ thuộc vào quy mô công ty mà phụ thuộc vào những gì chiếc laptop có thể truy cập. Nhà cung cấp dịch vụ CNTT nhỏ còn có thể trở thành bàn đạp để tấn công nhiều khách hàng.
Vụ việc cũng cho thấy ranh giới giữa lừa đảo tuyển dụng và tấn công chuỗi cung ứng đang mờ dần. Thay vì khai thác một lỗ hổng phần mềm phổ biến, kẻ tấn công đưa mã độc vào chính quy trình làm việc mà kỹ sư được yêu cầu thực hiện. Dự án được cá nhân hóa cho từng nạn nhân khiến chữ ký phát hiện truyền thống và chiến dịch đào tạo chung chung kém hiệu quả hơn.
Khuyến nghị phòng vệ cho cá nhân và tổ chức
- Không chạy bài kiểm tra tuyển dụng hoặc dự án lạ trên máy công ty; sử dụng máy ảo cô lập, tài khoản không đặc quyền và môi trường không chứa khóa thật.
- Kiểm tra
.terraform.lock.hcl,required_providers, script cài đặt và tên miền registry trước khi chạyterraform init; cảnh giác với tên miền gần giống HashiCorp. - Tách thông tin xác thực khỏi máy trạm, ưu tiên token ngắn hạn, MFA chống phishing và quyền truy cập tối thiểu cho Git, CI/CD và nền tảng đám mây.
- Giám sát thay đổi thuộc tính cách ly, Launch Agents, tiến trình giả danh dịch vụ hệ thống và kết nối bất thường tới Telegram, Nostr hoặc tên miền mới đăng ký.
- Luân chuyển khóa API và điều tra nhật ký đám mây ngay khi máy phát triển có dấu hiệu xâm nhập; không giới hạn xử lý ở việc xóa mã độc trên endpoint.
- Xây dựng quy trình xác minh nhà tuyển dụng và báo cáo bài kiểm tra đáng ngờ cho bộ phận an ninh trước khi mở hoặc thực thi mã.
Bài học từ hồ sơ Jade Sleet
Jade Sleet đang khai thác một điểm yếu mang tính tổ chức: áp lực hoàn thành bài kiểm tra kỹ thuật và thói quen tin tưởng công cụ phát triển quen thuộc. Sự cố tại nhà cung cấp dịch vụ CNTT Ấn Độ cho thấy ngay cả tổ chức không sở hữu tài sản tiền mã hóa vẫn có thể bị nhắm tới nếu nhân sự của họ nắm quyền truy cập có giá trị.
Phòng vệ hiệu quả đòi hỏi kết hợp kiểm soát kỹ thuật với thay đổi quy trình tuyển dụng và phát triển. Mọi mã không rõ nguồn gốc phải được xem như không đáng tin cậy, còn máy trạm kỹ sư cần được bảo vệ ở mức tương đương hệ thống đặc quyền. Khi endpoint phát triển trở thành trung tâm của chuỗi tấn công, bảo mật mã nguồn, danh tính đám mây và thiết bị đầu cuối không thể tiếp tục được quản lý như ba bài toán tách biệt.
VNCyberS tổng hợp từ SentinelLABS và The Hacker News
















 Tiếng Việt
 English
