
Nhóm nghiên cứu Group-IB và NyxLab vừa công bố hồ sơ về k0t, một tác nhân bị nghi hoạt động như nhà môi giới quyền truy cập ban đầu. Chiến dịch nhắm vào thiết bị biên FortiGate, FortiWeb và Palo Alto GlobalProtect, qua đó thu thập hơn 70.000 thông tin xác thực và dữ liệu liên quan, duy trì hiện diện trong mạng doanh nghiệp rồi đưa dữ liệu ra các dịch vụ lưu trữ đám mây.
k0t là ai?
Group-IB theo dõi tác nhân này dưới tên k0t và ghi nhận các bí danh có thể liên quan như CryptoFeel, Member19 và QazWsxShop. Dấu vết trên diễn đàn ngầm cho thấy một người vận hành chủ chốt tìm kiếm công cụ khai thác, danh sách thiết bị lộ Internet và cộng tác viên có kỹ năng khác nhau. Các nhà nghiên cứu chưa quy kết k0t cho một quốc gia hay tổ chức cụ thể.
Bằng chứng hiện có cho thấy động cơ chủ yếu mang tính tài chính. Một số nạn nhân sau đó xuất hiện trên trang rò rỉ dữ liệu của các nhóm ransomware Qilin và The Gentlemen, nhưng Group-IB nhấn mạnh chưa xác nhận quan hệ trực tiếp. Nhận định thận trọng nhất là nhóm có thể cung cấp hoặc bán quyền truy cập ban đầu cho tội phạm khác.
Quy mô và nhóm nạn nhân
Cuộc điều tra phát hiện hơn 70.000 thông tin xác thực cùng dữ liệu liên quan đến thiết bị mạng và các bản trích xuất LDAP. Nạn nhân phân bố toàn cầu và thuộc nhiều lĩnh vực, bởi k0t ưu tiên sản phẩm, vị trí địa lý và mức độ phơi bày của thiết bị hơn là nghiên cứu sâu từng tổ chức.
Nhiều vụ xâm nhập FortiGate được xác định trong giai đoạn từ tháng 2 đến tháng 6/2026, trùng thời gian với cụm hoạt động FortiBleed từng được báo cáo. Tuy nhiên, báo cáo mới mô tả phạm vi rộng hơn, gồm FortiGate, FortiWeb và GlobalProtect; sự tương đồng về thời gian chưa đủ để kết luận hai cụm hoàn toàn giống nhau.
Trinh sát hàng loạt thay vì chọn mục tiêu
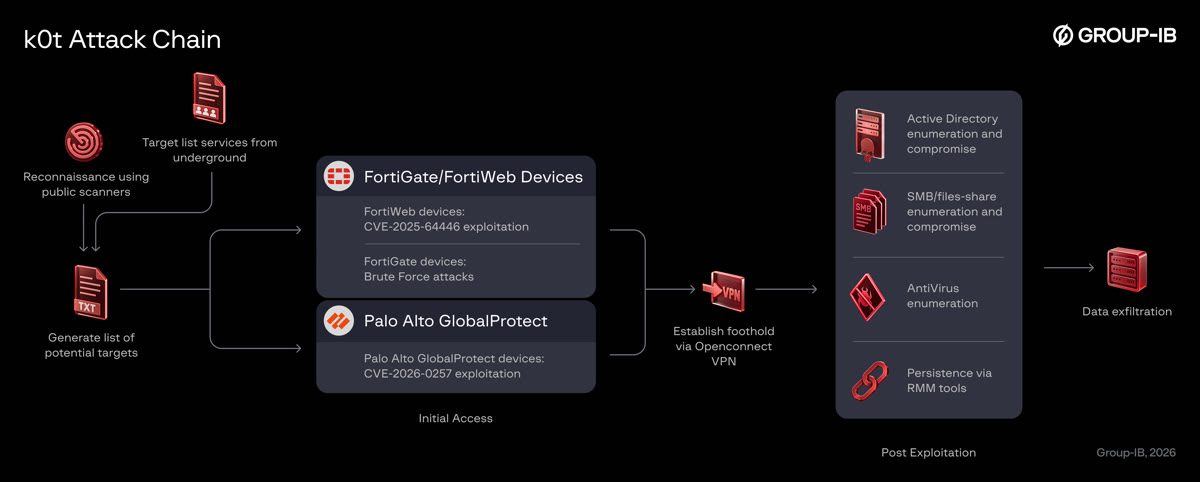
k0t sử dụng các công cụ tìm kiếm bề mặt tấn công như FOFA, ZoomEye và Censys để thu thập địa chỉ IP và cổng của firewall hoặc VPN lộ Internet. Danh sách được lọc theo sản phẩm và quốc gia, sau đó chuyển vào công cụ kiểm tra tự động. GlobalProtect là mục tiêu nổi bật, bên cạnh FortiWeb, FortiGate và một số sản phẩm như SonicWall SMA1000, OPNsense hay Cisco ISE.
Cách làm này biến mọi thiết bị biên cấu hình yếu hoặc chậm vá thành ứng viên, bất kể ngành nghề. Group-IB lưu ý việc một máy chủ xuất hiện trong kết quả quét không đồng nghĩa nó đã bị tấn công; bằng chứng xâm nhập phải dựa trên log, tài khoản, cấu hình và hoạt động hậu khai thác.
Hai con đường giành quyền truy cập
Với FortiWeb, công cụ mang tên “FortiGate Security Scanner” thử khai thác CVE-2025-64446, một lỗi duyệt đường dẫn tương đối có thể cho phép tạo tài khoản quản trị qua yêu cầu HTTP hoặc HTTPS được chế tạo đặc biệt. Nếu thất bại, công cụ chuyển sang dò mật khẩu đối với REST API của thiết bị Fortinet và chủ động chờ hết khoảng khóa mặc định trước khi thử lại.
Đối với GlobalProtect, các nhà nghiên cứu quan sát việc khai thác CVE-2026-0257 trên những cấu hình PAN-OS dễ bị ảnh hưởng. Công cụ tạo cookie xác thực giả để đăng nhập cổng VPN, sau đó sử dụng OpenConnect thiết lập kết nối. Khả năng khai thác phụ thuộc cấu hình authentication override và chứng chỉ liên quan, vì vậy không phải mọi cổng GlobalProtect đều chịu tác động.
Từ cấu hình firewall đến tài khoản miền
Sau khi vào được thiết bị Fortinet, công cụ có thể tải cấu hình và giải mã bí mật ngoại tuyến bằng khóa AES mặc định của FortiOS. Điểm yếu này được theo dõi dưới CVE-2019-6693; nếu tùy chọn private-data-encryption chưa được bật với khóa riêng, tệp cấu hình bị lấy cắp có thể làm lộ tài khoản quản trị, người dùng cục bộ và thông tin liên kết LDAP hoặc Active Directory.
Trong mạng nội bộ, nhóm sử dụng nhiều công cụ quản trị và kiểm thử hợp pháp như NetExec, Impacket, Kerbrute, Mimikatz và noPac. Chuỗi CVE-2021-42278 cùng CVE-2021-42287 có thể được dùng để nâng quyền lên Domain Admin. Đây là kỹ thuật “living off trusted tools”, khiến việc chỉ chặn theo tên phần mềm khó mang lại hiệu quả.
Duy trì truy cập và đưa dữ liệu ra ngoài
MeshCentral, Atera và AnyDesk được sử dụng để giữ quyền điều khiển từ xa. Tại thời điểm phân tích, máy chủ MeshCentral liên quan chứa 28 nhóm thiết bị đang hoạt động với 84 máy bị xâm nhập; dấu vết còn cho thấy 100 nhóm thiết bị khác đã bị xóa. Hạ tầng này chủ yếu phục vụ shell và RDP tương tác.
Dữ liệu được chuyển riêng bằng Rclone tới bucket Wasabi S3 và ổ đĩa MEGA. Vì OpenConnect, MeshCentral, AnyDesk và Rclone đều có mục đích hợp pháp, đội phòng thủ cần đánh giá nguồn cài đặt, tài khoản thực thi, máy đích, thời điểm và chuỗi hành vi thay vì coi sự xuất hiện đơn lẻ của công cụ là bằng chứng xâm nhập.
Ảnh hưởng kỹ thuật, kinh tế và niềm tin
Thiết bị biên thường là cửa ngõ đáng tin cậy và chứa bí mật có giá trị cao. Khi một firewall hoặc VPN bị chiếm, sự cố có thể lan sang danh tính doanh nghiệp, máy chủ tệp, máy trạm quản trị và hệ thống sao lưu. Chi phí vì thế không chỉ nằm ở khôi phục thiết bị mà còn gồm điều tra, luân chuyển thông tin xác thực, gián đoạn vận hành và nguy cơ tống tiền.
Việc công cụ hợp pháp bị lạm dụng cũng làm giảm độ tin cậy của tín hiệu bảo mật giản đơn. Tổ chức cần kết hợp nhật ký thiết bị biên, VPN, danh tính, endpoint và lưu lượng đám mây để tái tạo chuỗi sự kiện, đồng thời tránh quy kết một sự cố cho ransomware khi chưa có bằng chứng.
Việc tổ chức cần làm ngay
- Kiểm kê bề mặt Internet: xác định mọi FortiGate, FortiWeb và GlobalProtect đang lộ ra ngoài; đưa giao diện quản trị khỏi Internet nếu điều kiện vận hành cho phép.
- Vá và kiểm tra cấu hình: áp dụng bản sửa của nhà cung cấp cho các CVE liên quan, rà soát authentication override và giới hạn nguồn có thể truy cập quản trị.
- Bảo vệ bí mật FortiGate: bật
private-data-encryptionvới khóa do tổ chức quản lý. Nếu cấu hình từng bị lấy cắp, phải coi đây là sự cố lộ thông tin xác thực và luân chuyển mọi tài khoản được tham chiếu. - Săn tìm hành vi: rà soát tài khoản quản trị mới, đăng nhập VPN bất thường, OpenConnect không được phê duyệt, tiến trình Rclone và kết nối tới Wasabi S3 hoặc MEGA sau hoạt động truy cập thông tin xác thực.
- Ứng phó theo phạm vi: cô lập thiết bị nghi vấn, bảo toàn log, kiểm tra LDAP/AD, endpoint và máy chủ tệp; không chỉ cài lại firewall rồi kết luận đã xử lý xong.
Bài học từ hồ sơ k0t
Chiến dịch cho thấy thiết bị biên không còn là lớp bảo vệ thụ động mà là mục tiêu đầu tiên của dây chuyền tội phạm được tự động hóa. Quét diện rộng, khai thác lỗi đã biết và dò mật khẩu có thể nhanh chóng chuyển thành quyền quản trị miền nếu cấu hình chứa bí mật có thể khôi phục.
Bài học cốt lõi là quản trị bề mặt tấn công phải đi cùng vá lỗi, bảo vệ danh tính và giám sát hành vi hậu khai thác. Một tổ chức chỉ thực sự khép lại sự cố khi đã xác minh thiết bị, luân chuyển bí mật bị ảnh hưởng, săn tìm dấu vết trong mạng nội bộ và kiểm soát các kênh đưa dữ liệu ra ngoài.
VNCyberS tổng hợp từ Group-IB, NyxLab và The Hacker News
















 Tiếng Việt
 English
