
UNC7017 đã biến cơ chế cập nhật hợp pháp của phần mềm AOMEI thành kênh phát tán mã độc trong những khoảng thời gian chỉ từ 5 đến 10 phút. Chiến thuật “bật rồi tắt” này khiến phần lớn lần kiểm tra sau sự cố chỉ nhìn thấy tệp sạch, trong khi các máy tính tải bản cập nhật đúng thời điểm vẫn có thể bị cài backdoor lâu dài.
UNC7017 là ai?
UNC7017 là tên tạm thời Google Threat Intelligence Group (GTIG) dùng để theo dõi một cụm hoạt động chưa được quy kết cho quốc gia hay tổ chức cụ thể. Nhóm được phát hiện trong cuộc điều tra phối hợp giữa GTIG, Mandiant và ManageEngine Threat Analysis Lab về hạ tầng cập nhật của AOMEI Technology.
Dữ liệu hiện có cho thấy chiến dịch diễn ra từ cuối tháng 4 đến tháng 7/2026. Nạn nhân được quan sát thuộc các lĩnh vực dịch vụ CNTT, viễn thông, giáo dục đại học và tổ chức liên quan tại ít nhất 10 quốc gia. Do máy chủ độc hại phục vụ bất kỳ thiết bị nào truy vấn đúng cửa sổ tấn công, phạm vi thực tế có thể rộng hơn.
Đột nhập bằng những “cửa sổ” 5 đến 10 phút
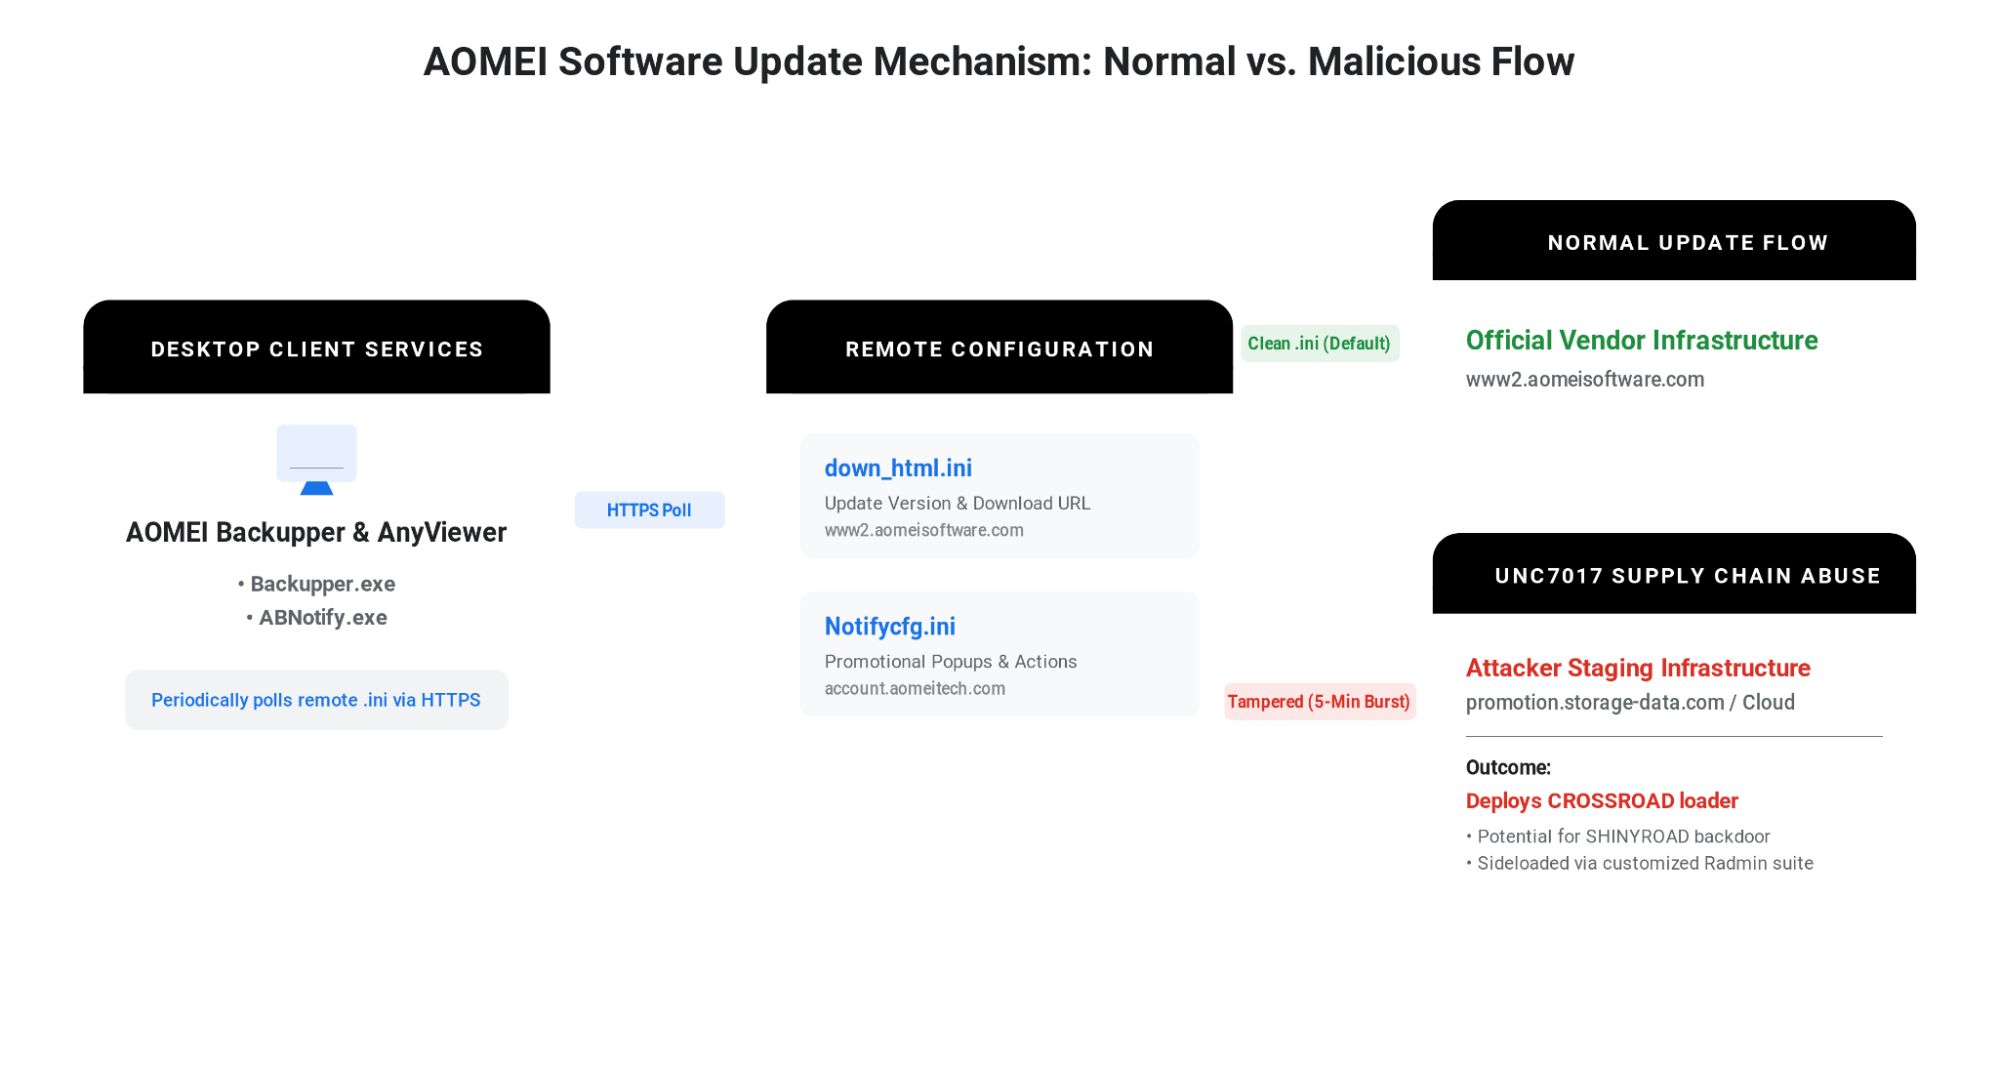
Thay vì cài một bản cập nhật độc hại cố định, UNC7017 chỉ sửa cấu hình trên máy chủ gốc của AOMEI trong thời gian rất ngắn. GTIG xác nhận ba cửa sổ: 10 phút ngày 28/5, 6 phút ngày 16/7 và 5 phút ngày 20/7/2026. Sau mỗi đợt, cấu hình lại được trả về bản hợp lệ.
Cách làm này làm giảm khả năng bị trình quét tự động bắt gặp và khiến việc kiểm tra URL sau cảnh báo dễ dẫn đến kết luận sai rằng hệ thống an toàn. Máy trạm truy vấn trước hoặc sau cửa sổ nhận nội dung sạch; máy truy vấn đúng lúc lại nhận chỉ dẫn tải gói ZIP đã bị vũ khí hóa.
Lợi dụng chính logic cập nhật và thông báo
AOMEI Backupper sử dụng tệp down_html.ini để xác định phiên bản, mã MD5 và địa chỉ tải gói cập nhật. UNC7017 thay URL bằng hạ tầng do mình kiểm soát, tăng số phiên bản nhỏ và cập nhật MD5 để ứng dụng chấp nhận gói giả.
Nhóm đồng thời sửa Notifycfg.ini, chèn hàng chục nghìn phần cấu hình giả nhằm vượt kiểm tra phiên bản và buộc dịch vụ thông báo chạy mã độc. Đây không phải khai thác một lỗi bộ nhớ trong ứng dụng; kẻ tấn công chiếm lợi thế từ quyền điều khiển lớp phân phối và sự tin cậy mặc định dành cho trình cập nhật.
Từ CROSSROAD đến SHINYROAD
Giai đoạn đầu sử dụng downloader CROSSROAD để kiểm tra môi trường, dọn dấu vết và tải thành phần tiếp theo. Mã độc kiểm tra đường dẫn có chứa tên AOMEI, thu thập vị trí địa lý qua dịch vụ phản chiếu IP và có thể ngừng nhánh thực thi chính nếu thiết bị ở Trung Quốc.
CROSSROAD tạo tác vụ theo lịch để duy trì hiện diện, sau đó triển khai SHINYROAD trong thư mục Radmin của người dùng. Chuỗi thực thi lợi dụng tệp Radmin hợp lệ đã ký số để nạp DLL không ký qua kỹ thuật DLL search-order hijacking. Payload Python biên dịch được giải mã và chạy trong trình thông dịch PocketPy nhúng, giúp giảm dấu vết thư viện trên đĩa.
Backdoor ẩn sau công cụ quản trị hợp pháp
SHINYROAD hỗ trợ shell tương tác, liên lạc điều khiển mã hóa và tạo lưu lượng rác để cản trở nhận diện. Việc đặt thành phần độc hại cạnh bộ Radmin hợp lệ khiến một cuộc kiểm tra chỉ dựa vào chữ ký số của tệp thực thi có thể bỏ sót DLL bị cài kèm.
Ở giai đoạn sau, UNC7017 còn đưa Adaptix C2 xuống máy nạn nhân dưới tên giống công cụ quảng bá hoặc quét tài liệu của Nitro PDF. Tác vụ NitroRuntime chạy tệp ẩn bằng PowerShell, còn DLL ADAPTAGENT được sideload để phát tín hiệu định kỳ tới máy chủ điều khiển.
Ép thiết bị gửi thông tin xác thực NTLM
Ngày 20/7, nhóm thay banner quảng cáo hợp lệ bằng cửa sổ vô hình 1×1 pixel trỏ tới tài nguyên WebDAV qua đường dẫn UNC. Khi ứng dụng cố tải nội dung, Windows có thể tự gửi phản hồi xác thực NetNTLMv2 tới máy chủ của kẻ tấn công mà người dùng không nhìn thấy thao tác bất thường.
Kỹ thuật này tạo thêm đường đánh cắp thông tin xác thực ngay cả khi payload thực thi bị chặn. Nó cũng cho thấy thành phần marketing và trình hiển thị nội dung từ xa có thể trở thành bề mặt tấn công nghiêm trọng nếu cho phép giao thức file:// hoặc UNC ngoài Internet.
Vì sao khôi phục máy chủ chưa đủ?
AOMEI cho biết đã thực hiện biện pháp khắc phục sau khi được Mandiant thông báo trong tháng 7. Tuy nhiên, đưa cấu hình máy chủ về trạng thái sạch không gỡ được mã độc trên các máy đã tải gói giả. Tác vụ theo lịch, backdoor và công cụ hậu khai thác vẫn có thể tiếp tục hoạt động độc lập.
Điều tra viên vì vậy cần nhìn lại telemetry từ toàn bộ giai đoạn tháng 4–7/2026, thay vì chỉ kiểm tra trạng thái hiện tại của URL. Nhật ký proxy, EDR và bản sao cấu hình trong thư mục tạm của AOMEI có giá trị hơn một lần truy cập trực tiếp nhiều giờ sau cảnh báo.
Dấu hiệu cần ưu tiên săn tìm
- Tác vụ theo lịch
RadminComponentRuntimehoặcNitroRuntimekhông được phê duyệt. - Các tệp
BlkScrDl.dll,RuntimeComponent.dll,metadata.dathoặcEztwain4.dlltrong thư mục Radmin/Nitro Pro của người dùng. - Tệp
upgrade-now.exe,upgrade-now.ziphoặc tiến trình lạ xuất phát từ thư mụcTmphtml/htmlcủa AOMEI. - Kết nối tới các miền
storage-data.com,promotion.storage-data.com,aomei.storage-data.comhoặc User-AgentAnyviewer-loader/1.0. - Lưu lượng SMB/WebDAV ra Internet, đặc biệt gắn với tiến trình cập nhật hoặc thông báo chạy nền.
Bài học phòng thủ chuỗi cung ứng
Nhà phát triển cần ký số không chỉ gói cài đặt mà cả tệp cấu hình từ xa, xác minh Authenticode trước khi chạy, giới hạn miền tải xuống và chặn các URI nguy hiểm trong thành phần hiển thị nội dung. HTTPS và mã MD5 đặt trong một tệp cấu hình có thể bị sửa cùng lúc không tạo ra bảo đảm toàn vẹn đầu cuối.
Đối với đội SOC, cảnh báo tiến trình con không ký xuất phát từ updater hợp pháp phải được giữ nguyên mức ưu tiên dù URL hiện tại trả về nội dung sạch. Hồ sơ UNC7017 cho thấy một cuộc tấn công chuỗi cung ứng không cần để lại bản cập nhật độc hại thường trực: vài phút kiểm soát đúng thời điểm có thể tạo ra quyền truy cập kéo dài nhiều tháng.
VNCyberS tổng hợp từ Google Threat Intelligence Group và Mandiant
















 Tiếng Việt
 English
