
Một cụm gói npm giả mạo tiện ích lịch và theo dõi chuỗi ngày hoạt động đã bị phát hiện cài lén implant Linux RedC2 4.0, theo The Hacker News dẫn báo cáo của TrendAI, đơn vị an ninh mạng doanh nghiệp thuộc Trend Micro. Vụ việc cho thấy tấn công chuỗi cung ứng phần mềm đang dịch chuyển từ mã độc thô sang các gói vẫn có chức năng thật, đủ để đánh lừa nhà phát triển và hệ thống kiểm tra sơ bộ.
Các gói bị phát hiện gồm những tên xoay quanh các cụm “streak”, “map”, “math”, “metrics” và “cache”, chẳng hạn streak-metrics-math, streak-map-cache, map-streak-kit, streak-calc-math và streak-kit-map. Điểm nguy hiểm là chúng không cần hook cài đặt riêng: chỉ cần module được import ở bất kỳ đâu trong cây phụ thuộc, kể cả phụ thuộc gián tiếp, payload đã có thể được kích hoạt.
Cách chiến dịch được ngụy trang
Nhóm gói này được thiết kế để trông giống tiện ích xử lý ngày tháng hoặc bộ tăng tốc tính toán native. Bên dưới lớp vỏ đó là các tệp nhị phân như math-core.bin, math-calc.bin, calc-math.dat, calc-cache.bin, calc.bin hoặc calc-mapping.bin, được đặt trong thư mục dist hoặc dist/internal.
Khi module được nạp, loader trong dist/index.mjs vừa xuất lại các hàm tiện ích hợp pháp, vừa tìm tệp nhị phân đi kèm, cấp quyền thực thi và chạy nó như một tiến trình nền tách rời. Cơ chế này làm giảm dấu hiệu bất thường trong quá trình cài đặt, vì không cần gọi install hook vốn thường bị hệ thống phòng thủ theo dõi kỹ hơn.
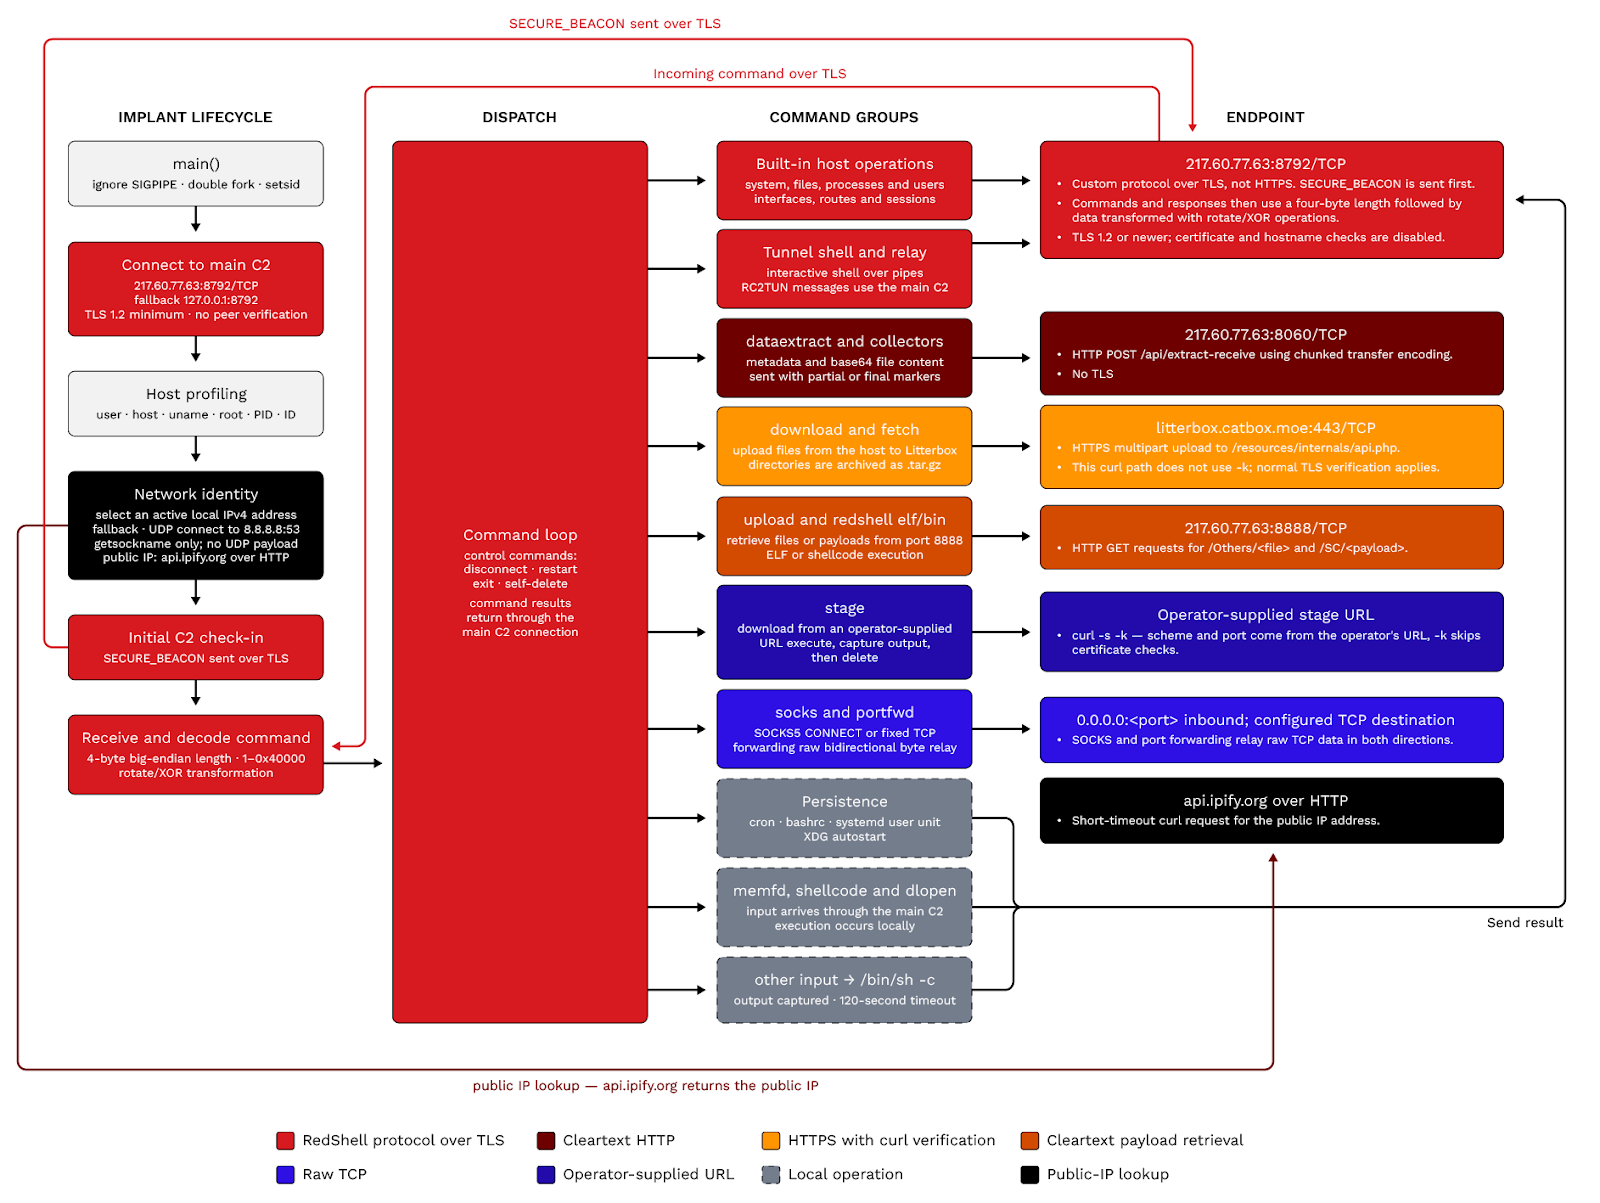
RedC2 4.0 là gì
RedC2 4.0 được quảng bá như một framework điều khiển đa nền tảng cho Windows, macOS và Linux. Theo thông tin được The Hacker News tổng hợp, phiên bản 4.0 được quảng cáo trên diễn đàn tội phạm mạng từ đầu tháng 6/2026 bởi tài khoản MarlboroMan, sau các mốc phiên bản 2.0 vào tháng 8/2025 và 3.0 vào tháng 1/2026.
Thành phần Linux, còn được gọi là RedShell beacon, có thể kết nối về máy chủ điều khiển, gửi thông tin hệ thống ban đầu và bước vào vòng lặp nhận lệnh. Từ đó, kẻ vận hành có thể mở shell tương tác qua /bin/sh, thu thập dữ liệu, thao tác tệp, đánh cắp khóa SSH hoặc thông tin trình duyệt, tạo SOCKS5 proxy, duy trì hiện diện và thực thi payload bổ sung trong bộ nhớ.
Biến thể Windows và macOS được mô tả có chức năng tương tự về trinh sát, thao tác tệp, thu thập dữ liệu và vận hành nhiều beacon. Riêng bản Windows còn có các năng lực như né UAC, phát hiện hoặc can thiệp phần mềm bảo mật, thực thi trong bộ nhớ và hỗ trợ di chuyển ngang trong mạng.
Yếu tố AI làm hạ thấp rào cản tấn công
Điểm đáng chú ý của RedC2 4.0 là thành phần Red Agent, một lớp điều khiển dựa trên mô hình ngôn ngữ lớn. Thay vì tự viết chuỗi lệnh phức tạp, người vận hành có thể nhập yêu cầu bằng ngôn ngữ tự nhiên để framework chuyển đổi thành các lệnh beacon tương ứng.
Về mặt phòng thủ, điều này quan trọng vì nó có thể làm giảm yêu cầu kỹ năng của kẻ tấn công. Những thao tác như trinh sát mạng, thu thập thông tin xác thực hoặc phối hợp nhiều bước hậu khai thác có thể được đóng gói thành luồng lệnh dễ dùng hơn, khiến thời gian từ xâm nhập ban đầu đến khai thác sâu rút ngắn đáng kể.
Dấu hiệu của một làn sóng chuỗi cung ứng rộng hơn
Vụ RedC2 xuất hiện không lâu sau một chiến dịch đầu độc crates.io, nơi các crate Rust hợp pháp bị chèn phụ thuộc độc hại để chạy mã trong quá trình build. The Hacker News cũng ghi nhận nghi vấn thông tin đăng nhập của maintainer có thể đã bị chiếm dụng để đẩy các phiên bản độc hại, đồng thời có dấu hiệu hạ tầng chồng lấn với các chiến dịch chuỗi cung ứng trước đây nhắm vào Mastra và Axios.
Mẫu số chung là sự lạm dụng niềm tin trong hệ sinh thái mã nguồn mở. Nhà phát triển thường kéo thư viện nhỏ để tiết kiệm thời gian, còn hệ thống build tự động có xu hướng tin rằng một gói đã tồn tại trên registry công khai là đủ an toàn. Khi payload chạy ở thời điểm import hoặc build, phạm vi ảnh hưởng có thể lan sang máy cá nhân, CI/CD runner và môi trường staging.
Bài học phòng thủ cho tổ chức
Các nhóm kỹ thuật cần kiểm soát chặt hơn đường đi của phụ thuộc, đặc biệt là gói mới, gói ít người dùng, gói có tên gần giống nhau và gói xuất bản nhiều phiên bản trong thời gian ngắn. Lockfile, chính sách allowlist, kiểm tra binary đi kèm và quét hành vi trong sandbox nên được xem là lớp kiểm soát bắt buộc cho pipeline quan trọng.
Với môi trường Linux và CI/CD, cần theo dõi tiến trình nền lạ sinh ra từ Node.js, quyền thực thi mới cấp cho tệp trong node_modules, kết nối ra ngoài bất thường từ runner và truy cập vào khóa SSH hoặc thư mục trình duyệt. Các dấu hiệu này thường xuất hiện sớm hơn thiệt hại cuối cùng, nhưng dễ bị bỏ qua nếu chỉ dựa vào kiểm tra chữ ký tĩnh.
Kết luận
Hồ sơ RedC2 4.0 cho thấy chuỗi cung ứng phần mềm không còn chỉ là câu chuyện gói độc hại rõ ràng. Những package có chức năng thật, payload tự chạy khi import và lớp điều khiển được hỗ trợ bởi AI tạo ra một mô hình tấn công tinh vi hơn, âm thầm hơn và dễ mở rộng hơn.
Đối với doanh nghiệp, phản ứng hiệu quả không phải là ngừng dùng mã nguồn mở, mà là quản trị phụ thuộc như một phần của bề mặt tấn công. Mỗi gói mới đưa vào dự án cần có lý do, nguồn gốc, phạm vi quyền hạn và khả năng quan sát rõ ràng trong suốt vòng đời phát triển.
VNCyberS tổng hợp từ The Hacker News và TrendAI/Trend Micro
















 Tiếng Việt
 English
