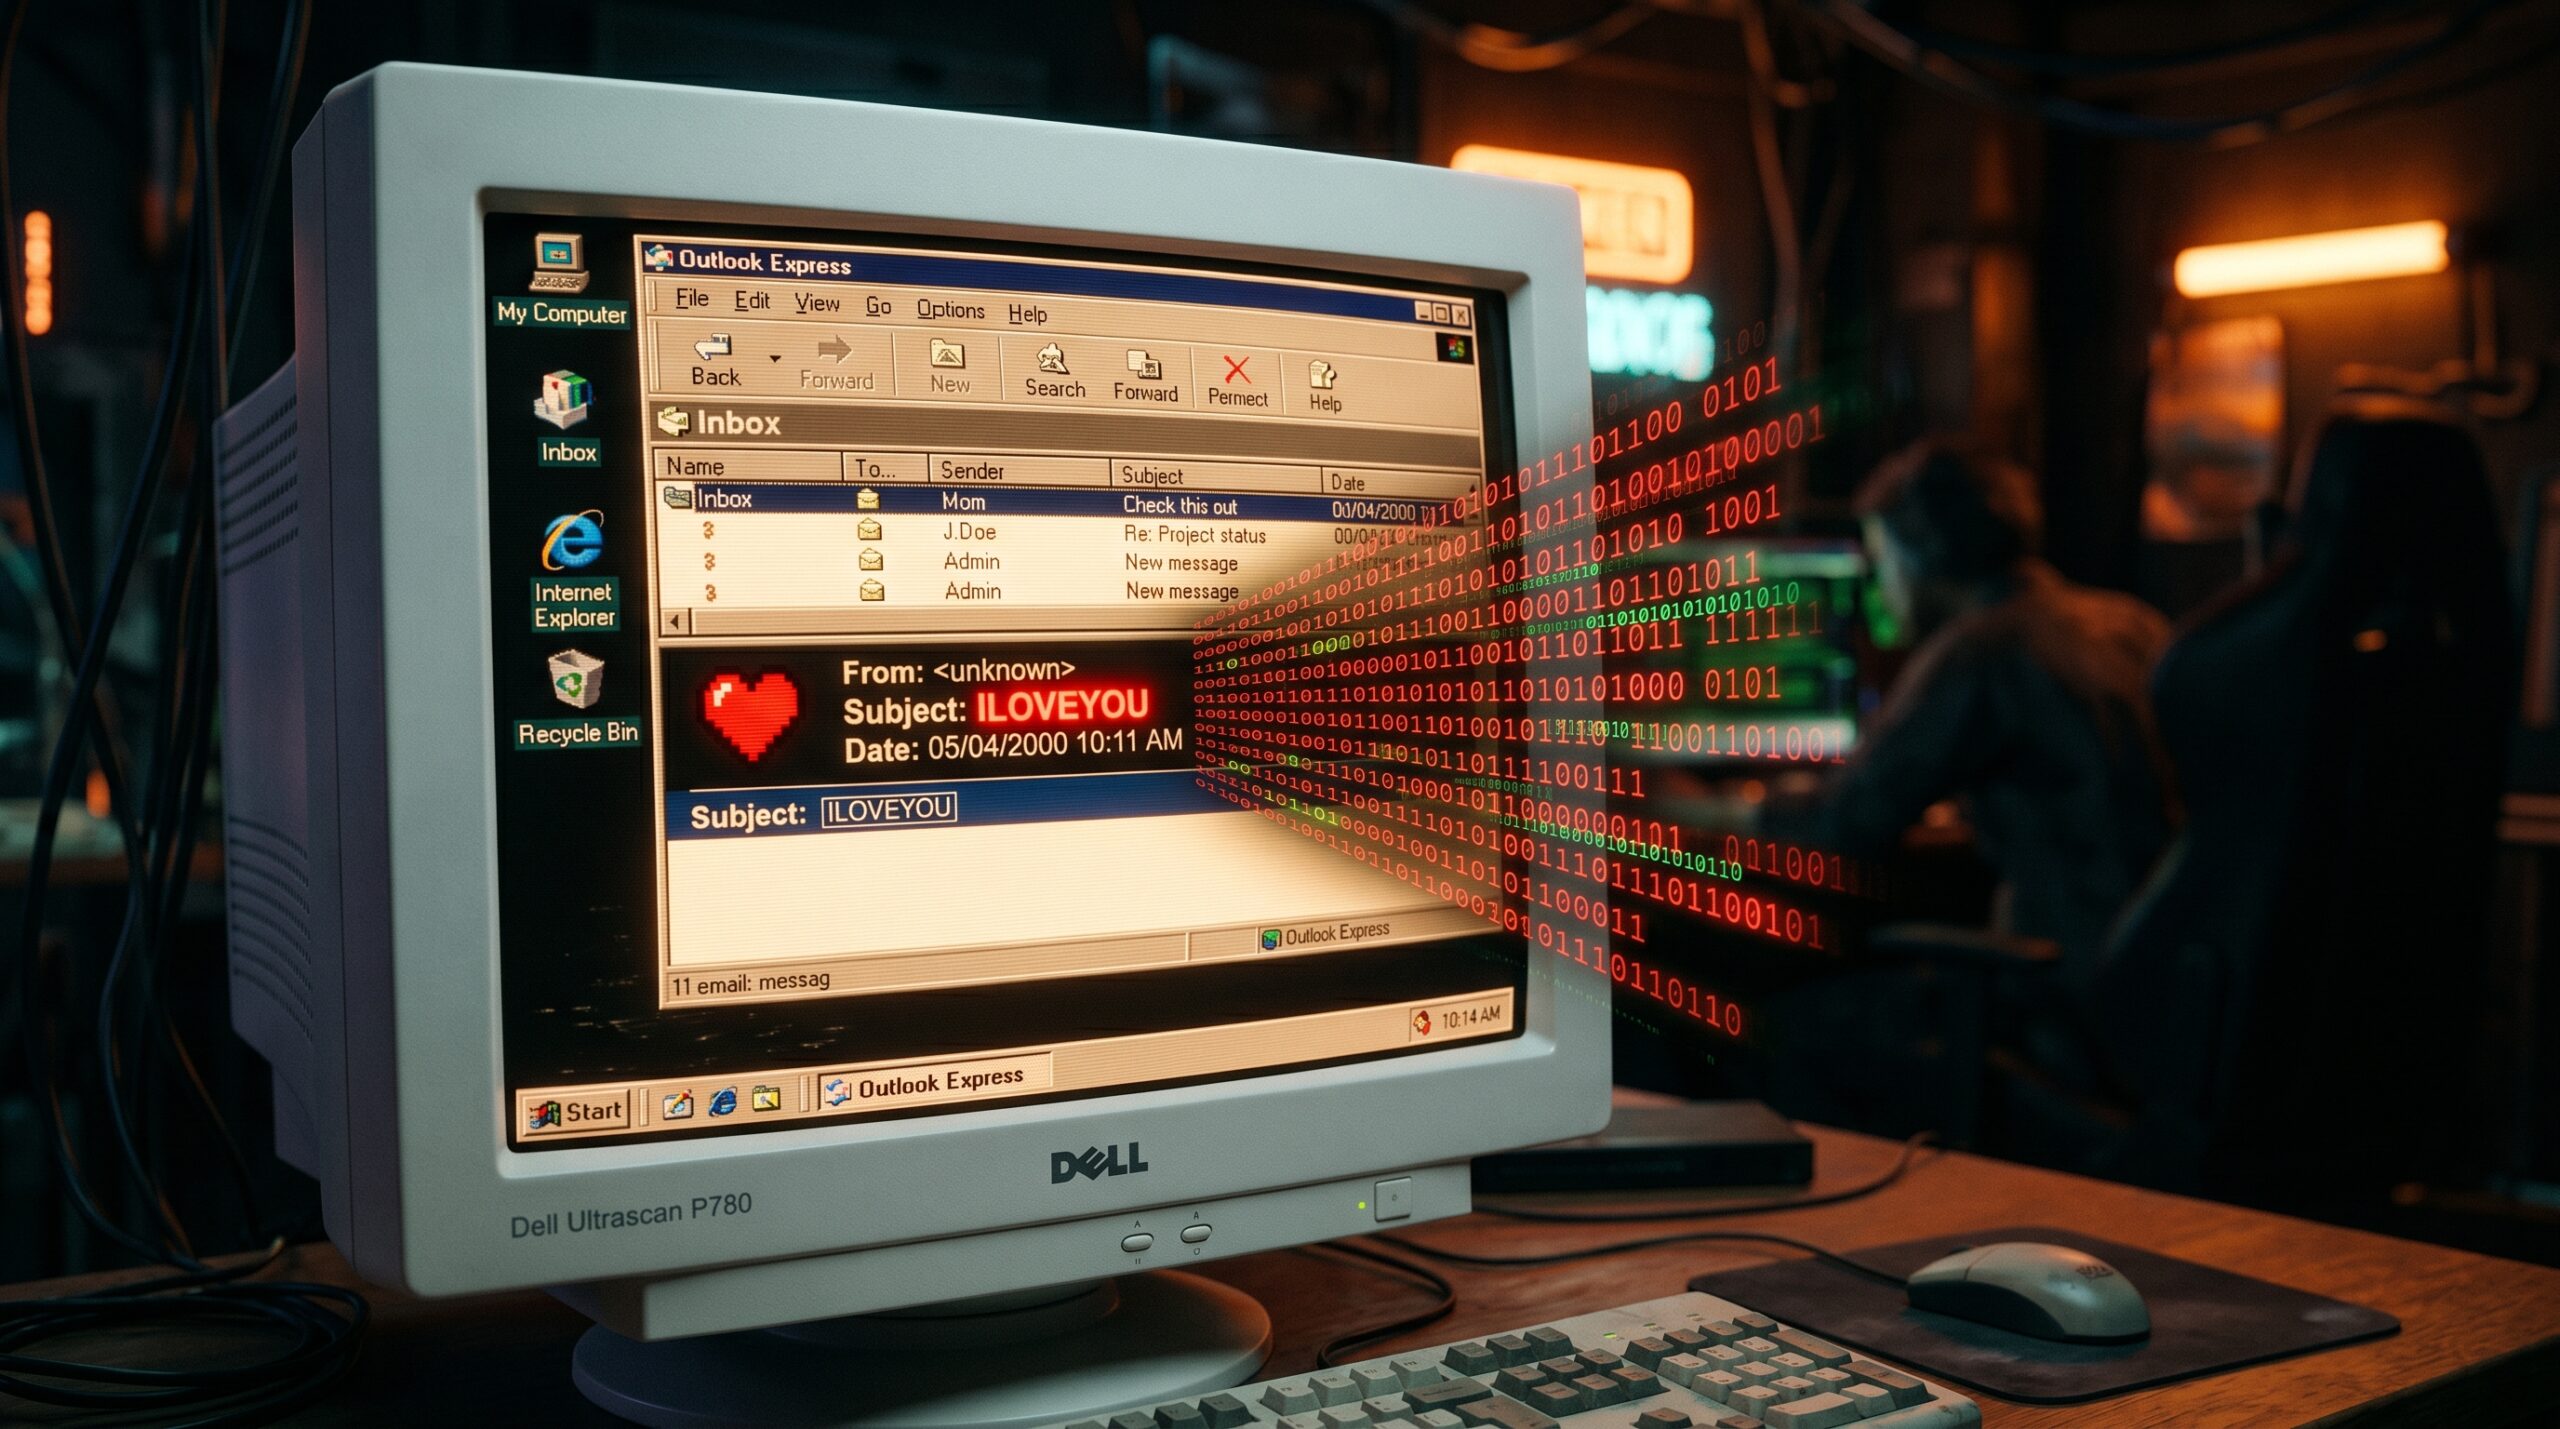
Vào buổi sáng ngày 4 tháng 5 năm 2000, các quản trị viên hệ thống ở khắp nơi trên thế giới bắt đầu nhận được những cuộc điện thoại bất thường. Hòm thư điện tử của các văn phòng đang tắc nghẽn theo cấp số nhân. Tại Lầu Năm Góc, các kỹ thuật viên phải cắt đứt kết nối email. Ở Westminster, Quốc hội Anh quyết định tạm ngắt hệ thống thư nội bộ để ngăn lây lan. Các công ty lớn từ châu Á đến châu Âu lần lượt báo cáo tình trạng tương tự. Tất cả đều bắt nguồn từ một dòng tiêu đề email đơn giản đến mức không ai ngờ: ILOVEYOU.
Để hiểu tại sao một đoạn mã nhỏ chưa đầy 11 kilobyte lại có thể làm chao đảo phần lớn hệ thống email toàn cầu chỉ trong vài giờ, cần nhìn lại bối cảnh của những năm cuối thập niên 1990, khi Internet đang trở thành một thứ gì đó vừa mới mẻ, vừa rộng lớn, vừa chứa đầy niềm tin ngây thơ. Người ta nhận được email và mở nó. Người ta nhận được file đính kèm và click vào. Chưa có thói quen hoài nghi. Chưa có tường lửa đủ thông minh. Và quan trọng nhất, chưa có luật pháp đủ để xử lý loại tội phạm kiểu này.
Người tạo ra ILOVEYOU là Onel de Guzman, lúc đó 24 tuổi, sinh viên ngành khoa học máy tính tại AMA Computer College ở Manila. Không phải hacker chuyên nghiệp, không phải gián điệp được nhà nước tài trợ, chỉ là một sinh viên nghèo, không đủ tiền trả phí dial-up Internet hằng tháng. Vào thời đó ở Philippines, kết nối Internet không hề rẻ. De Guzman tin rằng Internet phải là quyền cơ bản của con người, và từ niềm tin đó, dù nghe có vẻ lãng mạn, anh đã đề xuất trong luận văn tốt nghiệp một ý tưởng khá thẳng thắn: xây dựng một trojan để đánh cắp thông tin đăng nhập dial-up của người khác, rồi dùng luôn.
Hội đồng nhà trường từ chối. Họ gọi đề xuất đó là “bất hợp pháp” và tuyên bố thẳng rằng trường không đào tạo kẻ trộm. De Guzman nghĩ giáo sư của mình quá bảo thủ, bỏ học, và bắt đầu tự mình hiện thực hóa ý tưởng đó.
Đoạn mã anh viết ra không phức tạp về mặt kỹ thuật. ILOVEYOU được viết bằng VBScript, một ngôn ngữ script nhẹ của Microsoft tích hợp sẵn trong Windows, vốn dùng để tự động hóa các tác vụ thông thường. Tên file đính kèm là LOVE-LETTER-FOR-YOU.TXT.vbs. Windows vào thời điểm đó mặc định ẩn phần mở rộng của những file có định dạng đã biết, tức là người nhận chỉ thấy LOVE-LETTER-FOR-YOU.TXT, trông y hệt một file văn bản vô hại. Ai cũng muốn đọc một bức thư tình.
Khi nạn nhân nhấp vào, script chạy ngay. Nó lập tức sao chép bản thân vào nhiều vị trí trong hệ thống, giả mạo tên thành các file hệ thống hợp lệ của Windows. Nó ghi đè và phá hủy các file ảnh. Nó tìm kiếm file MP3 và ẩn chúng đi, một chi tiết kỳ lạ, có lẽ để tránh người dùng phát hiện ngay lập tức qua những playlist nhạc biến mất. Và sau đó, nó làm điều quan trọng nhất: mở toàn bộ sổ địa chỉ Microsoft Outlook của nạn nhân, rồi tự gửi bản thân đến từng địa chỉ email trong đó, với cùng tiêu đề, cùng nội dung, cùng file đính kèm.
Đây chính là lý do tại sao ILOVEYOU lan nhanh đến mức không thể tin nổi. Mỗi người bị lây nhiễm lập tức trở thành một điểm phát tán mới, và vì email đến từ địa chỉ quen thuộc, đồng nghiệp, bạn bè, người thân, nên tỷ lệ mở rất cao. Chưa đầy 24 giờ sau khi xuất hiện, ILOVEYOU đã lây nhiễm ước tính 45 triệu máy tính trên toàn cầu và làm tê liệt hệ thống email của vô số tổ chức lớn.
Điều đáng chú ý là de Guzman không thiết kế sâu này để gây hại diện rộng, mục tiêu ban đầu của anh chỉ là đánh cắp mật khẩu dial-up của người dùng Philippines để dùng Internet miễn phí. Nhưng khi một đoạn mã đơn giản chạm vào đúng tâm lý đại trà, tò mò về bức thư tình bí ẩn, nó không cần phải phức tạp để trở nên nguy hiểm. ILOVEYOU là minh chứng sớm nhất và ấn tượng nhất cho một nguyên lý mà ngành bảo mật sau này gọi là social engineering: khai thác con người, không phải máy móc.
Thiệt hại được ước tính từ 10 đến 15 tỷ đô la Mỹ, phần lớn là chi phí dọn dẹp, phục hồi dữ liệu, và thời gian hệ thống ngừng hoạt động. Hàng chục nghìn nhân viên IT trên toàn thế giới làm việc không nghỉ trong nhiều ngày để vá hệ thống, khôi phục backup, và ngăn lây lan tiếp.
Điều tra viên nhanh chóng truy ngược địa chỉ email gốc đến một căn hộ tại Manila. Người ở đó là anh trai của de Guzman. Chính de Guzman trở thành nghi can chính. Luật sư của anh tổ chức một buổi họp báo vào ngày 11 tháng 5, và khi được hỏi liệu anh có vô tình phát tán sâu không, de Guzman trả lời vỏn vẹn: “Có thể.” Câu trả lời mơ hồ đó rồi trở thành câu chuyện kéo dài suốt hai mươi năm.
Bởi vì ở thời điểm đó, Philippines không có luật nào cấm việc tạo ra malware. Không có khung pháp lý nào để buộc tội anh. De Guzman không bị truy tố. Anh biến mất khỏi tầm nhìn của công chúng.
Chính phủ Philippines phản ứng nhanh: tháng 7 năm 2000, Quốc hội thông qua Republic Act No. 8792, còn gọi là E-Commerce Law, bộ luật đầu tiên của nước này về tội phạm máy tính. Nhưng Hiến pháp Philippines nghiêm cấm luật hồi tố, nên de Guzman vẫn không bị đụng đến. Câu chuyện pháp lý này, rằng một người gây ra thiệt hại hàng chục tỷ đô la cho thế giới lại không thể bị xử lý vì luật pháp chưa theo kịp thực tế, đã thúc đẩy nhiều quốc gia khác gấp rút xây dựng khung luật về tội phạm mạng trong những năm tiếp theo.
Hai mươi năm sau, vào năm 2020, nhà báo và tác giả Geoff White đã tìm ra de Guzman tại một cửa hàng sửa điện thoại nhỏ ở khu Quiapo, Manila. Người đàn ông 44 tuổi, tóc điểm bạc, làm công việc bình lặng hằng ngày, thừa nhận hoàn toàn: anh đã cố tình phát tán ILOVEYOU, không phải vô tình. Anh nói anh không ngờ nó lại lan ra ngoài Philippines. Anh nói anh hối hận vì thiệt hại mà nó gây ra. Và anh nói, bằng giọng điềm tĩnh của người đã sống quá lâu với bí mật đó, rằng lúc đó anh chỉ muốn có Internet để dùng.
Câu chuyện của de Guzman không phải là chuyện của một thiên tài tội phạm hay một kẻ phá hoại có chủ đích. Nó là câu chuyện của sự bất cân xứng trong thế giới số: một đoạn script mười kilobyte, viết bởi một sinh viên nghèo với động cơ tầm thường, lại đủ sức làm chao đảo hạ tầng email toàn cầu vì cả thế giới khi đó chưa chuẩn bị kịp.
ILOVEYOU không phải là sâu máy tính kỹ thuật cao nhất. Nó không khai thác lỗ hổng zero-day phức tạp hay vượt qua nhiều lớp bảo mật cứng đầu. Nó khai thác thứ không thể vá bằng bản cập nhật phần mềm: sự tin tưởng của con người. Cái tên “ILOVEYOU” chứa đựng toàn bộ kỹ thuật tấn công, tạo ra sự tò mò, hạ thấp cảnh giác, và dùng cảm xúc để vượt qua lý trí.
Hai mươi sáu năm sau, những cuộc tấn công phishing tinh vi nhất vẫn hoạt động theo cùng một cơ chế đó. Chỉ là bối cảnh đã thay đổi, thay vì tiêu đề email đơn giản, là những trang web giả mạo tinh xảo, những tin nhắn giả danh sếp, những cuộc gọi deepfake. Nhưng cốt lõi vẫn vậy: tấn công con người trước, tấn công máy móc sau.
Đó là di sản thực sự mà ILOVEYOU để lại, không phải là 15 tỷ đô la thiệt hại, không phải là hàng triệu file ảnh bị ghi đè, mà là bài học về điểm yếu không bao giờ có thể hoàn toàn vá được của bất kỳ hệ thống bảo mật nào.
Tác giả: VNCyberS
 Tiếng Việt
 English