
Chiến dịch lừa đảo qua WhatsApp dùng VBScript giả tài liệu kinh doanh để chiếm quyền máy tính
Một chiến dịch mã độc đang lợi dụng WhatsApp để phát tán tệp VBScript giả dạng tài liệu kinh doanh và tài chính, sau đó cài phần mềm quản trị từ xa hợp pháp nhằm mở đường cho kẻ tấn công truy cập hệ thống nạn nhân. Theo BleepingComputer và báo cáo kỹ thuật của […]
Klue xác nhận sự cố OAuth, nhóm Icarus bị cáo buộc đánh cắp dữ liệu Salesforce của nhiều doanh nghiệp
Nền tảng phân tích thị trường Klue đã xác nhận một sự cố bảo mật liên quan đến hạ tầng tích hợp, trong đó kẻ tấn công có thể lấy OAuth token dùng để kết nối với các môi trường Salesforce của khách hàng. Vụ việc được chú ý hơn khi nhóm tống tiền Icarus […]
Fortinet FortiSandbox bị khai thác qua ba lỗ hổng nghiêm trọng, quản trị viên cần cập nhật khẩn cấp
Fortinet FortiSandbox, nền tảng phân tích mã độc và phát hiện mối đe dọa trong môi trường doanh nghiệp, đang trở thành mục tiêu khai thác của tin tặc thông qua nhiều lỗ hổng nghiêm trọng. Theo BleepingComputer và The Hacker News, hoạt động khai thác đã được ghi nhận đối với ba lỗ hổng […]
FBI triệt phá mạng lưới lừa đảo Outsider Enterprise hỗ trợ bởi AI với hơn 1 triệu URL độc hại
Trong một nỗ lực phối hợp quốc tế, Cục Điều tra Liên bang Mỹ (FBI) cùng với Google và Black Lotus Labs đã triệt phá thành công Outsider Enterprise, một mạng lưới cung cấp dịch vụ lừa đảo (phishing-as-a-service) quy mô lớn có nguồn gốc từ Trung Quốc. Chiến dịch này là một phần của […]
Lỗ hổng thực thi mã từ xa (RCE) trong Langflow đang bị khai thác tích cực
Lỗ hổng thực thi mã từ xa (RCE) trong Langflow đang bị khai thác tích cực Các chuyên gia bảo mật vừa phát hiện một chiến dịch tấn công quy mô lớn nhắm vào Langflow – nền tảng mã nguồn thấp (low-code) phổ biến để xây dựng các ứng dụng và tác nhân AI. Lỗ […]
Microsoft lập kỷ lục buồn với 206 lỗ hổng bảo mật trong Patch Tuesday tháng 6/2026
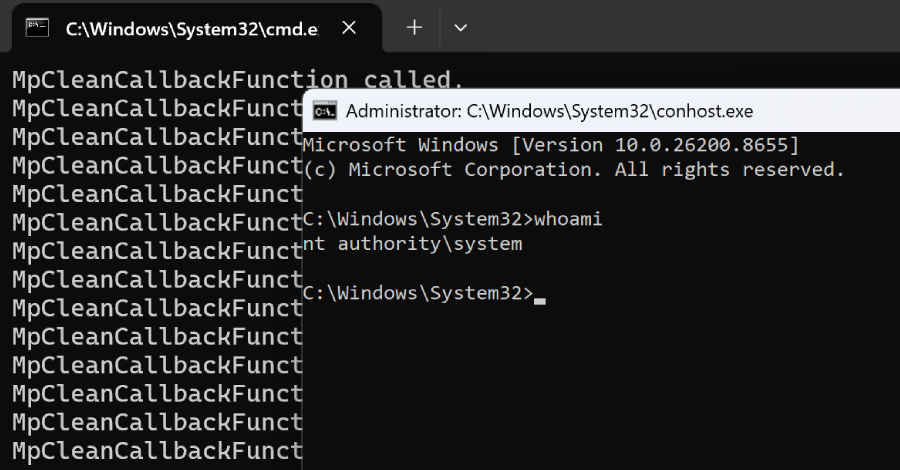
Rạng sáng ngày 10/06/2026 (theo giờ Việt Nam), Microsoft đã tung ra bản cập nhật bảo mật định kỳ Patch Tuesday tháng 6, chính thức xác lập kỷ lục mới về số lượng lỗ hổng được vá trong một tháng với tổng cộng 206 lỗi bảo mật. Sự bùng nổ này không chỉ nằm ở […]
Cảnh báo lỗ hổng Check Point VPN CVE-2026-50751 đang bị khai thác, có liên hệ Qilin
Check Point ngày 08/06/2026 đã phát hành cảnh báo khẩn về CVE-2026-50751, một lỗ hổng bỏ qua xác thực nghiêm trọng trong các triển khai Remote Access VPN và Mobile Access còn sử dụng giao thức trao đổi khóa IKEv1 đã lỗi thời. Theo hãng, lỗ hổng đang bị khai thác thực tế và có […]
Cảnh báo: Lỗ hổng SSRF trên Cisco Unified CM có thể dẫn đến chiếm quyền Root (CVE-2026-20230)
Cisco vừa chính thức phát hành các bản vá bảo mật để khắc phục một lỗ hổng nghiêm trọng trong giải pháp quản lý truyền thông hợp nhất Unified Communications Manager (Unified CM). Lỗ hổng này cho phép kẻ tấn công từ xa, không cần xác thực, có thể thực hiện ghi tệp tùy ý […]
Jonathan James và vụ hack NASA chấn động năm 15 tuổi
Trong lịch sử an ninh mạng, cái tên Jonathan James (biệt danh c0mrade) luôn được nhắc đến như một huyền thoại đầy bi kịch. Ở độ tuổi mà những đứa trẻ khác còn đang mải mê với trò chơi điện tử, James đã trở thành nỗi khiếp sợ của các cơ quan chính phủ Mỹ […]
Miasma: Mã độc tự nhân bản tấn công chuỗi cung ứng npm của Red Hat
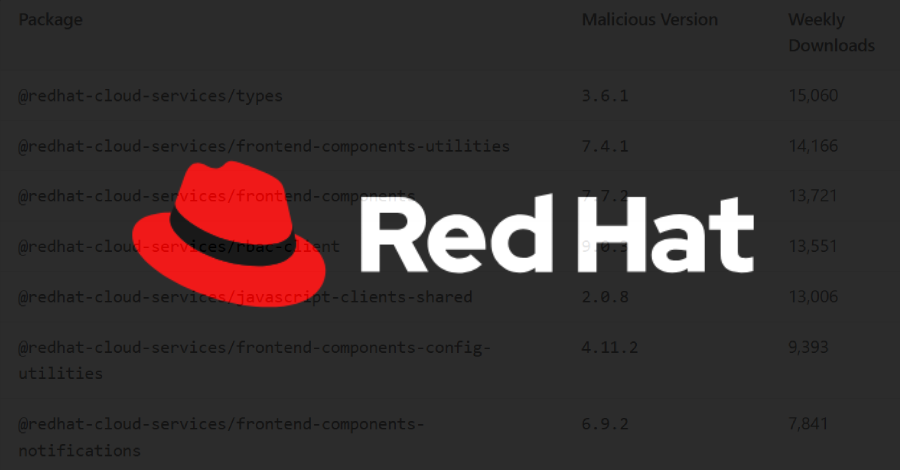
Chiến dịch tấn công chuỗi cung ứng phần mềm mang tên Miasma vừa bị phát hiện nhắm vào các gói thư viện npm chính thức của Red Hat Cloud Services.
 Tiếng Việt
 English
