
Cảnh báo Adobe Acrobat extension: Lỗ hổng có thể làm lộ dữ liệu WhatsApp Web
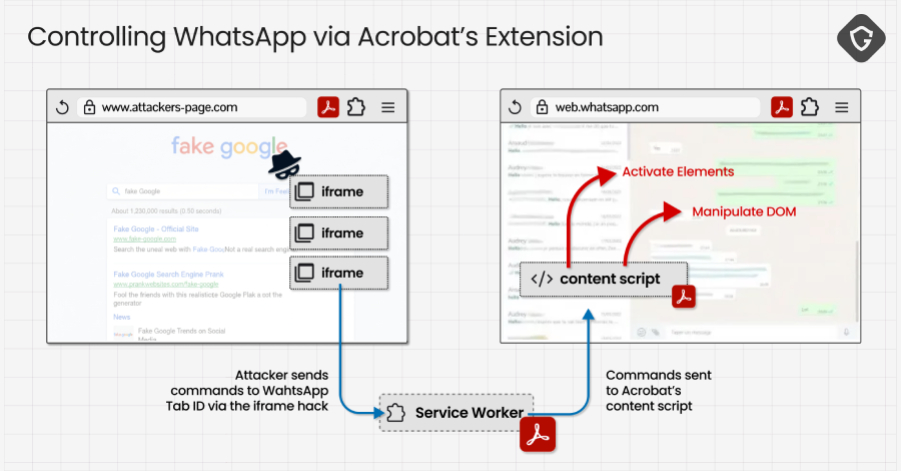
Một lỗ hổng vừa được vá trong tiện ích Adobe Acrobat dành cho Chrome cho thấy rủi ro không chỉ nằm ở trang web đang mở, mà còn ở quyền mở rộng mà trình duyệt đã cấp cho extension. Theo The Hacker News và BleepingComputer, lỗ hổng được theo dõi là CVE-2026-48294, có điểm CVSS […]
Cảnh báo NGINX: Lỗ hổng CVE-2026-42533 có thể làm sập worker và tiềm ẩn RCE
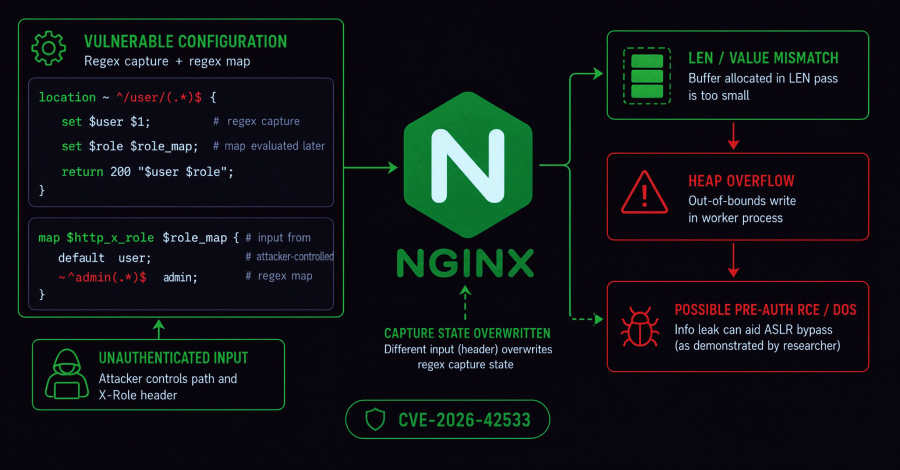
F5 đã phát hành bản vá cho lỗ hổng nghiêm trọng trong NGINX, được theo dõi với mã CVE-2026-42533. Theo The Hacker News, lỗi này cho phép kẻ tấn công từ xa, không cần xác thực, gửi yêu cầu HTTP được chế tạo đặc biệt để kích hoạt tràn bộ đệm heap trong tiến trình […]
CISA yêu cầu vá gấp lỗ hổng Oracle E-Business Suite đang bị khai thác
CISA đưa CVE-2026-46817 trong Oracle E-Business Suite vào danh mục KEV sau khi ghi nhận khai thác thực tế, yêu cầu xử lý khẩn trước ngày 18/07/2026.
Cảnh báo Gitea Docker: Lỗ hổng CVE-2026-20896 cho phép mạo danh quản trị viên
Một lỗ hổng nghiêm trọng trong image Docker chính thức của Gitea đang bị khai thác thực tế, cho phép kẻ tấn công vượt qua xác thực và mạo danh bất kỳ người dùng nào, kể cả tài khoản quản trị viên. Vấn đề được theo dõi với mã CVE-2026-20896, ảnh hưởng đến các triển […]
Cảnh báo khẩn: Progress yêu cầu khách hàng ShareFile tắt Storage Zone Controllers vì đe dọa bảo mật
Progress Software đã yêu cầu khách hàng ShareFile tắt các máy chủ Windows đang chạy Storage Zone Controllers sau khi ghi nhận một mối đe dọa bảo mật bên ngoài có độ tin cậy cao. Đây là biện pháp khẩn cấp trong lúc hãng điều tra, cô lập rủi ro và phối hợp với chuyên […]
Lỗ hổng Adobe ColdFusion CVSS 10/10 đang bị khai thác thực tế trong vòng 2 giờ sau khi công bố
Một lỗ hổng bảo mật nghiêm trọng trong Adobe ColdFusion vừa được xác nhận đang bị khai thác thực tế chỉ trong vòng hai giờ sau khi thông tin lỗ hổng được công bố công khai. Đây là cảnh báo đặc biệt nghiêm trọng đối với các tổ chức đang vận hành nền tảng phát […]
Hồ sơ Bad Epoll: Lỗ hổng leo thang đặc quyền root “vượt mặt” cả trí tuệ nhân tạo
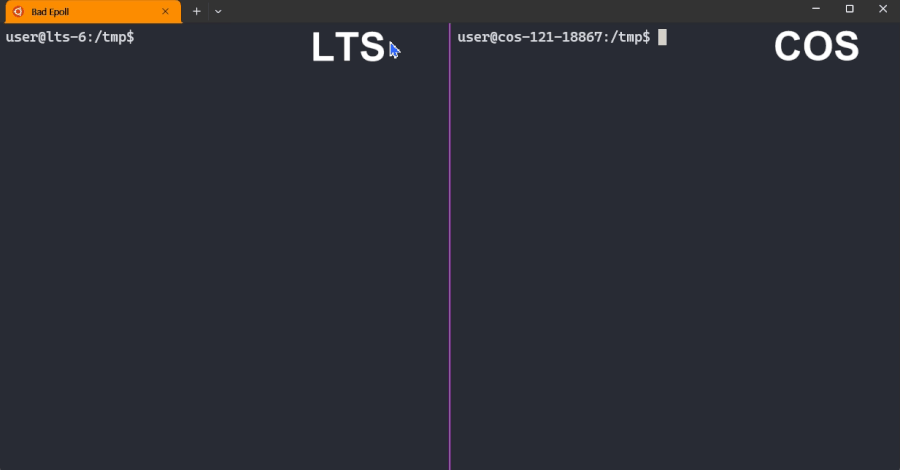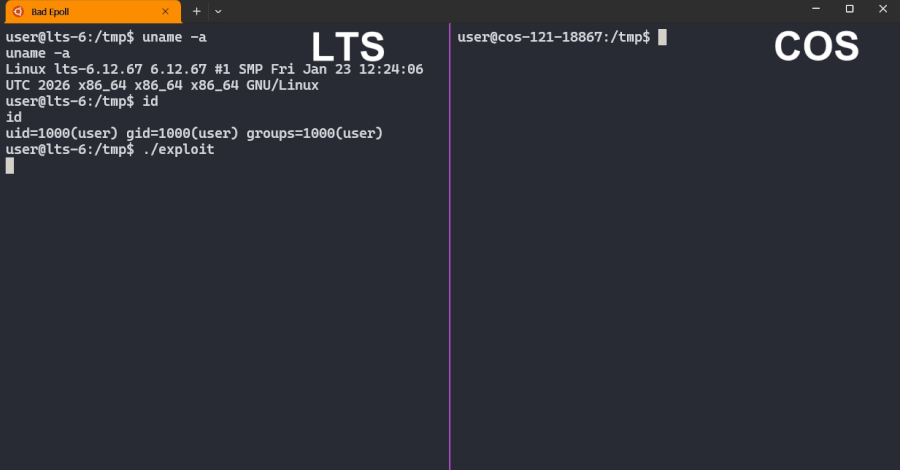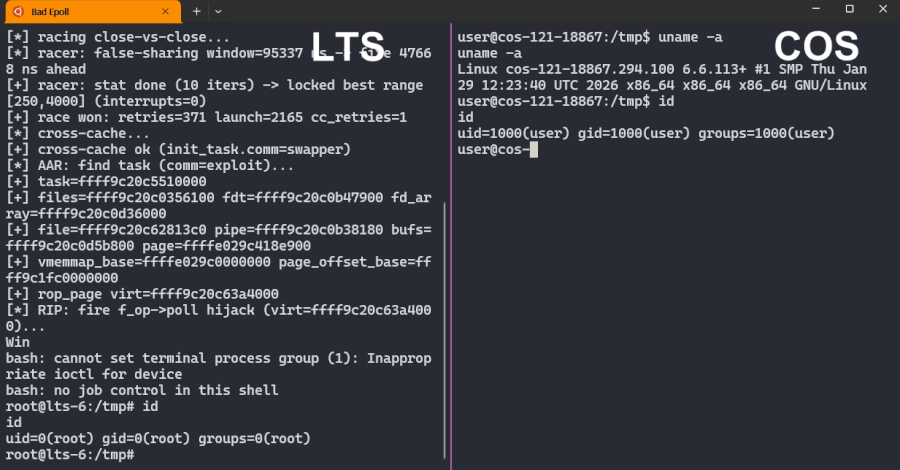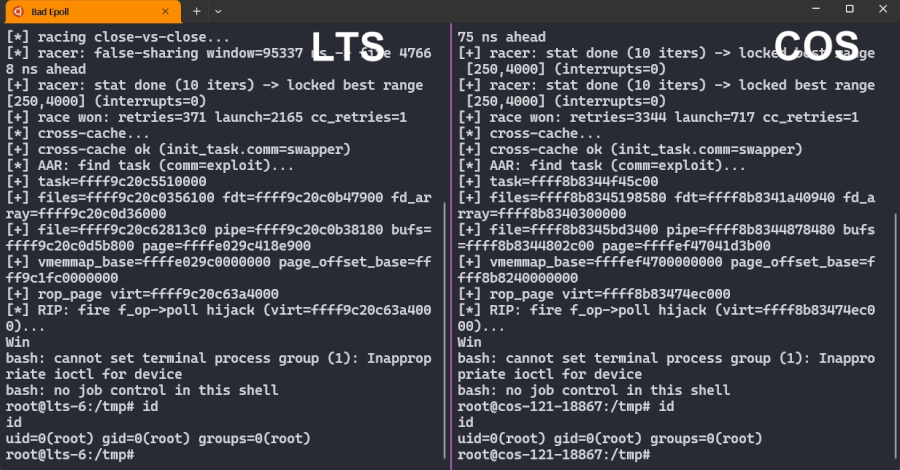
Giới thiệu về Bad Epoll Một lỗ hổng bảo mật nghiêm trọng trong nhân Linux vừa được công bố với tên gọi Bad Epoll (mã định danh CVE-2026-46242). Lỗ hổng này cho phép người dùng bình thường không có quyền đặc biệt có thể chiếm quyền kiểm soát hoàn toàn hệ thống với đặc quyền […]
CISA cảnh báo chiến dịch FortiBleed: Hơn 86.000 thiết bị FortiGate bị lộ thông tin đăng nhập
Cơ quan An ninh Cơ sở hạ tầng và An ninh mạng Hoa Kỳ (CISA) vừa đưa ra cảnh báo khẩn cấp tới người dùng Fortinet về một chiến dịch tấn công quy mô lớn mang tên FortiBleed. Theo báo cáo, tính đến cuối tháng 6 năm 2026, thông tin đăng nhập của ít nhất […]
Ukraine và FBI cảnh báo chiến dịch giả mạo hỗ trợ để đánh cắp tài khoản nhắn tin
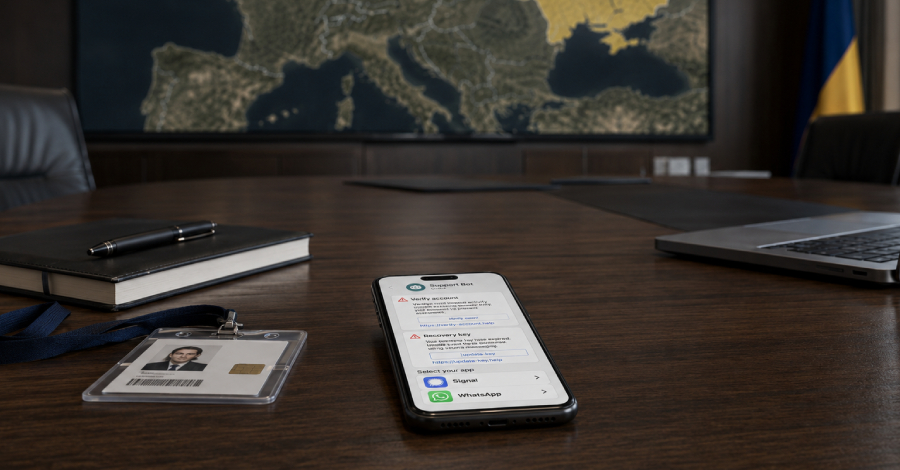
Cơ quan An ninh Ukraine (SSU) cho biết họ phối hợp với Cục Điều tra Liên bang Mỹ (FBI) phát hiện một chiến dịch kéo dài nhằm xâm nhập tài khoản nhắn tin của quan chức chính phủ, quân nhân, chính trị gia và nhà hoạt động tại Ukraine, châu Âu và Mỹ. Theo The […]
Cisco Catalyst SD-WAN bị khai thác zero-day CVE-2026-20245 để chiếm quyền root
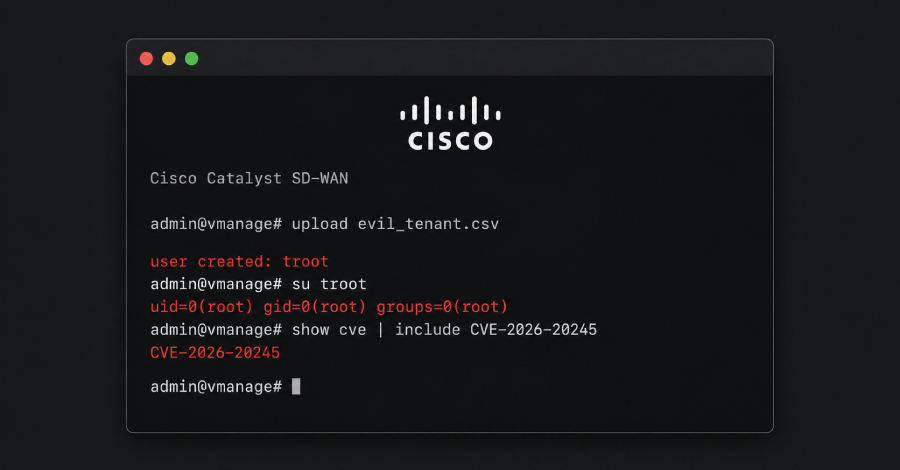
Mandiant thuộc Google Cloud ngày 25/06/2026 công bố phân tích về một chiến dịch khai thác lỗ hổng zero-day trong Cisco Catalyst SD-WAN Manager. Lỗ hổng được theo dõi là CVE-2026-20245, cho phép kẻ tấn công đã có quyền cục bộ/xác thực trên hệ thống thực thi lệnh với đặc quyền root thông qua tệp […]
 Tiếng Việt
 English
