
Hồ sơ: “Bẫy” đổi SIM và bóng ma chiếm đoạt 23 tỷ đồng trên không gian mạng
Trong bối cảnh tội phạm công nghệ cao ngày càng tinh vi, một hồ sơ vụ án vừa được triệt phá tại Việt Nam đã gióng lên hồi chuông cảnh báo về thủ đoạn “đổi SIM” để chiếm đoạt tài sản. Chỉ trong một thời gian ngắn, các đối tượng đã thực hiện thành công […]
Hồ sơ: Lỗ hổng trong xác thực sinh trắc học và sự trỗi dậy của các “chợ đen” vượt rào bảo mật
Trong nhiều năm qua, xác thực sinh trắc học như vân tay và nhận diện khuôn mặt luôn được xem là lớp bảo vệ tối thượng, đặc biệt là trong các ứng dụng ngân hàng và tài chính. Tuy nhiên, một báo cáo mới đây từ MIT Technology Review đã dội một gáo nước lạnh […]
Hồ sơ Virus CIH (Chernobyl): “Sát thủ” phần cứng kinh điển khiến 60 triệu máy tính tê liệt
Nếu ngày nay chúng ta lo sợ Ransomware mã hóa dữ liệu đòi tiền chuộc, thì vào cuối thập niên 90, có một cái tên chỉ cần nghe thấy là dân IT thời đó phải “tái mặt”: Virus CIH, hay còn gọi là Chernobyl. 1. Kẻ đứng sau bóng tối CIH không đến từ một […]
Hồ sơ nhóm ransomware LockBit: “Cơn ác mộng” của doanh nghiệp Việt Nam
Trong số các mối đe dọa an ninh mạng nghiêm trọng nhất hiện nay, cái tên LockBit luôn đứng đầu danh sách cảnh báo của các cơ quan chức năng. Đây không chỉ là một tổ chức tội phạm mạng quy mô lớn, hoạt động theo mô hình chuyên nghiệp, đã gây ra hàng loạt […]
Hồ sơ mã độc GoldDigger: “Sát thủ” âm thầm đánh cắp sinh trắc học của người dùng Việt
Trong bối cảnh công nghệ ngân hàng số phát triển mạnh mẽ vào năm 2026, các hình thức bảo mật sinh trắc học như Face ID đã trở thành tiêu chuẩn. Tuy nhiên, sự xuất hiện của dòng mã độc GoldDigger đã đặt ra một thách thức nghiêm trọng đối với an toàn tài chính […]
Hồ sơ nhóm APT41 (Barium): “Sát thủ” đa diện đe dọa các doanh nghiệp tại Việt Nam
Trong thế giới ngầm của các cuộc tấn công mạng có chủ đích, APT41 (còn được biết đến với các tên gọi khác như Barium, Winnti, Wicked Panda hay Double Dragon) nổi lên như một trong những nhóm tin tặc tinh vi và khó lường nhất. Khác với phần lớn các nhóm APT chỉ tập […]
Hồ sơ nhóm APT Mustang Panda: “Bóng ma” dai dẳng đe dọa an ninh mạng Việt Nam
Trong số các nhóm tấn công có chủ đích (APT) hoạt động mạnh mẽ nhất tại khu vực Đông Nam Á, Mustang Panda (còn được gọi là Earth Preta, Bronze President hoặc RedDelta) nổi lên như một “bóng ma” dai dẳng với các chiến dịch tấn công quy mô lớn và tinh vi. Nhóm này […]
Hồ sơ nhóm APT37 (Reaper): Mối đe dọa dai dẳng nhắm vào hạ tầng khu vực
Nhóm APT37, còn được biết đến với tên gọi Reaper hoặc Ricochet Chollima, là một trong những nhóm tấn công có tổ chức và tinh vi nhất đang hoạt động tại khu vực Châu Á. Với lịch sử hoạt động kéo dài hơn một thập kỷ, nhóm này đã liên tục tiến hóa các phương […]
Stuxnet, vũ khí mạng đầu tiên trong lịch sử phá hủy cơ sở hạt nhân Iran
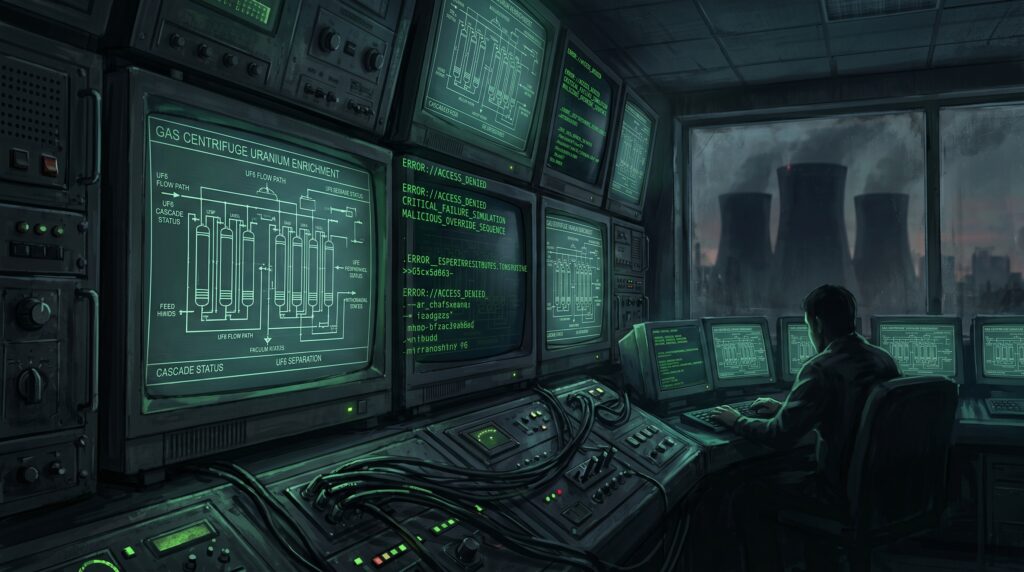
Tháng 6 năm 2010, một kỹ sư bảo mật ở Belarus phát hiện đoạn mã độc lạ trên máy tính của khách hàng Iran. Đó là Stuxnet, vũ khí mạng đầu tiên trong lịch sử có khả năng phá hủy cơ sở hạ tầng vật lý, và câu chuyện đằng sau nó vượt xa khuôn khổ của bất kỳ vụ tấn công mạng nào từng xảy ra trước đó.
ILOVEYOU, bức thư tình kỹ thuật số làm tê liệt Internet năm 2000
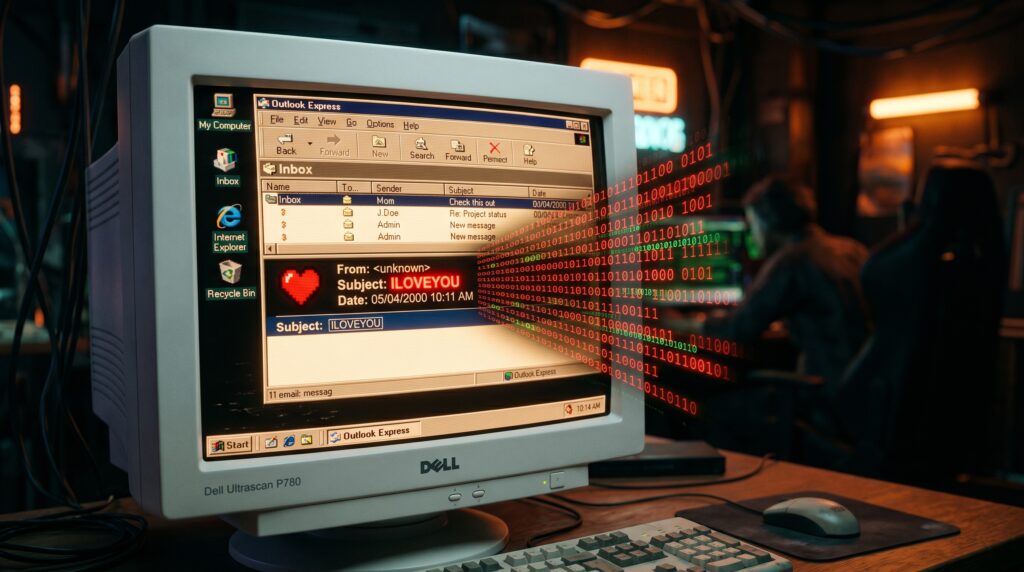
Ngày 4 tháng 5 năm 2000, một đoạn script VBScript chưa đầy 11 kilobyte đã lây nhiễm 45 triệu máy tính trong vòng 24 giờ, gây thiệt hại 10-15 tỷ đô la. Đây là câu chuyện về ILOVEYOU, và người tạo ra nó.
 Tiếng Việt
 English
